



В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

В 2019 году китайские компании успели слить 590 млн резюме

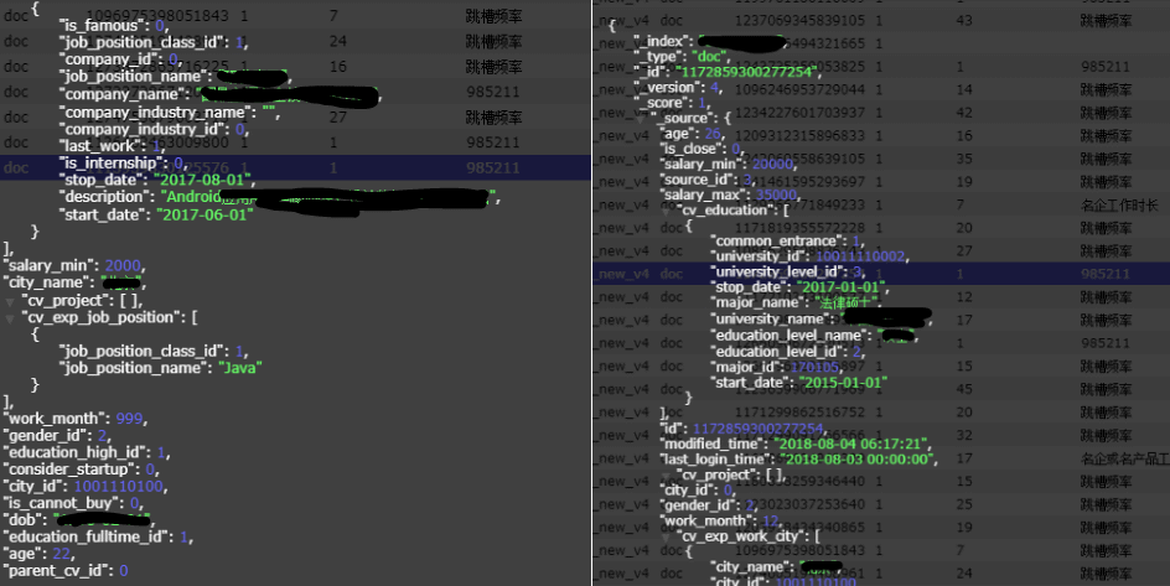
С начала этого года китайские компании умудрились допустить утечку 590 миллионов резюме. Такая статистика получается, если сложить данные об утечках из разных источников, о которых эксперты сообщили в первые три месяца 2019 года.

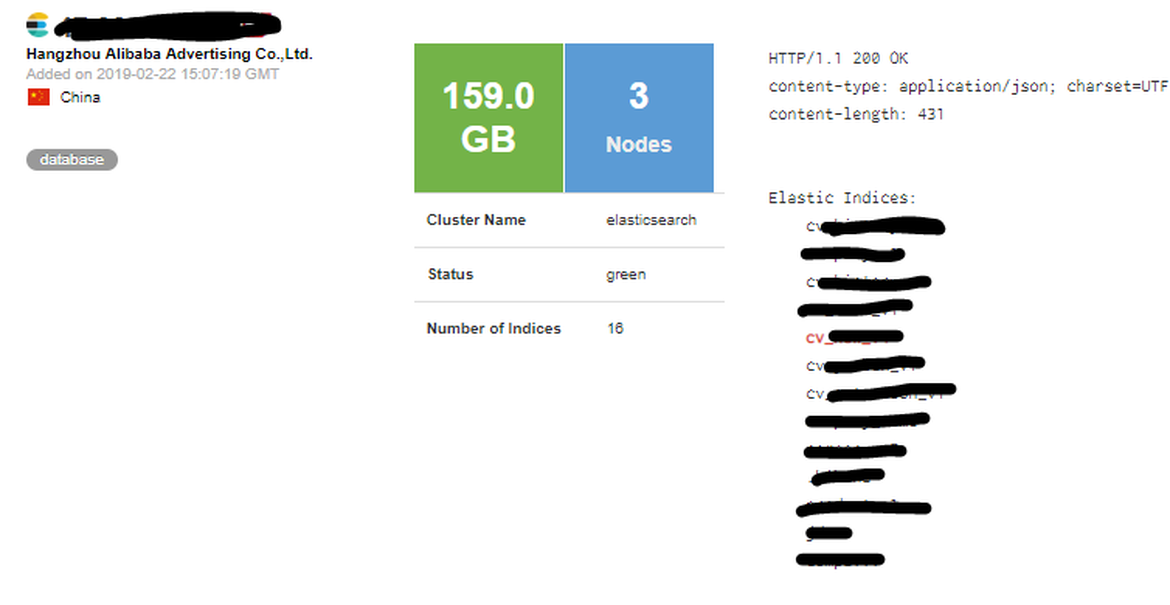
Наибольший процент инцидентов с непреднамеренным раскрытием данных произошел по причине плохо защищенных баз данных MongoDB, а также серверов ElasticSearch, которые были доступны из Сети без пароля.

От мелких компаний до крупных организаций, специализирующихся на поиске рабочих мест — все они сливали данные своих клиентов в той или иной форме. Исследователь Саням Джейн, участник сообщества GDI Foundation, сообщил о большинстве случаев утечек.

Например, 10 марта Джейн обнаружил сервер ElasticSearch, который раскрывал 33 миллионов резюме граждан Китая. Эту базу данных защитили паролем спустя четыре дня после сообщения Джейн.

13 марта специалист наткнулся на еще один сервер ElasticSearch, который на этот раз содержал 84,8 миллионов резюме. Об этой базе также сообщил Дэвин Стоукс.

15 марта Джейн опять исследовал цифровое пространство, что привело к обнаружению очередной установки ElasticSearch, которая раскрывала 93 миллиона резюме.

Четвертый сервер, найденный Джейн содержал только 9 миллионов резюме, а вот пятый — целых 129 миллионов. Шестой сервер сливал 180 000, седьмой — 17 000.

Буквально на днях Боб Дьяченко сообщил, что китайский сервер сливает 10,5 миллионов данных граждан Китая.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru