



Facebook требует у новых пользователей пароль от почты

Facebook требует у новых пользователей пароль от почты

Facebook требует у новых пользователей пароль от почты

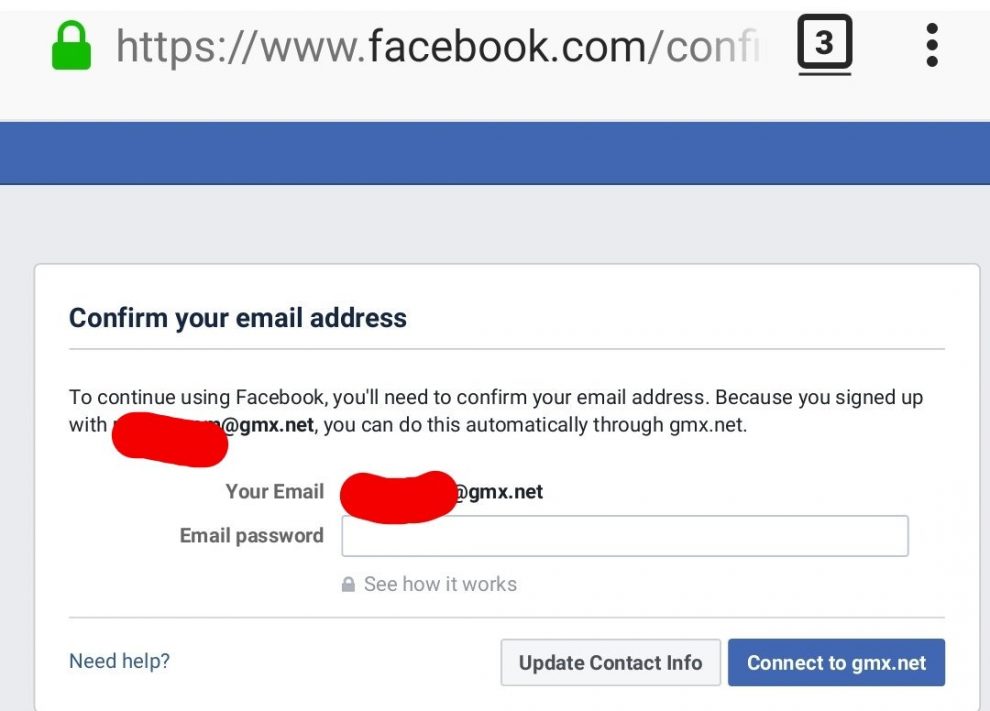
И снова Facebook, и снова скандал, связанный с безопасностью и конфиденциальностью пользователей. На этот раз социальная сеть была уличена в использовании возмутительной практики — пользователей просили предоставить пароль от аккаунта электронной почты.

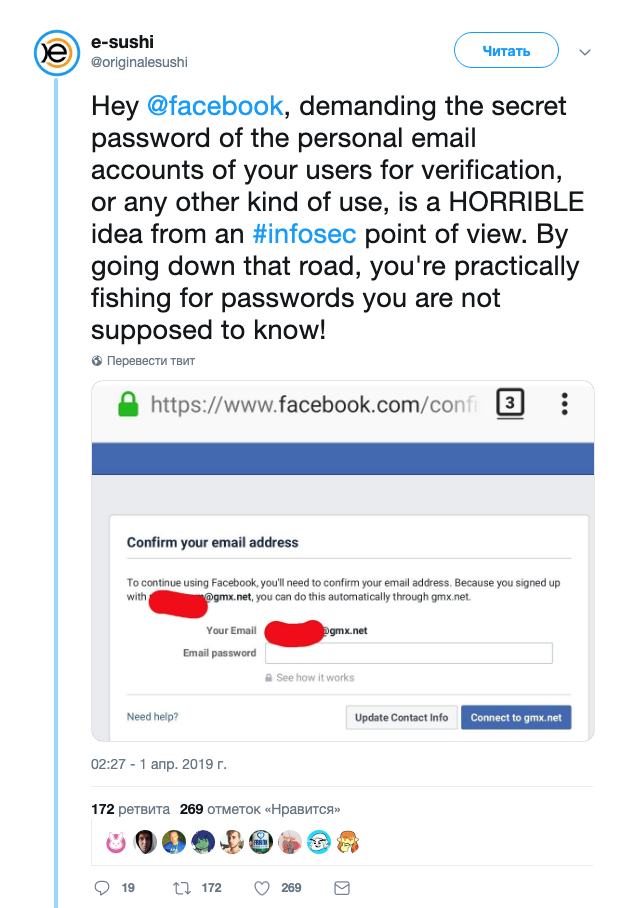
Первым о вопиющем поведении соцсети сообщил пользователь Twitter под псевдонимом e-sushi. Позже проблему подтвердили представители The Daily Beast.

Facebook требовала пароль в случае создания нового аккаунта с нетипичным адресом электронной почты.

«Эй, Facebook, требовать пароль от личного аккаунта электронной почты для верификации — отвратительная идея. Используя такие практики, вы фактически выманиваете данные, которых у вас изначально не должно быть», — пишет e-sushi в Twitter.

Представители социальной сети заявили, что пароль не хранится на серверах компании.

«Мы понимаем и принимаем, что такой способ верификации — далеко не лучший способ подтверждения личности пользователи. Мы прекратим эту практику», — заявил представитель Facebook.

Не так давно Facebook подтвердила, что ее внутренние системы хранения данных держали пароли пользователей в виде простого текста, при этом у сотрудников был к ним доступ. Инициированное компанией внутреннее расследование не выявило признаков злоупотребления этим доступом, однако вряд ли это сильно успокоит пользователей.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru