



Facebook требует у новых пользователей пароль от почты

Facebook требует у новых пользователей пароль от почты

Facebook требует у новых пользователей пароль от почты

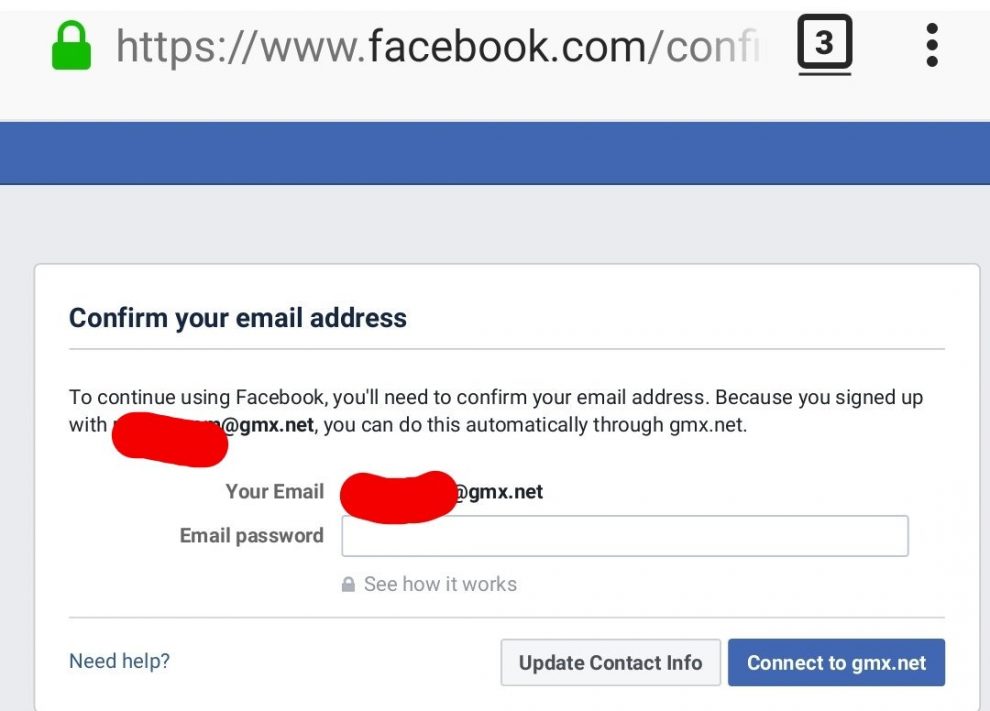
И снова Facebook, и снова скандал, связанный с безопасностью и конфиденциальностью пользователей. На этот раз социальная сеть была уличена в использовании возмутительной практики — пользователей просили предоставить пароль от аккаунта электронной почты.

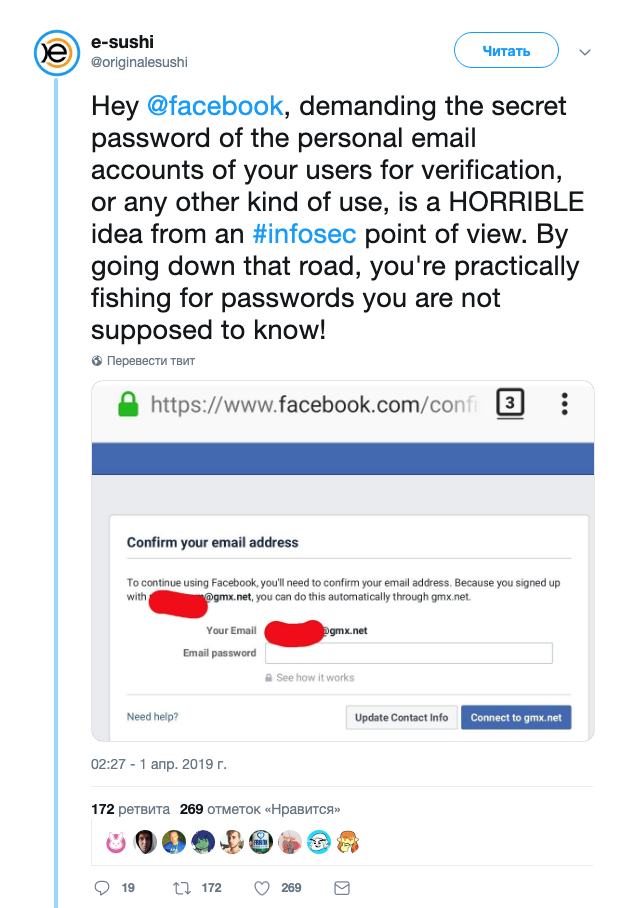
Первым о вопиющем поведении соцсети сообщил пользователь Twitter под псевдонимом e-sushi. Позже проблему подтвердили представители The Daily Beast.

Facebook требовала пароль в случае создания нового аккаунта с нетипичным адресом электронной почты.

«Эй, Facebook, требовать пароль от личного аккаунта электронной почты для верификации — отвратительная идея. Используя такие практики, вы фактически выманиваете данные, которых у вас изначально не должно быть», — пишет e-sushi в Twitter.

Представители социальной сети заявили, что пароль не хранится на серверах компании.

«Мы понимаем и принимаем, что такой способ верификации — далеко не лучший способ подтверждения личности пользователи. Мы прекратим эту практику», — заявил представитель Facebook.

Не так давно Facebook подтвердила, что ее внутренние системы хранения данных держали пароли пользователей в виде простого текста, при этом у сотрудников был к ним доступ. Инициированное компанией внутреннее расследование не выявило признаков злоупотребления этим доступом, однако вряд ли это сильно успокоит пользователей.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru