



iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

iOS-приложение WordPress сливало токены аутентификации сторонним сайтам

В официальном iOS-приложении WordPress был исправлен серьезный баг, который раскрывал сторонним сайтам токены аутентификации, принадлежащие аккаунтам пользователей. О выпуске патча сообщила компания Automattic, которая стоит за платформой WordPress.com.

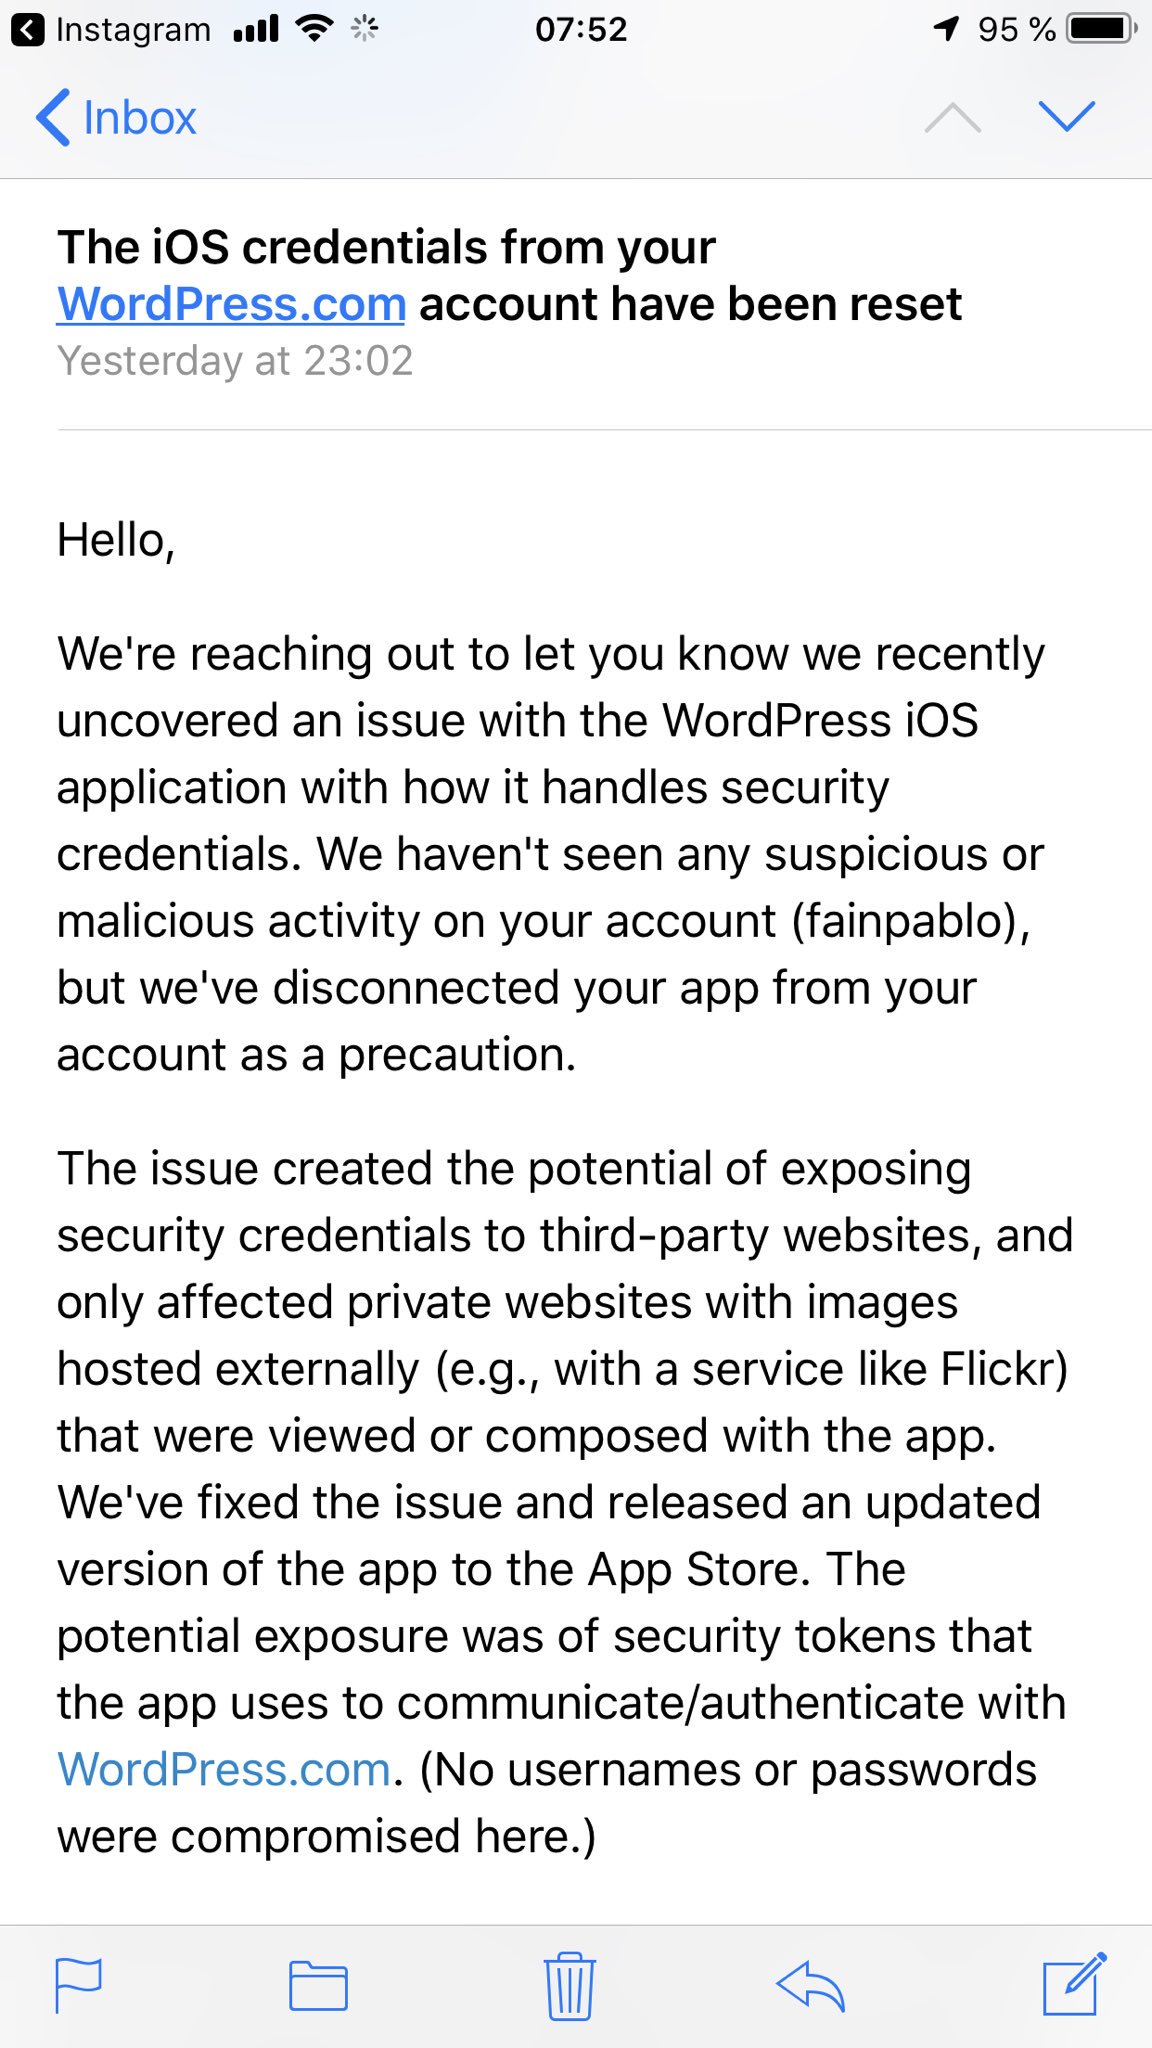
«Проблема безопасности создавала возможность раскрытия токенов сторонним сайтам. Мы исправили брешь и опубликовали обновленную версию приложения в магазине App Store», — сообщила компания в письме, которое было разослано пользователям.

В Automattic уточнили, что имена пользователей и пароли были вне зоны риска, раскрывались только токены, которые предназначены для коммуникации приложения с WordPress.com.

Проблема заключается еще и в том, что в логах некоторых сторонних сайтов могли остаться утекшие токены. В этом случае недобросовестные владельцы таких сайтов могут использовать их в своих целях.

Воспользовавшись этими токенами, можно получить доступ к аккаунтам пользователей без необходимости вводить учетные данные.

Automattic не предоставила никаких технических деталей бага, а также пока не сообщает о том, как ей удалось обнаружить проблему. С копией письма компании можно ознакомиться ниже (ее предоставил пользователь Twitter).

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru