



9 апреля версии Windows 10 1607 и 1709 получат последнее обновление

9 апреля версии Windows 10 1607 и 1709 получат последнее обновление

9 апреля версии Windows 10 1607 и 1709 получат последнее обновление

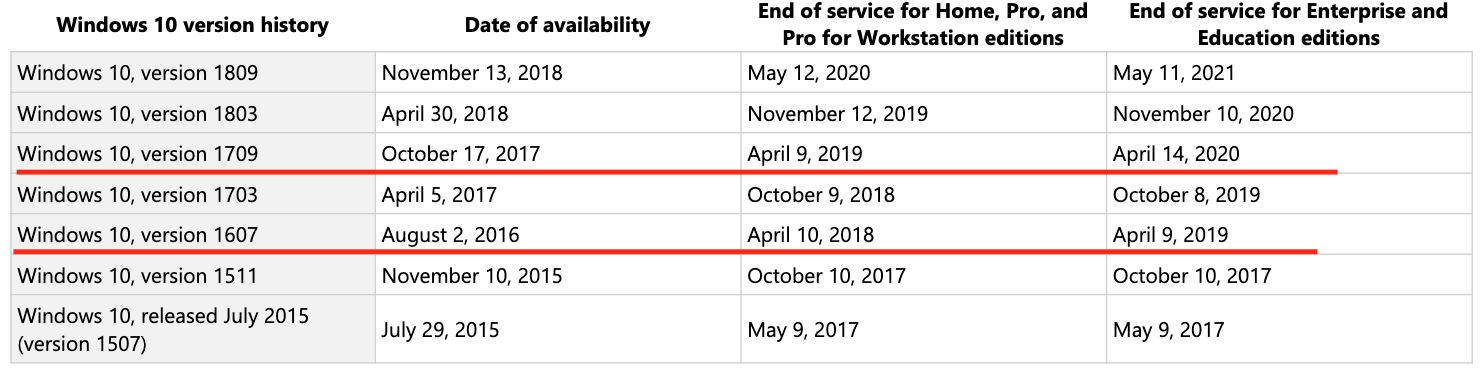
Некоторые версии операционной системы Windows 10 начиная со следующей недели перестанут получать обновления (включая патчи безопасности). Речь идет о Windows 10 Enterprise 1607, Windows 10 Education 1607, Windows 10 Home 1709 и Windows 10 Pro 1709.

Согласно расписанию Microsoft, данные версии Windows 10 получат свои последние обновления 9 апреля 2019 года. Однако пользователям Windows 10 Enterprise 1607 или Windows 10 Education 1607 предоставят дополнительные 32 месяца поддержки.

Компьютеры, работающие на Windows 10 Enterprise 1709 и Windows 10 Education 1709, получать дополнительные 12 месяцев поддержки.

А вот юзерам, которые используют Windows 10 Home 1709, Windows 10 Pro 1709, Windows 10 Enterprise 1607 или Windows 10 Education 1607 придется произвести апгрейд своих систем, если они хотят получать обновления безопасности.

Следующий дедлайн ждет уже версии Windows 10 Enterprise 1703 и Education 1703. После 8 октября 2019 года они не будут получать обновления.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru