



Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Киберпреступники используют скрытые директории скомпрометированных HTTPS-сайтов для хранения и распространения вредоносных программ. Об этом сообщили исследователи в области кибербезопасности из компании Zscaler.

В ходе мониторинга вредоносной активности специалисты наткнулись на взломанные сайты на WordPress и Joomla, которые распространяли вымогатель Shade/Troldesh, злонамеренные майнеры, бэкдоры, а также выдавали фишинговые страницы.

В случае с WordPress проблемные ресурсы использовали версии с 4.8.9 по 5.1.1. Злоумышленникам удалось получить контроль над сайтами благодаря уязвимым версиям плагинов, тем оформления или софта на серверной стороне.

По словам исследователей, был отмечен один нюанс, который объединял все эти скомпрометированные сайты, — они использовали SSL-сертификаты, выданные центром Automatic Certificate Management Environment (ACME). То есть среди сертификатов были выданные Let’s Encrypt, GlobalSign, cPanel и DigiCert.

Оказалось, что киберпреступники использовали скрытую директорию HTTPS-сайтов для хранения вредоносных нагрузок. Такие каталоги используются для подтверждения владельца сайта.

В случае с HTTPS-сайтами, использующими ACME для управления SSL-сертификатами, администраторы помещают в эти директории уникальный токен. Это дает понять центру сертификации, что обратившийся действительно является владельцем сайта.

«Злоумышленники используют эти директории для хранения вредоносных программ и фишинговых страниц, пряча их от администраторов. Это довольно эффективная тактика, так как на большинстве сайтов эти папки присутствуют изначально. Кроме того, они скрыты», — пишут эксперты Zscaler.

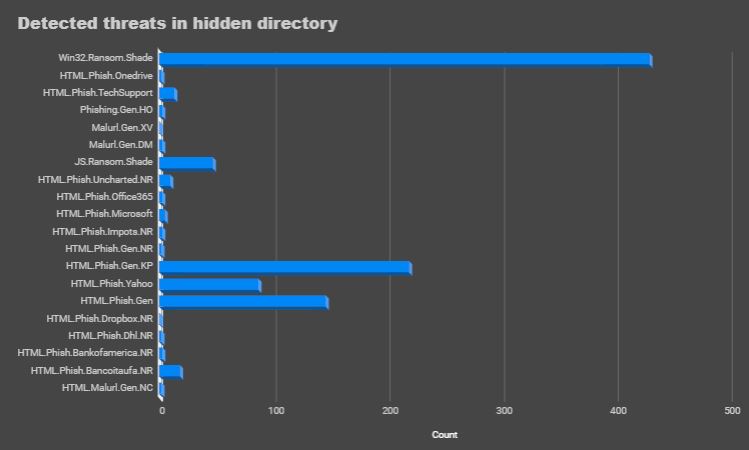
Исследователи обнаружили в скрытых директориях файлы форматов HTML, ZIP и EXE, замаскированные под .jpg. А фишинговые страницы маскировались под следующие сервисы: Office 365, Microsoft, DHL, Dropbox, Bank of America, Yahoo, Gmail.

Напомним, что в прошлом месяце популярный плагин для движка WordPress был удален из официального репозитория. Речь идет о плагине Social Warfare, который содержит уязвимость, используемую киберпреступниками в реальных атаках.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru