



Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Злоумышленники хранят вредоносы в скрытых директориях HTTPS-сайтов

Киберпреступники используют скрытые директории скомпрометированных HTTPS-сайтов для хранения и распространения вредоносных программ. Об этом сообщили исследователи в области кибербезопасности из компании Zscaler.

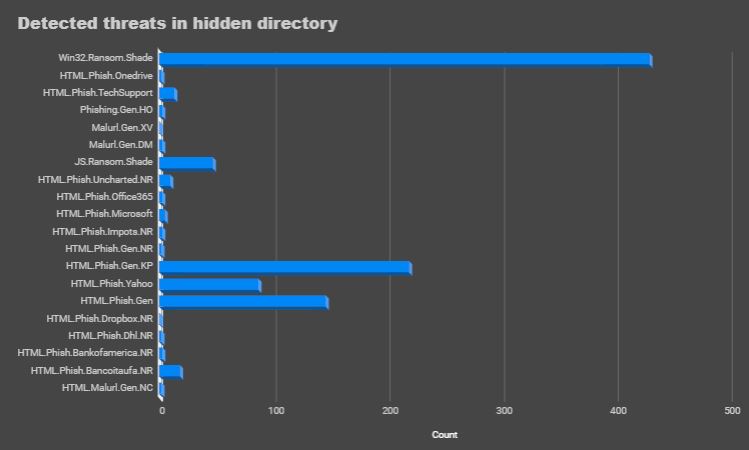
В ходе мониторинга вредоносной активности специалисты наткнулись на взломанные сайты на WordPress и Joomla, которые распространяли вымогатель Shade/Troldesh, злонамеренные майнеры, бэкдоры, а также выдавали фишинговые страницы.

В случае с WordPress проблемные ресурсы использовали версии с 4.8.9 по 5.1.1. Злоумышленникам удалось получить контроль над сайтами благодаря уязвимым версиям плагинов, тем оформления или софта на серверной стороне.

По словам исследователей, был отмечен один нюанс, который объединял все эти скомпрометированные сайты, — они использовали SSL-сертификаты, выданные центром Automatic Certificate Management Environment (ACME). То есть среди сертификатов были выданные Let’s Encrypt, GlobalSign, cPanel и DigiCert.

Оказалось, что киберпреступники использовали скрытую директорию HTTPS-сайтов для хранения вредоносных нагрузок. Такие каталоги используются для подтверждения владельца сайта.

В случае с HTTPS-сайтами, использующими ACME для управления SSL-сертификатами, администраторы помещают в эти директории уникальный токен. Это дает понять центру сертификации, что обратившийся действительно является владельцем сайта.

«Злоумышленники используют эти директории для хранения вредоносных программ и фишинговых страниц, пряча их от администраторов. Это довольно эффективная тактика, так как на большинстве сайтов эти папки присутствуют изначально. Кроме того, они скрыты», — пишут эксперты Zscaler.

Исследователи обнаружили в скрытых директориях файлы форматов HTML, ZIP и EXE, замаскированные под .jpg. А фишинговые страницы маскировались под следующие сервисы: Office 365, Microsoft, DHL, Dropbox, Bank of America, Yahoo, Gmail.

Напомним, что в прошлом месяце популярный плагин для движка WordPress был удален из официального репозитория. Речь идет о плагине Social Warfare, который содержит уязвимость, используемую киберпреступниками в реальных атаках.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru