



Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый вид хитрых всплывающих рекламных окон (popup) был замечен специалистами Malwarebytes в Сети. Мошенники пытаются заставить кликнуть по рекламе как можно большее число пользователей, чтобы увеличить свою прибыль.

Суть нового метода киберпреступников заключается в неожиданном изменении размера рекламного окна. Таким образом, если пользователь хочет закрыть окно с помощью «креста», он перейдет по рекламное ссылке.

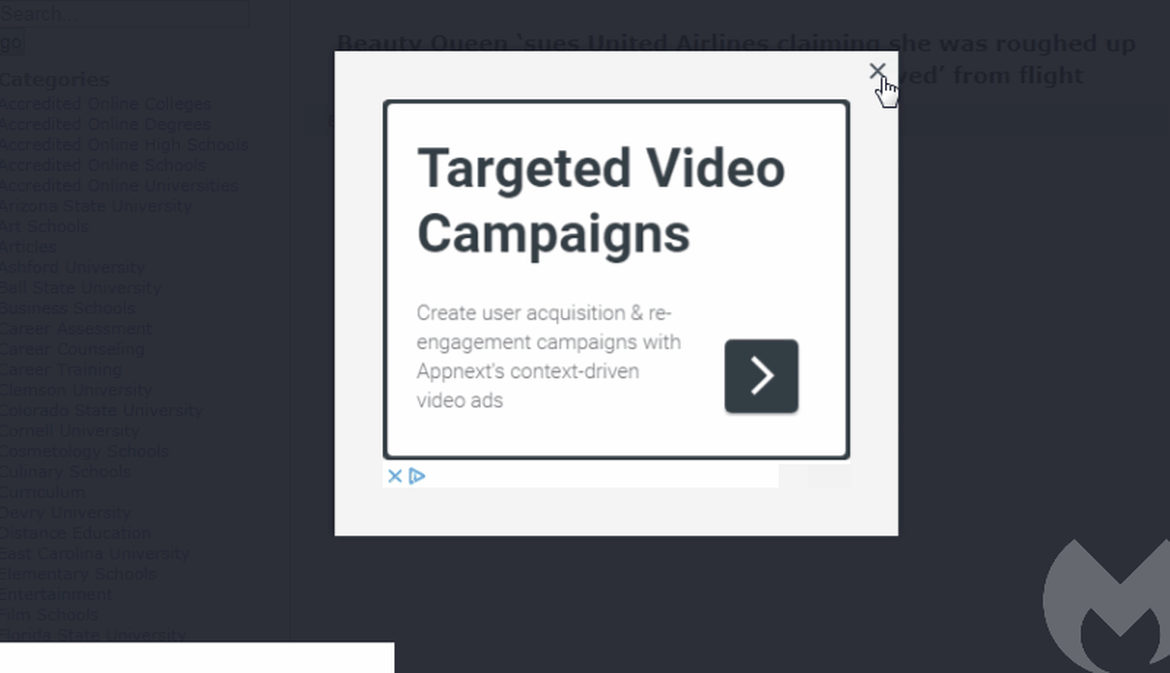
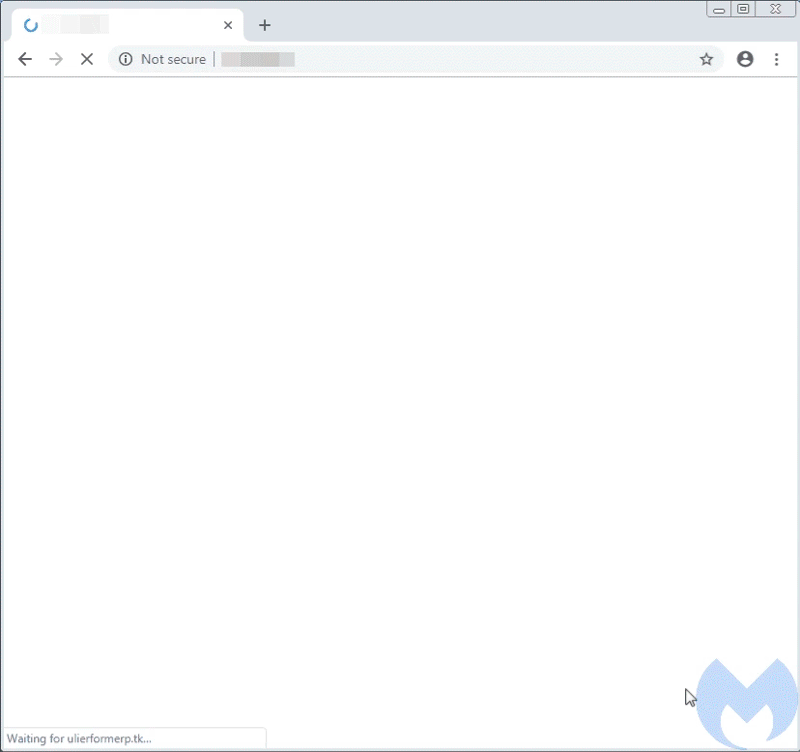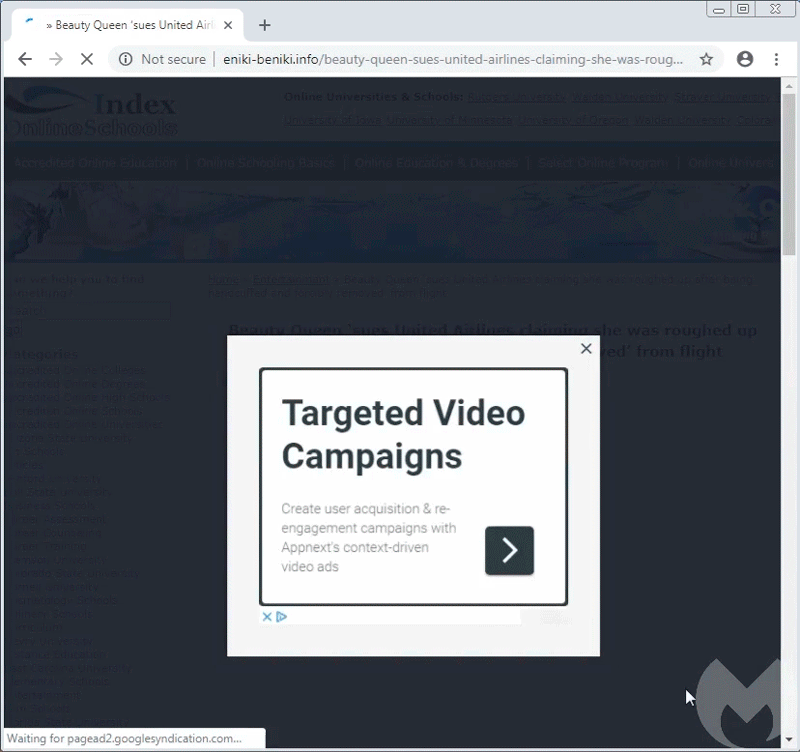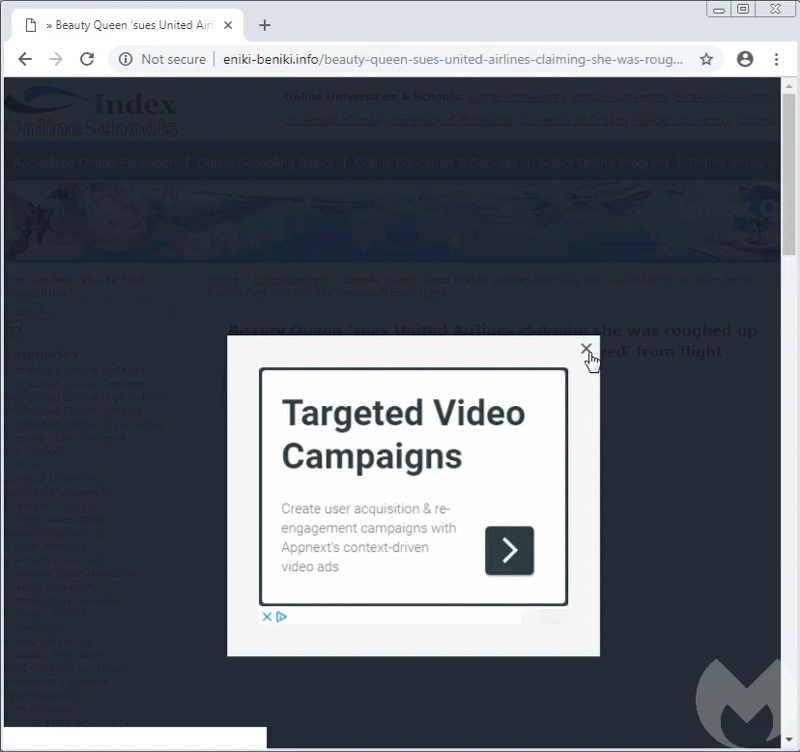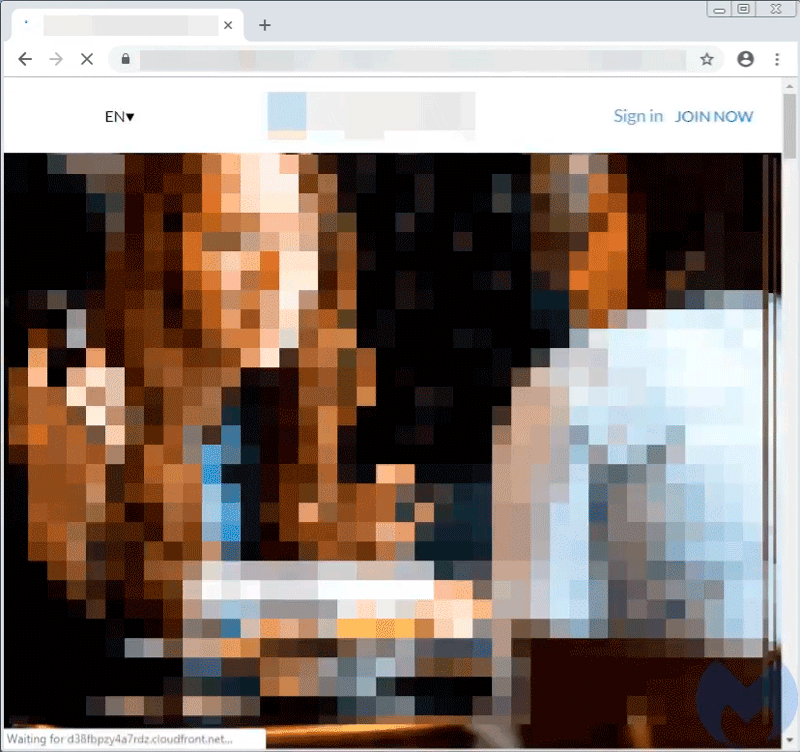
Подобные popup’ы располагаются на взломанных сайтах — они, как правило, встроены в код почти каждой страницы. Как на большинстве похожих рекламных окон, на хитрых popup’ах располагается «крестик» в правом верхнем углу. Он дает пользователю понять, что окно можно закрыть.

Однако при наведении курсора мыши на «крестик» в дело включается код CSS, который меняет размер самого рекламного объявления. В результате пользователь, желавший изначально закрыть назойливую рекламу, перейдет по ссылке, расположенной в окне. Пример можно увидеть ниже.

По словам специалистов, за этой рекламной кампанией стоит та же группа киберпреступников, которая атаковала сайты на WordPress, а именно 0-day уязвимость в этом движке.

Взломав первым делом уязвимые ресурсы, группа кибермошенников затем размещала на их страницах код рекламных объявлений, которые обманом заставляли посетителей переходить по рекламным ссылкам, генерируя при этом деньги для злоумышленников.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru