



Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый хитрый popup обманом заставляет пройти по рекламной ссылке

Новый вид хитрых всплывающих рекламных окон (popup) был замечен специалистами Malwarebytes в Сети. Мошенники пытаются заставить кликнуть по рекламе как можно большее число пользователей, чтобы увеличить свою прибыль.

Суть нового метода киберпреступников заключается в неожиданном изменении размера рекламного окна. Таким образом, если пользователь хочет закрыть окно с помощью «креста», он перейдет по рекламное ссылке.

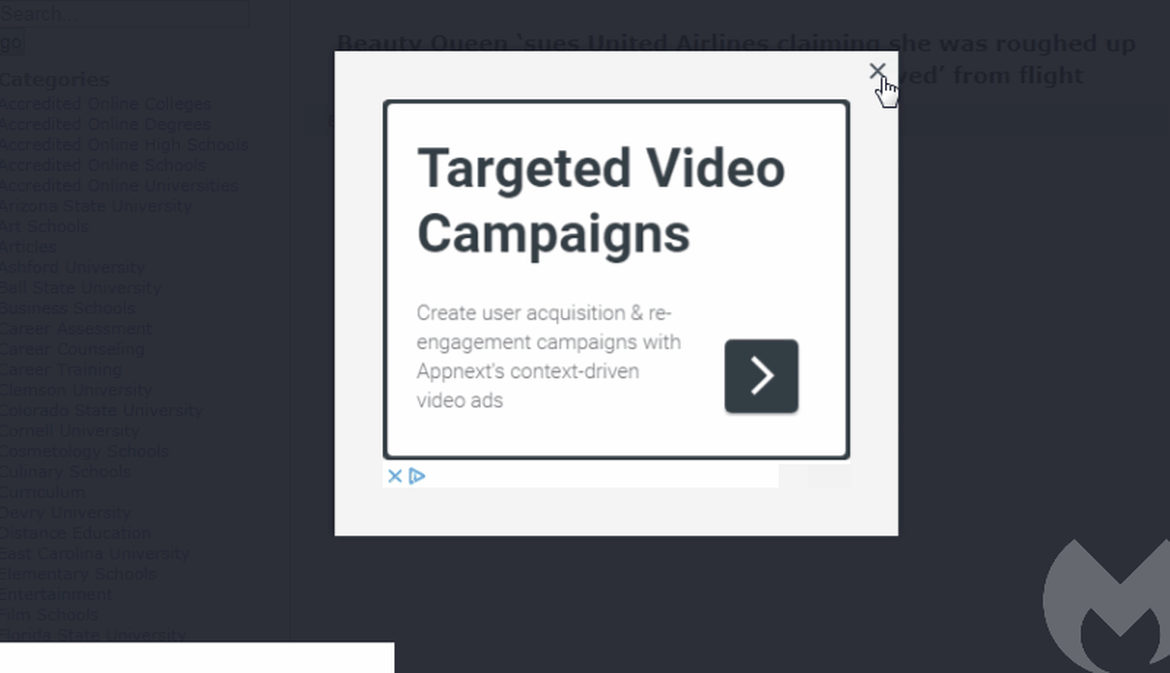
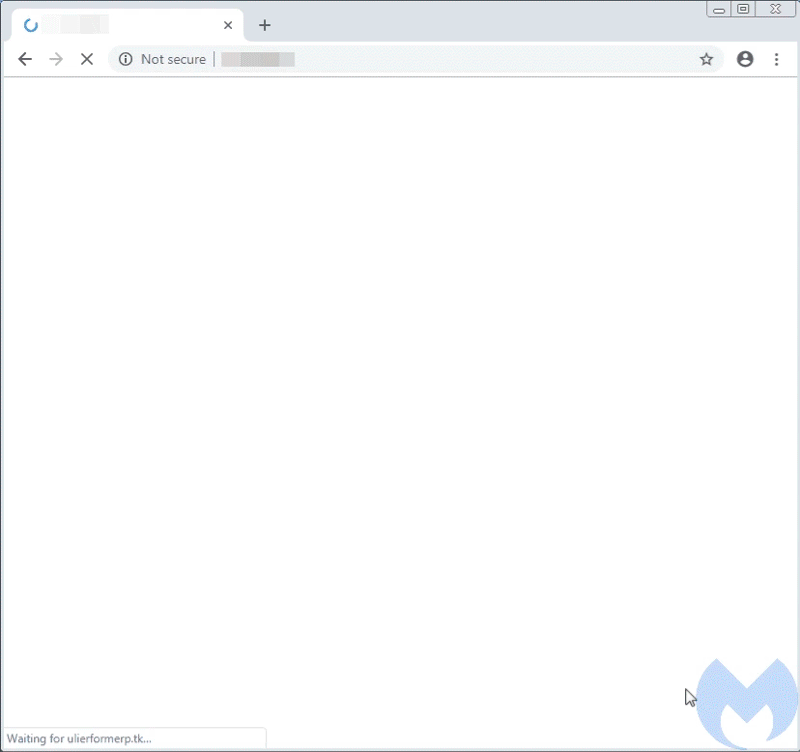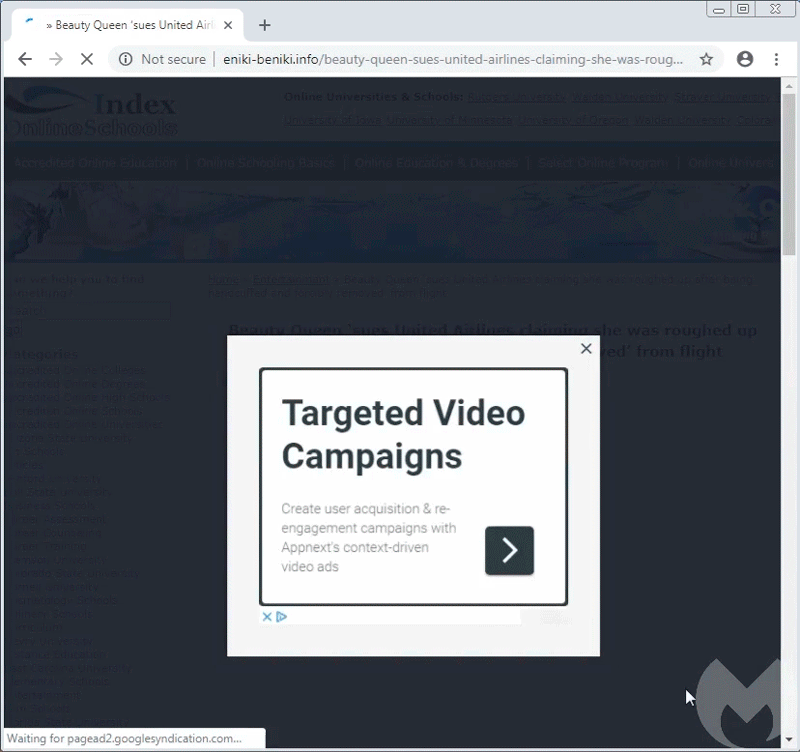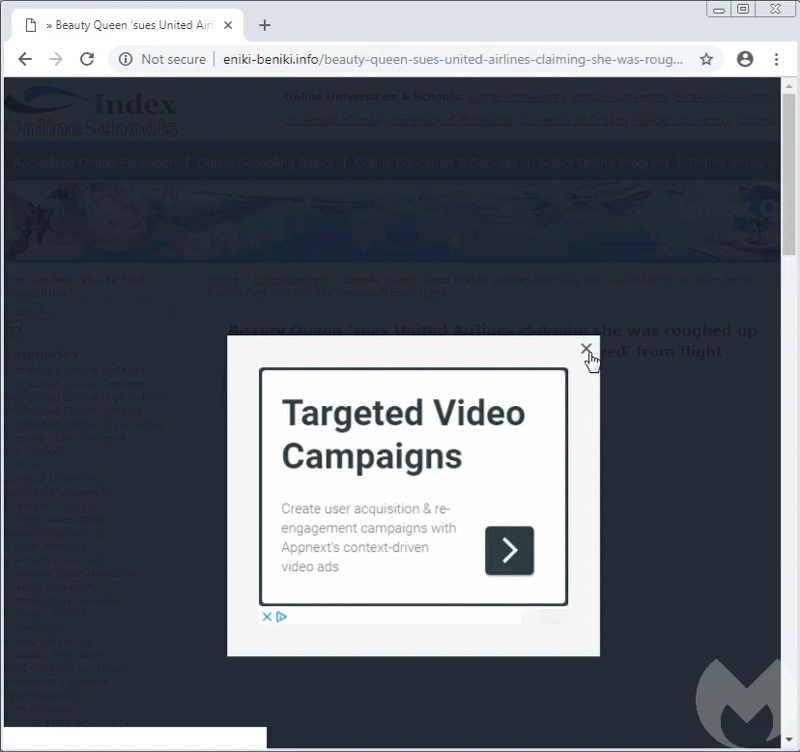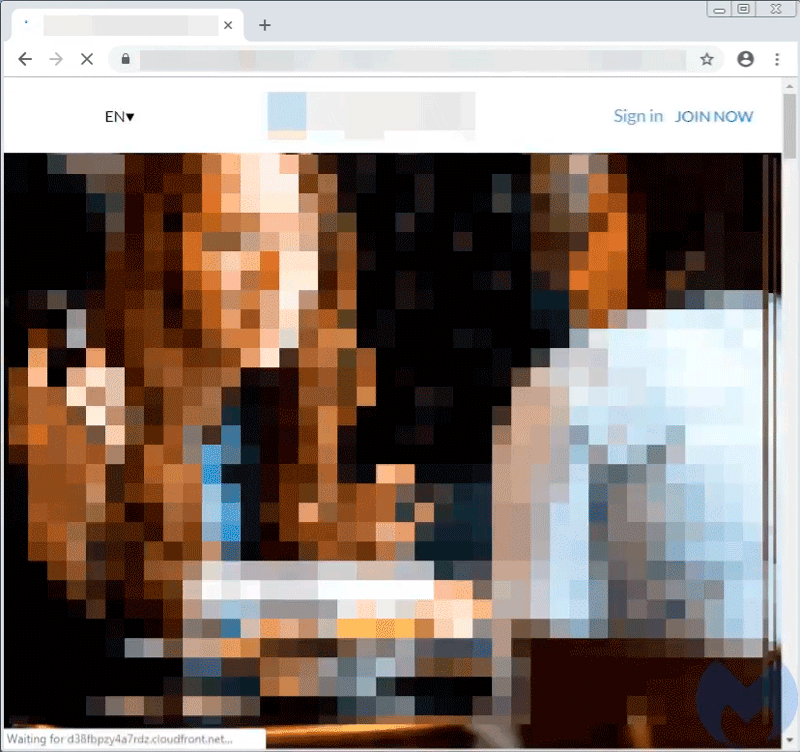
Подобные popup’ы располагаются на взломанных сайтах — они, как правило, встроены в код почти каждой страницы. Как на большинстве похожих рекламных окон, на хитрых popup’ах располагается «крестик» в правом верхнем углу. Он дает пользователю понять, что окно можно закрыть.

Однако при наведении курсора мыши на «крестик» в дело включается код CSS, который меняет размер самого рекламного объявления. В результате пользователь, желавший изначально закрыть назойливую рекламу, перейдет по ссылке, расположенной в окне. Пример можно увидеть ниже.

По словам специалистов, за этой рекламной кампанией стоит та же группа киберпреступников, которая атаковала сайты на WordPress, а именно 0-day уязвимость в этом движке.

Взломав первым делом уязвимые ресурсы, группа кибермошенников затем размещала на их страницах код рекламных объявлений, которые обманом заставляли посетителей переходить по рекламным ссылкам, генерируя при этом деньги для злоумышленников.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru