



Защитник Windows теперь не позволит вредоносам менять свои настройки

Защитник Windows теперь не позволит вредоносам менять свои настройки

Защитник Windows теперь не позволит вредоносам менять свои настройки

Microsoft добавила дополнительный слой защиты для своего продукта Microsoft Defender Advanced Threat Protection (ATP), который призван защитить пользователей от известной тактики отключения антивируса на зараженных компьютерах, к которой прибегают киберпреступники.

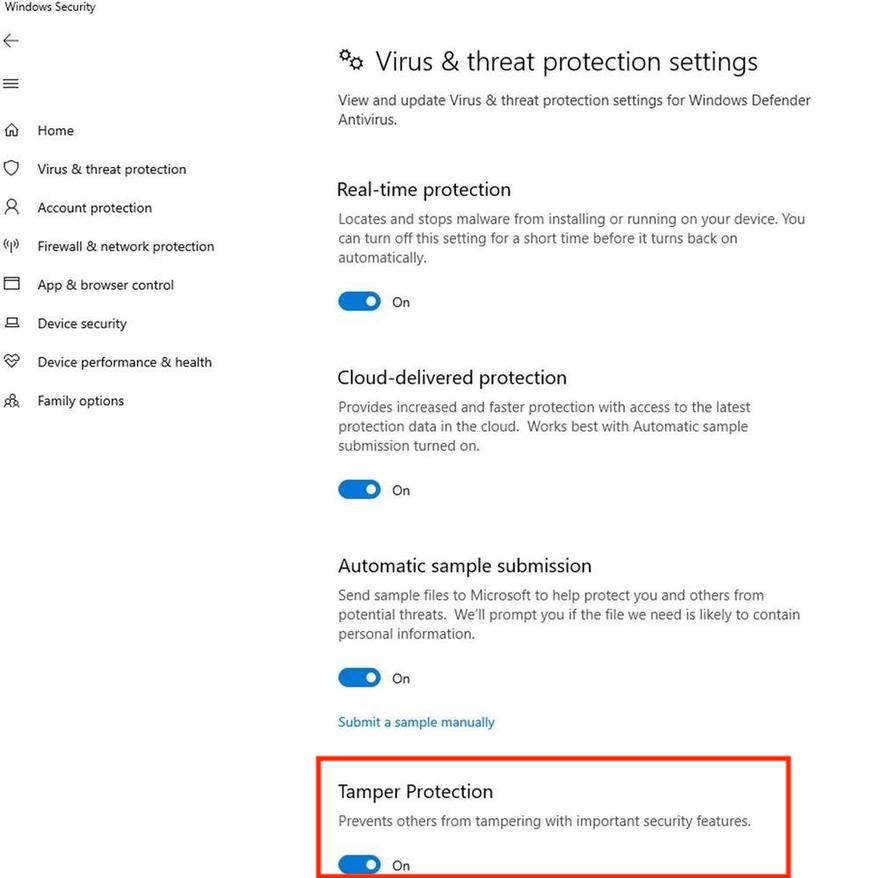
Новую функцию можно активировать в приложении Windows Security — для этого просто надо переключить тумблер у пункта «Tamper Protection».

Эта новая возможность не позволит вредоносным программам изменить основные внутренние настройки, например, защиту в режиме реального времени. В цифровом пространстве было замечено множество зловредов, которые использовали тактику отключения антивируса, чтобы избежать детектирования.

Среди таких программ можно выделить DoubleAgent, который использует функцию разработчиков в Windows для отключения продуктов таких крупных антивирусных компаний, как Avast, AVG, Avira, Bitdefender, Trend Micro, Comodo, ESET, F-Secure, Kaspersky, Malwarebytes, McAfee, Panda и Norton.

Помимо этого, новая настройка также не позволит злонамеренным программам отключить функцию детектирования вредоносов через облако, которая помогает обнаружить 0-day угрозы.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru