



Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

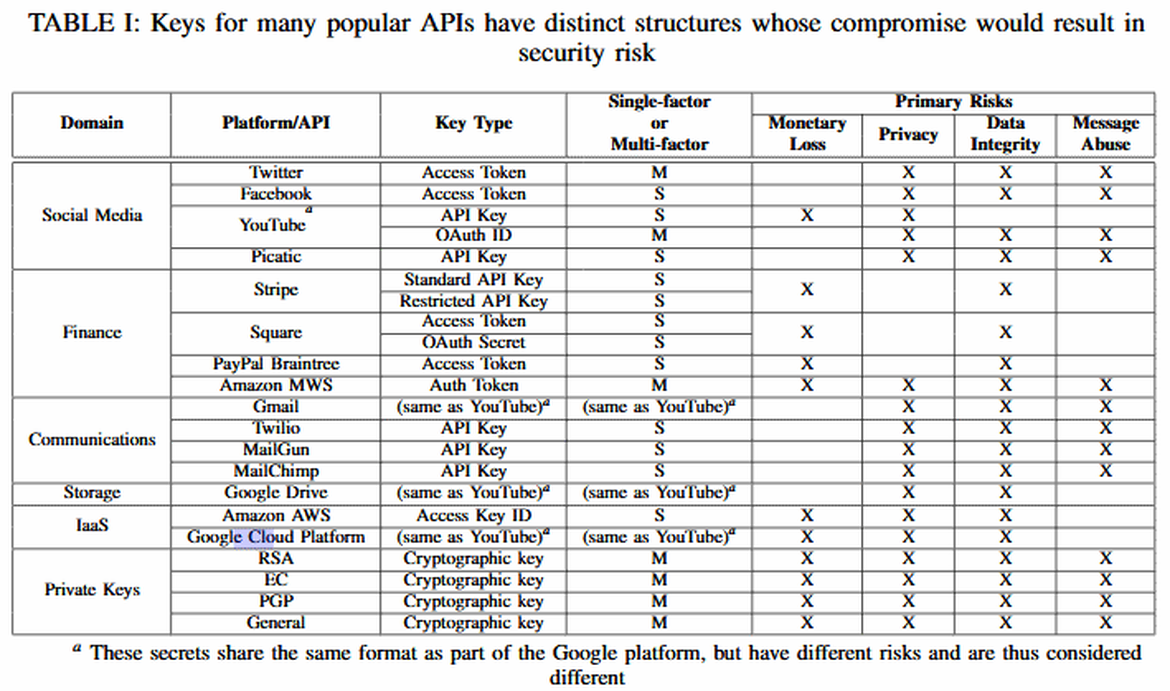
Университет штата Северная Каролина (NCSU) на протяжении шести месяцев сканировал миллиарды файлов, размещенные в публичных репозиториях GitHub. Как показали результаты, более 100 000 репозиториев «сливали» API-токены и криптографические ключи.

Специалисты NCSU просканировали лишь 13% от общего числа всех публичных репозиториев GitHub. В итоге оказалось, что тысячи новых репозиториев ежедневно раскрывали новые «секреты».

Инициатива Университета штата Северная Каролина была запущена с согласия проекта GitHub, которому нужны были результаты сканирования для работы над новой функцией безопасности под названием Token Scanning (на данный момент в бета-режиме).

Сканирование (PDF), проведенное специалистами NCSU, на данный момент является самым исчерпывающим и тщательным. Аккаунты GitHub сканировались в период с 31 октября 2017 года по 20 апреля 2018 года.

В процессе скана эксперты искали строки, которые бы представляли формат API-токенов или криптографических ключей. При этом исследователи использовали не только GitHub Search API, но и снимки репозиториев GitHub, записанные базой данных Google BigQuery.

В течение этих шести месяцев специалисты проанализировали миллиарды файлов, которые принадлежали миллионам репозиториев GitHub.

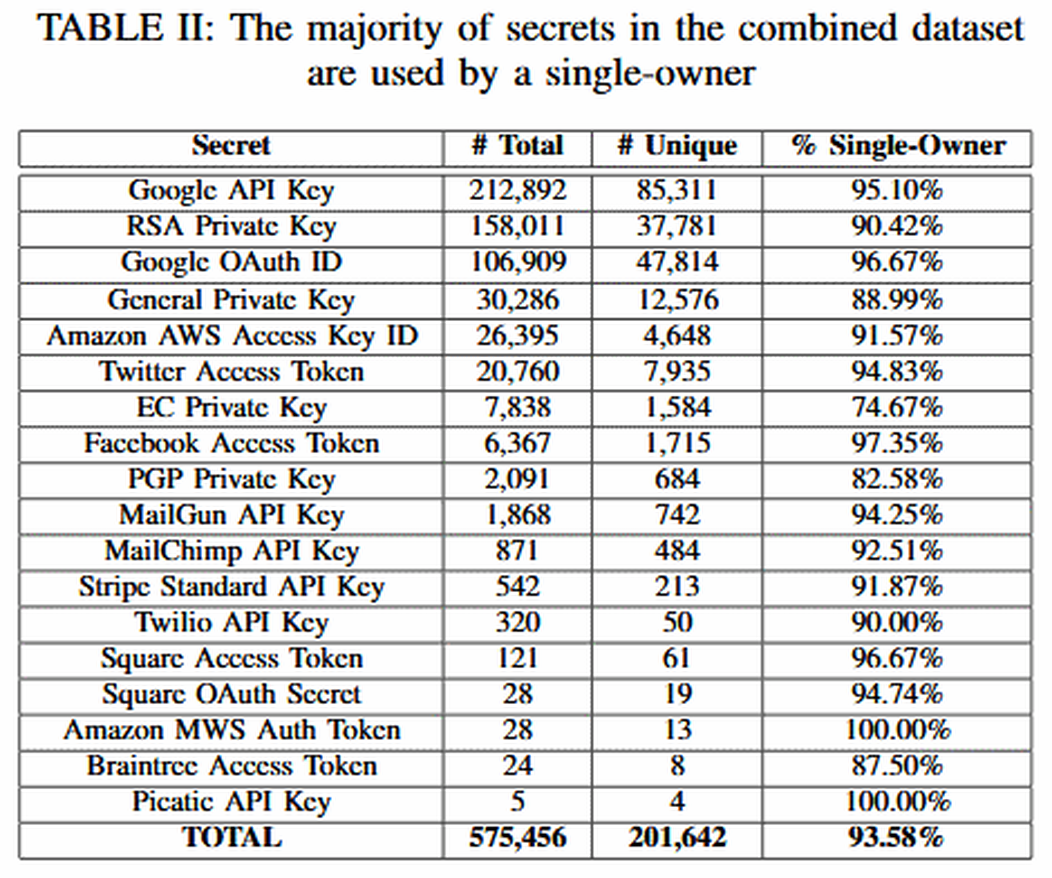
По словам команды NCSU, им удалось найти 575 456 API и криптографических ключей, 201 642 из которых были уникальные.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru