



Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Более 100 000 репозиториев GitHub сливали API и криптографические ключи

Университет штата Северная Каролина (NCSU) на протяжении шести месяцев сканировал миллиарды файлов, размещенные в публичных репозиториях GitHub. Как показали результаты, более 100 000 репозиториев «сливали» API-токены и криптографические ключи.

Специалисты NCSU просканировали лишь 13% от общего числа всех публичных репозиториев GitHub. В итоге оказалось, что тысячи новых репозиториев ежедневно раскрывали новые «секреты».

Инициатива Университета штата Северная Каролина была запущена с согласия проекта GitHub, которому нужны были результаты сканирования для работы над новой функцией безопасности под названием Token Scanning (на данный момент в бета-режиме).

Сканирование (PDF), проведенное специалистами NCSU, на данный момент является самым исчерпывающим и тщательным. Аккаунты GitHub сканировались в период с 31 октября 2017 года по 20 апреля 2018 года.

В процессе скана эксперты искали строки, которые бы представляли формат API-токенов или криптографических ключей. При этом исследователи использовали не только GitHub Search API, но и снимки репозиториев GitHub, записанные базой данных Google BigQuery.

В течение этих шести месяцев специалисты проанализировали миллиарды файлов, которые принадлежали миллионам репозиториев GitHub.

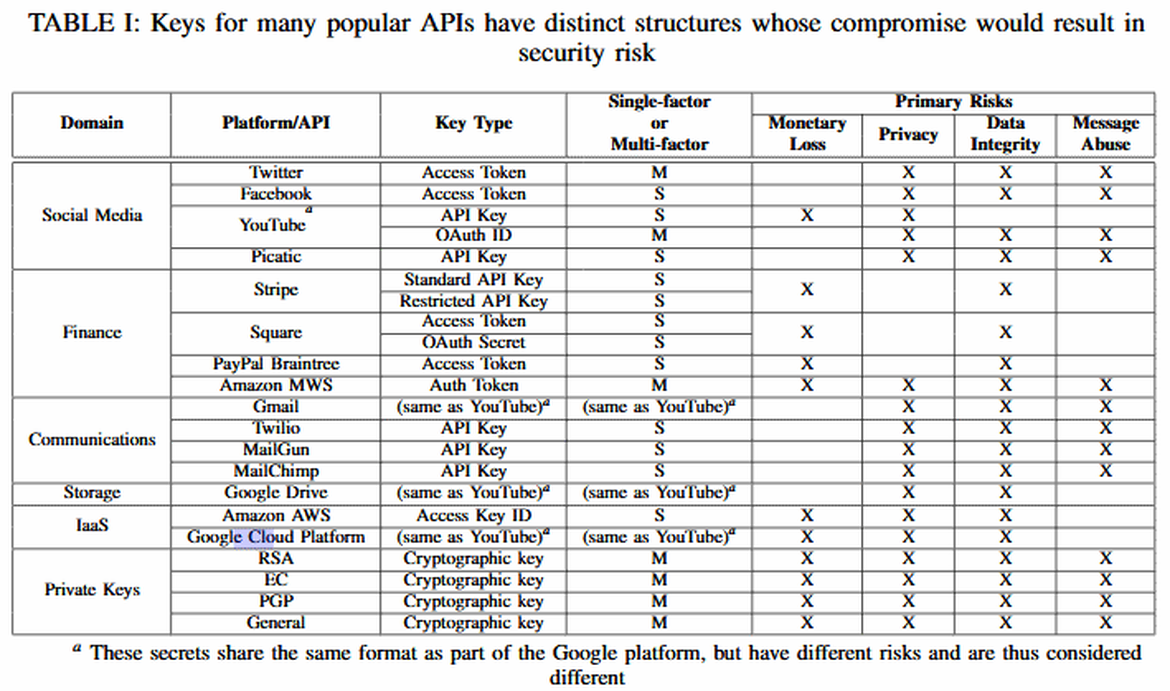
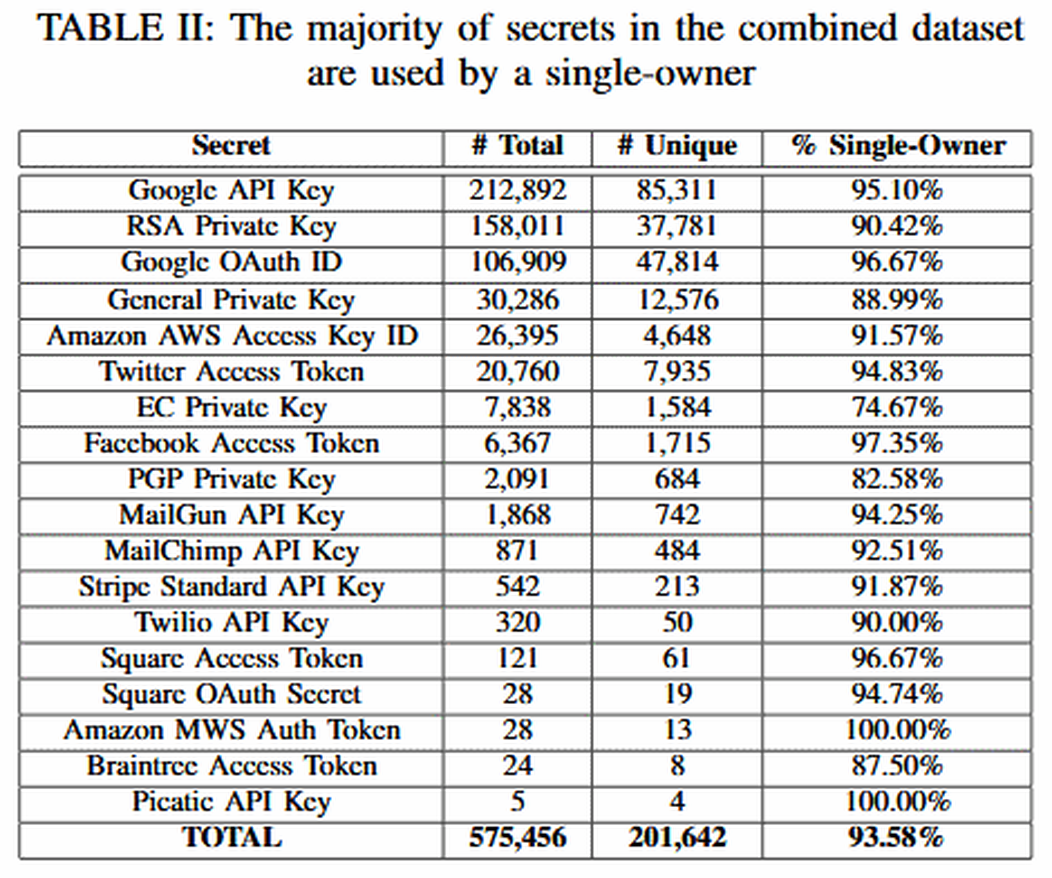
По словам команды NCSU, им удалось найти 575 456 API и криптографических ключей, 201 642 из которых были уникальные.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru