



Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

Клиенты Netflix и AMEX под активными фишинговыми атаками

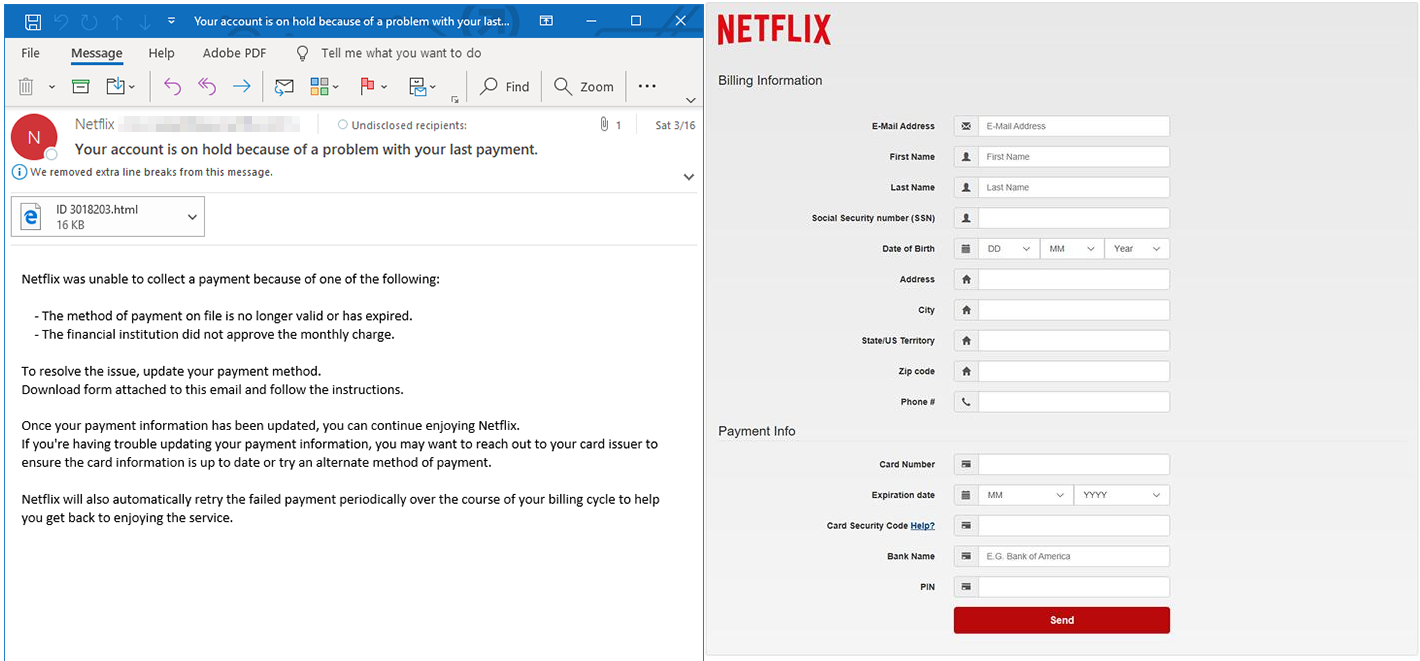
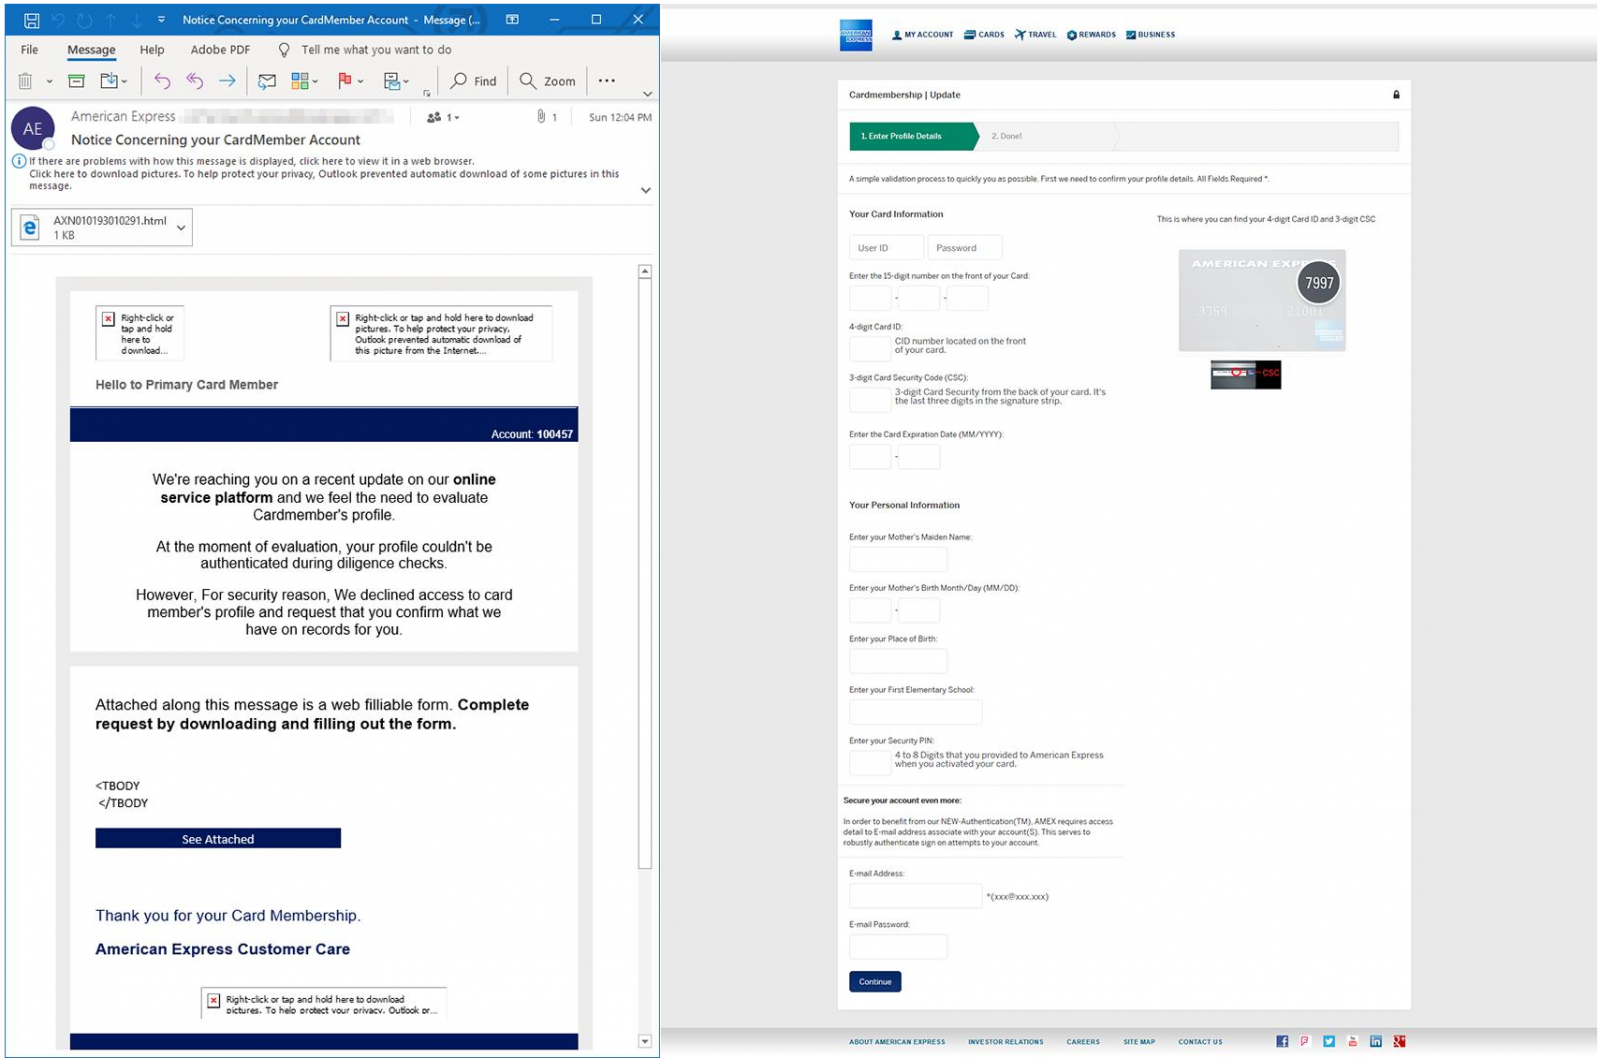
Две фишинговые кампании в настоящее время активно атакуют клиентов Netflix и American Express (AMEX). Цель злоумышленников — похитить данные платежных карт и информацию о социальном обеспечении. Об атаках сообщили эксперты Office 365 Threat Research.

Действия киберпреступников также прокомментировала команда Windows Defender Security Intelligence, опубликовав в Twitter следующую информацию:

«Две масштабные фишинговые кампании, которые продолжаются до сих пор, атакуют Netflix и AMEX. Технологии машинного обучения, реализованные в Office 365 ATP, помогают защитить пользователей».

В ходе этих фишинговых атак злоумышленники перенаправляют пользователей Netflix на фейковую форму, которая выглядит довольно реалистично. Эта форма призвана собрать информацию о картах пользователей: номер, дата окончания срока действия, имя банка, PIN-код и защитный код.

Также преступников интересуют следующие данные: имя клиента, адрес электронной почты, номер социального страхования, физический адрес, номер телефона и дата рождения.

В письмах используется тема «Действие вашей учетной записи приостановлено», чтобы привлечь внимание пользователей, которые попытаются выяснить причину блокировки аккаунта.

Также фишинговые электронные письма направлялись клиентам AMEX. Формы для сбора информации в этом случае требовали персональные данные вроде места рождения и девичьей фамилии матери, а также данные платежных карт.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru