



Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

Хакеры все еще атакуют баг в WinRAR из-за отсутствия автообновлений

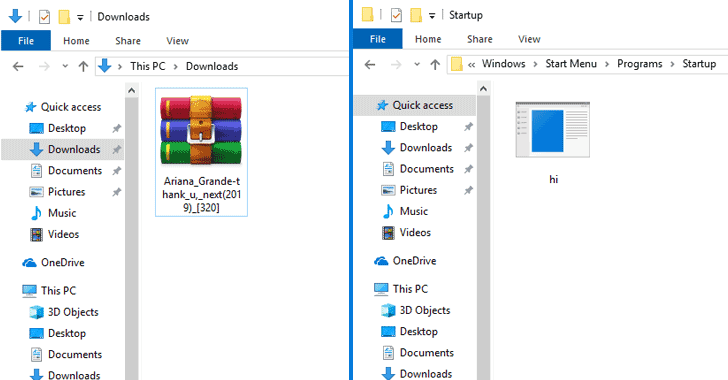
Различные киберпреступные группы, а также хакеры-одиночки до сих пор эксплуатируют уязвимость в популярном архиваторе WinRAR. И это учитывая, что патч для нее вышел уже сравнительно давно. Как считают эксперты, вся проблема заключается в отсутствии функции автоматического обновления этой программы.

Именно благодаря отсутствию автоматических обновлений миллионы пользователей по всему миру все еще находятся в опасности. Согласитесь, не все рядовые юзеры в курсе обнаруженных уязвимостей, для которых необходимо установить патчи.

Напомним, что уязвимость CVE-2018-20250 была устранена с выходом WinRAR версии 5.70 beta 1. Все предыдущие версии архиватора, выпущенные за последние 19 лет, уязвимы.

Чтобы получить полный контроль над компьютером жертвы, атакующему нужно всего лишь заставить ее открыть специально созданный вредоносный архив. Следовательно, эту уязвимость довольно легко использовать, а последствия для пользователя окажутся крайне печальными.

Эта брешь приобрела невероятную популярность среди киберпреступников различного уровня. Специалисты McAfee насчитали более чем 100 уникальных эксплойтов, и эта цифра постоянно растет.

Еще раз настоятельно рекомендуем всем пользователям в обязательном порядке скачать и установить вышедший патч, который убережет вашу систему от вторжения злоумышленников.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru