



Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

Facebook подала в суд на двух украинцев за кражу данных пользователей

Компания Facebook, стоящая за одноименной социальной сетью, подала в суд на двух граждан Украины, которые разработали приложения-тесты. Суть претензий соцсети заключается в неправомерном сборе конфиденциальных данных пользователей, а также внедрении рекламного контента в новостную ленту Facebook.

Исковое заявление, поданное в прошлую пятницу, обвиняет Глеба Случевского и Андрея Горбачева в создании киберпреступной схемы, которая эксплуатировалась годами.

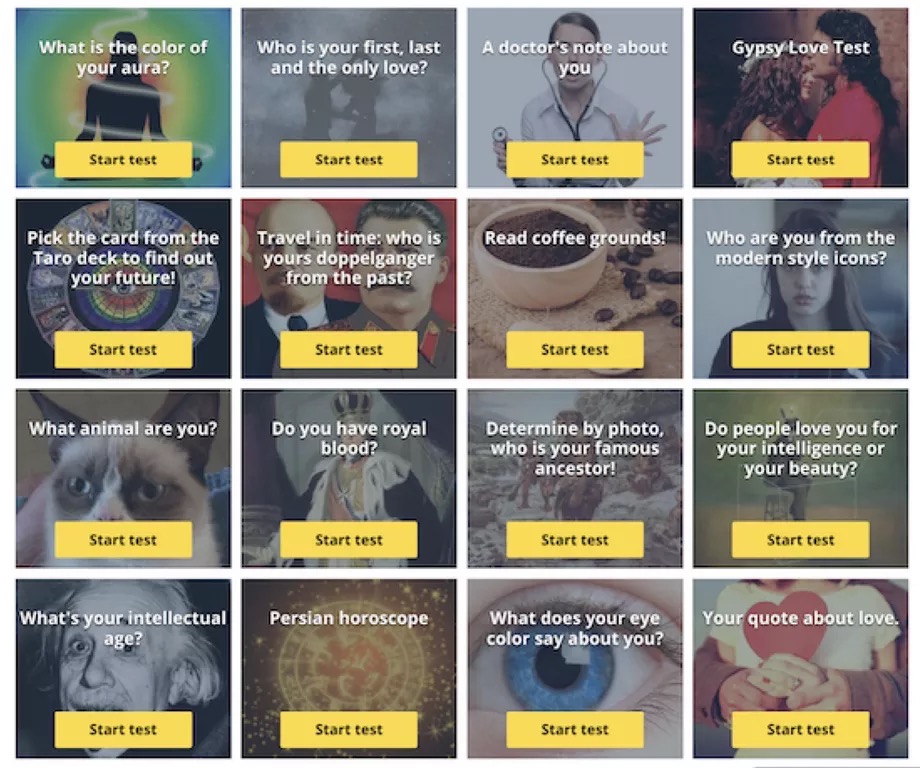
Между 2017 и 2018 годами они под разными предлогами убеждали пользователей установить вредоносные расширения для браузера, которые якобы выполняли функцию тестов на характер, склонность к популярности, а также предоставляли гороскопы.

В общей сложности было заражено около 63 000 пользователей Facebook. Случевский и Горбачев в основном орудовали четырьмя злонамеренными приложениями, среди которых были «Supertest» и «FQuiz». Атаковались обычно граждане Украины и России.

Для привлечения внимания хакеры эксплуатировали популярные у молодежи темы, например, был тест «Кем из современных вампиров вы являетесь?» — это отсылка к знаменитому фильму «Сумерки».

Приложения использовали функцию входа с помощью учетной записи Facebook, при этом пользователя заверяли, что собираться будет только ограниченный набор данных.

Однако истец заявил, что вышеозначенные киберпреступники собирали не только публично доступную информацию, но и списки друзей пользователей. Позже они отображали пользователям свою рекламу вместо той, что была одобрена Facebook.

Есть информация о том, что эти же двое украинцев могут иметь отношение к продаже личных сообщений 81 000 пользователей социальной сети. Этот инцидент был замечен в прошлом году.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru