По наблюдениям «Лаборатории Касперского», пользователи мобильных устройств в 2018 году столкнулись с самым сильным натиском киберпреступников за всю историю. Количество атак с использованием мобильных вредоносных программ за 12 месяцев выросло практически вдвое – почти до 117 миллионов, при том что число самих зловредов для мобильных платформ снизилось. Эксперты объясняют это тем, что злоумышленники стали применять новые техники заражения, а также усилили уже проверенные схемы распространения вредоносов, например через SMS-спам.
Главной угрозой года оказались мобильные банковские троянцы, число которых увеличилось в полтора раза и побило новый рекорд. В общей сложности за 12 месяцев эти зловреды атаковали 1,8 миллиона пользователей в 180 странах. При этом основной их удар пришёлся на Россию – с финансовыми угрозами на смартфонах и планшетах столкнулось чуть более 2% пользователей страны. Основные «виновники» столь существенного скачка – троянцы Asacub и Hqwar, которые распространялись с рекордной частотой начиная со второго квартала.
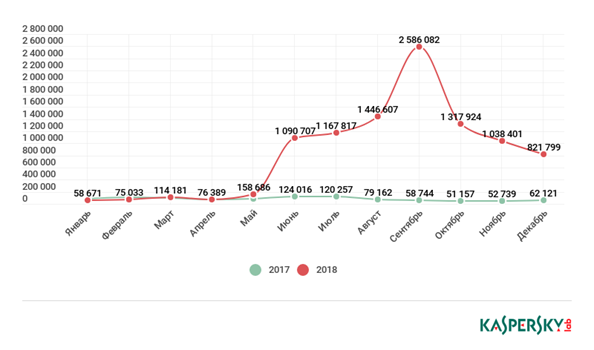
Однако мобильные банковские троянцы брали не только своей массовостью. Киберпреступники также уделили много внимания технической стороне вопроса. К примеру, они всё чаще используют Accessibility Services в Android, которые позволяют троянцу закрепиться на устройстве так, что пользователь не может удалить его самостоятельно. Кроме того, в арсенале злоумышленников появились техники противодействия динамическому анализу – так, троянец Rotexy проверяет, не запущен ли он в песочнице (смоделированной среде, созданной для проверки безопасности файлов). В сочетании с обфускацией (намеренным запутыванием) кода такая техника становится особенно эффективной и позволяет избежать обнаружения зловреда антивирусными средствами.
Кстати, сокрытие оригинального вредоносного кода мобильных зловредов стало одной из самых заметных тенденций прошедшего года. Для этих целей злоумышленники используют троянцев-дропперов, чья доля среди всех обнаруженных мобильных угроз выросла почти в два раза и составила 17%. «Оборачивание» оригинального кода позволяет зловреду избегать детектирования и даёт возможность создавать сколь угодно большое количество уникальных файлов. Под обёрткой же может скрываться любая вредоносная нагрузка – троянец-вымогатель, банковский троянец, рекламное приложение и т.д.
Отчасти из-за популярности дропперов в 2018 году снизилось количество троянцев-вымогателей, распространяющихся без маскировки. За весь 2018 год «Лаборатория Касперского» обнаружила всего 60 тысяч установочных пакетов мобильных вымогателей, что в девять раз меньше, чем в 2017 году.
А вот число мобильных майнеров, напротив, увеличилось в пятикратном размере. Эксперты связывают это с несколькими факторами. Во-первых, современные мобильные устройства комплектуются всё более мощными графическими процессорами, что делает их довольно эффективным средством добычи криптовалюты. Во-вторых, мобильные устройства всё ещё относительно просто заражать, поскольку пользователи в большинстве своём склонны пренебрегать их защитой. Наконец, мобильных устройств просто очень много, и их число продолжает расти.
«Мир мобильных угроз постоянно развивается не только с точки зрения количества вредоносных программ и не только с позиции технического совершенствования каждой новой модификации зловреда, хотя оба эти процесса стремительно набирают обороты. Быстрое распространение мобильных гаджетов открывает для злоумышленников новые возможности завладеть чужими деньгами и ценной информацией, и, естественно, они не преминут этим воспользоваться, – поясняет Виктор Чебышев, антивирусный эксперт «Лаборатории Касперского». – 2018 год показал, что за относительным затишьем в деятельности того или иного типа зловредов может последовать настоящая эпидемия. Сейчас это был банковский троянец Asacub и его «коллеги». Не исключено, что в этом году мы увидим ренессанс других опасных зловредов, которые пока сдали позиции».










