



Microsoft: В 2018 году фишинга стало больше на 250%

Microsoft: В 2018 году фишинга стало больше на 250%

Microsoft: В 2018 году фишинга стало больше на 250%

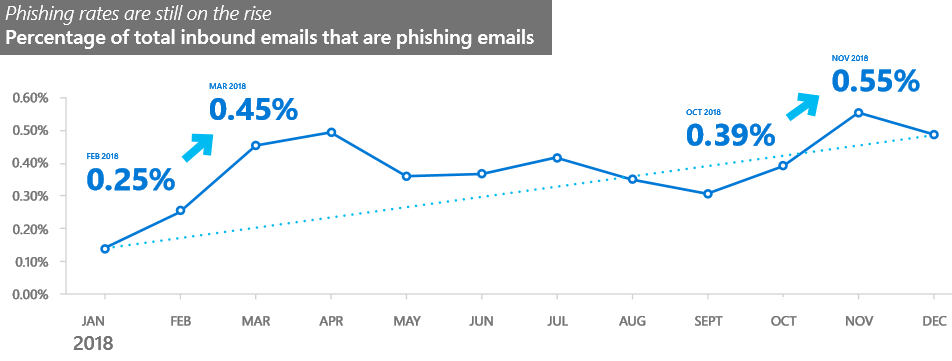
Количество фишинговых атак в период с января по декабрь 2018 года увеличилось на 250%, такими данными располагает корпорация Microsoft. При этом атакующие используют множество точек атак в рамках одной кампании, перемещаясь между ними. Также меняются URL и серверы, с которых отправлены фишинговые письма.

Согласно опубликованному Microsoft отчету «Security Intelligence Report Volume 24», киберпреступники пытаются разнообразить инфраструктуру своих фишинговых кампаний.

Например, сайты для взаимодействия и различные сервисы, предназначенные для расшаривания документов, используются злоумышленниками в качестве хостеров для фейковых форм входа, а также вредоносных составляющих.

«Наши специалисты наблюдали рост случаев использования скомпрометированных аккаунтов для дальнейшего распространения вредоносных электронных писем. Как внутри, так и снаружи организации», — пишет Microsoft.

Также фишинг остался излюбленным методом киберпреступников, которые, действуя в несколько этапов, стараются установить на компьютер жертвы целый набор вредоносных программ.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru