



Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Новый вариант GarrantyDecrypt маскируется под ProtonMail и ProtonVPN

Недавно обнаруженный вариант программы-вымогателя GarrantyDecrypt маскируется под легитимные решения, разработчиком которых является компания Proton Technologies. Среди таких решений можно выделить ProtonMail и ProtonVPN.

Впервые это семейство вымогателей обнаружил эксперт Майкл Гиллеспи в октябре 2018 года. Несмотря на то, что вредоносу не удалось достичь масштабов других программ подобного класса, GarrantyDecrypt все же нашел своих жертв.

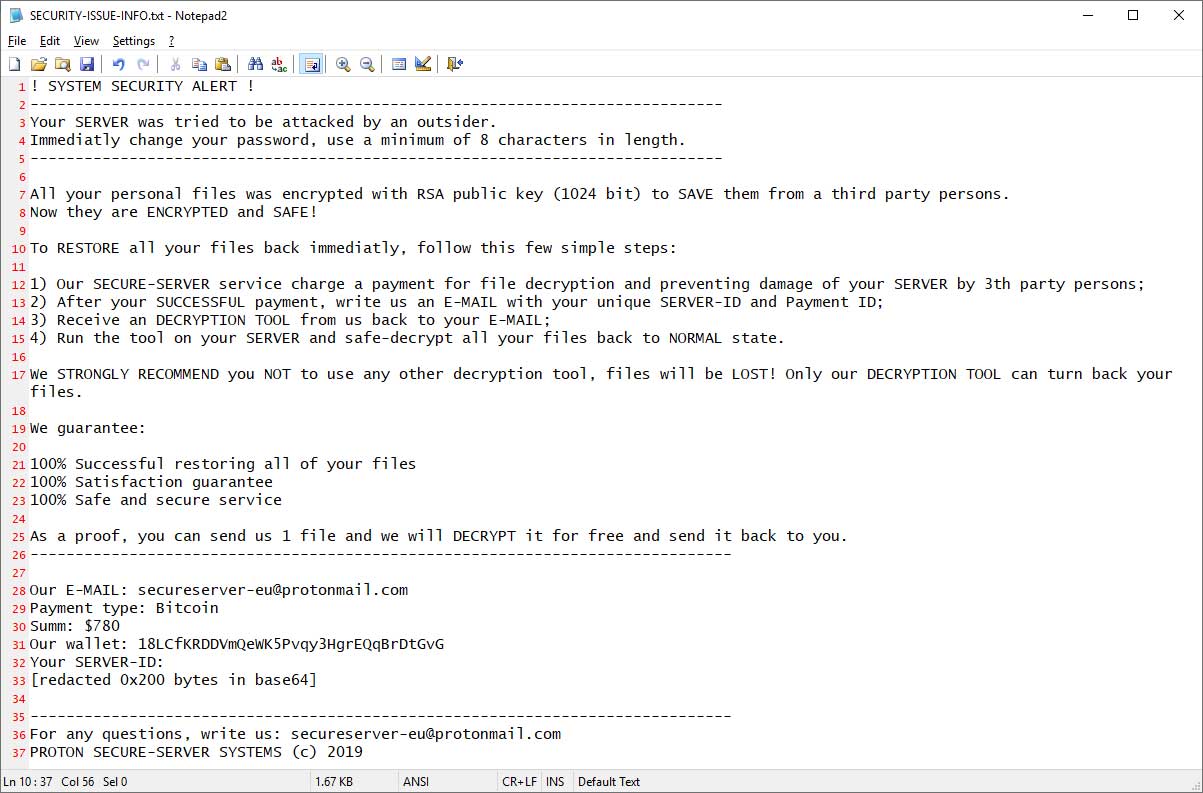
В феврале Гиллеспи наткнулся на очередной вариант GarrantyDecrypt, который пытался замаскироваться под разработку команды Proton. В сообщении о выкупе (SECURITY-ISSUE-INFO.txt) злоумышленники утверждали, что жертву атаковало некое постороннее лицо, а сервис Proton SECURE-SERVER зашифровал данные, чтобы защитить их от атаки.

Киберпреступники даже поставили копирайт «PROTON SECURE-SERVER SYSTEMS (c) 2019» в конце этого обращения, адресованного пользователю. По их мнению, это должно было придать их действиям более легитимный вид.

Эксперт предупреждает: пользователям следует быть острожными, не попадаться на уловку про Proton, ибо расшифровать зашифрованные GarrantyDecrypt файлы на данный момент не представляется возможным.

В феврале ФБР объявило о награждении Майкла Гиллеспи премией за его вклад в борьбу с программами-вымогателями, а также за оказание помощи пользователям, ставшим жертвой этой киберугрозы.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru