



Обновление Windows 10 устраняет проблему производительности процессоров

Обновление Windows 10 устраняет проблему производительности процессоров

Обновление Windows 10 устраняет проблему производительности процессоров

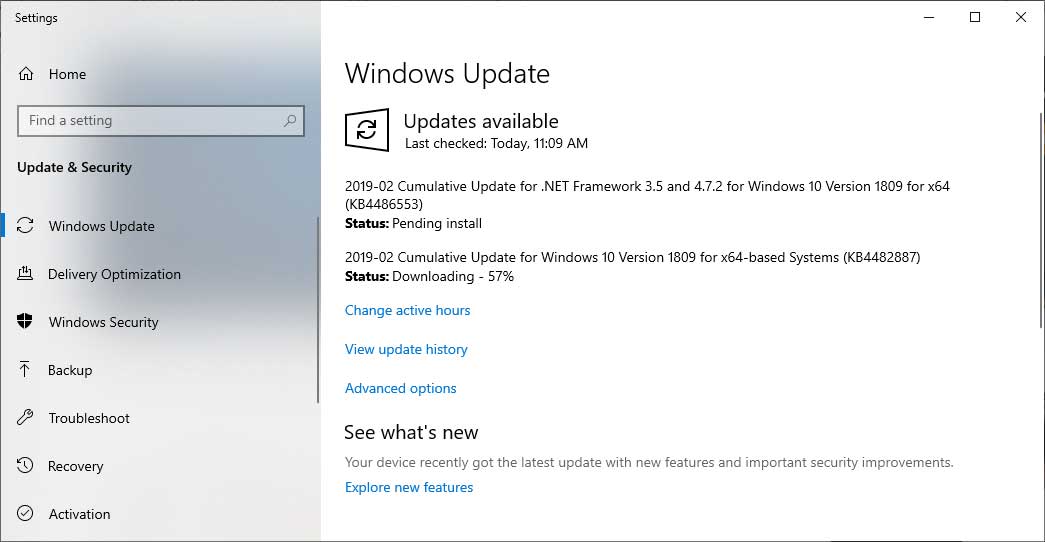
Microsoft выпустила обновление для Windows 10 под идентификатором KB4482887, предназначенное для билда 1809. В KB4482887 корпорация справилась с проблемой патчей для Spectre, которые негативно влияли на производительность процессоров. Также был устранен надоедливый баг Центра уведомлений и ряд других проблем.

Вышедшее обновление доступно для всех пользователей Windows 10 October 2018 Update (build 1809). Установить его можно как обычно — через Windows Update.

Что касается фикса производительности, Microsoft отмечает: после него система, конечно, работает не так быстро, как это было до патчей для Spectre, однако все равно заметно быстрее, чем с этими патчами.

Чтобы почувствовать ускорение системы, у пользователя должен быть процессор AMD или Intel Broadwell. Корпорация протестировала эти возможности на сборках Windows 10 Insider.

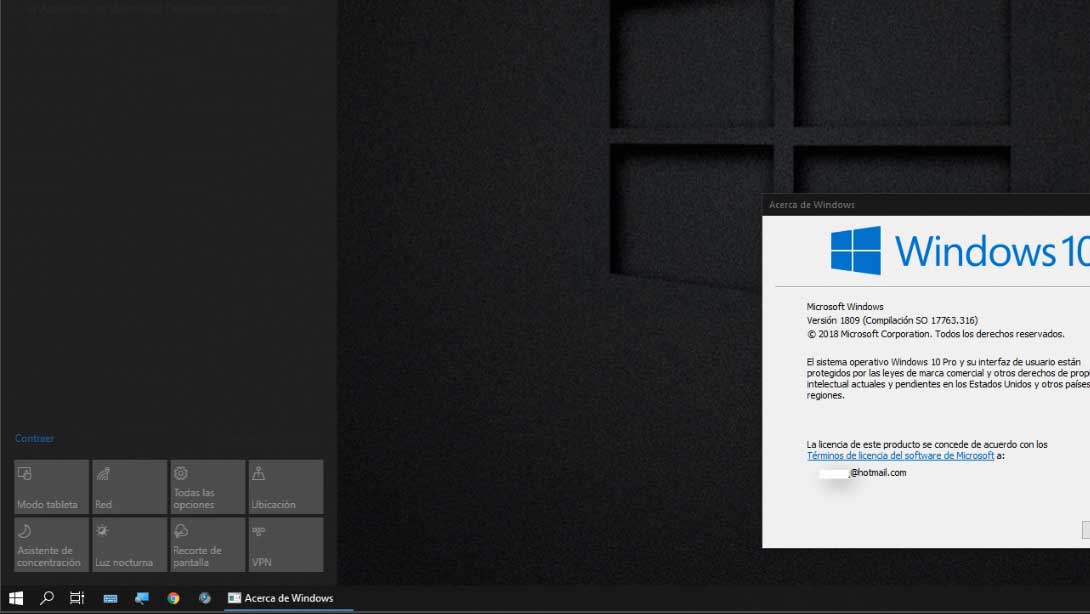
Другая проблема, устраненная с выходом нового обновления — баг Центра уведомлений. Его суть заключалась в неудобном расположении при запуске:

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru