



Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Лишний пробел помог экспертам идентифицировать серверы злоумышленников

Посторонний пробел в HTTP-ответах, отправляемых веб-серверами, которые находятся под контролем киберпреступников, последние полтора года позволял исследователям Fox-IT достаточно легко идентифицировать эти вредоносные серверы.

А причиной этому стал факт использования злоумышленниками коммерческого инструмента Cobalt Strike, который предназначен для пентестов (тестирования на проникновение).

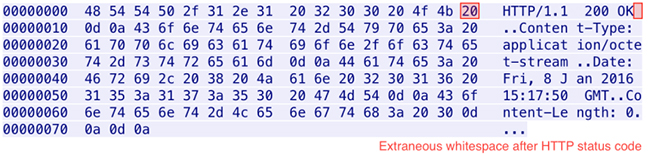
Одна из задач, которая реализуется за счет использования Cobalt Strike, — осуществление таргетированных атак. Используемая киберпреступниками версия содержала нетипичный лишний пробел, который можно было наблюдать в ответах сервера.

«По иронии судьбы Cobalt Strike, предназначенный изначально для симуляции действий киберпреступников, был взят на вооружение самими киберпреступниками. Среди использующих этот фреймворк злоумышленников можно выделить следующие группы: Navigator/FIN7, APT29», — пишут исследователи Fox-IT.

Вся суть исследования Fox-IT заключалась в изучении коммуникации вредоносного пейлоада с командным сервером C&C. Эксперты отметили наличие лишнего пробела в ответах командных центров. Это позволило «маркировать» все серверы, принадлежащие атакующим.

Однако с января 2019 года ситуация осложнилась выходом новой версии Cobalt Strike (v3.1.3). В ней разработчики избавились от этого бага.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru