



Akamai рассказала о 3 млрд атаках российских ботов на ритейл

Akamai рассказала о 3 млрд атаках российских ботов на ритейл

Akamai рассказала о 3 млрд атаках российских ботов на ритейл

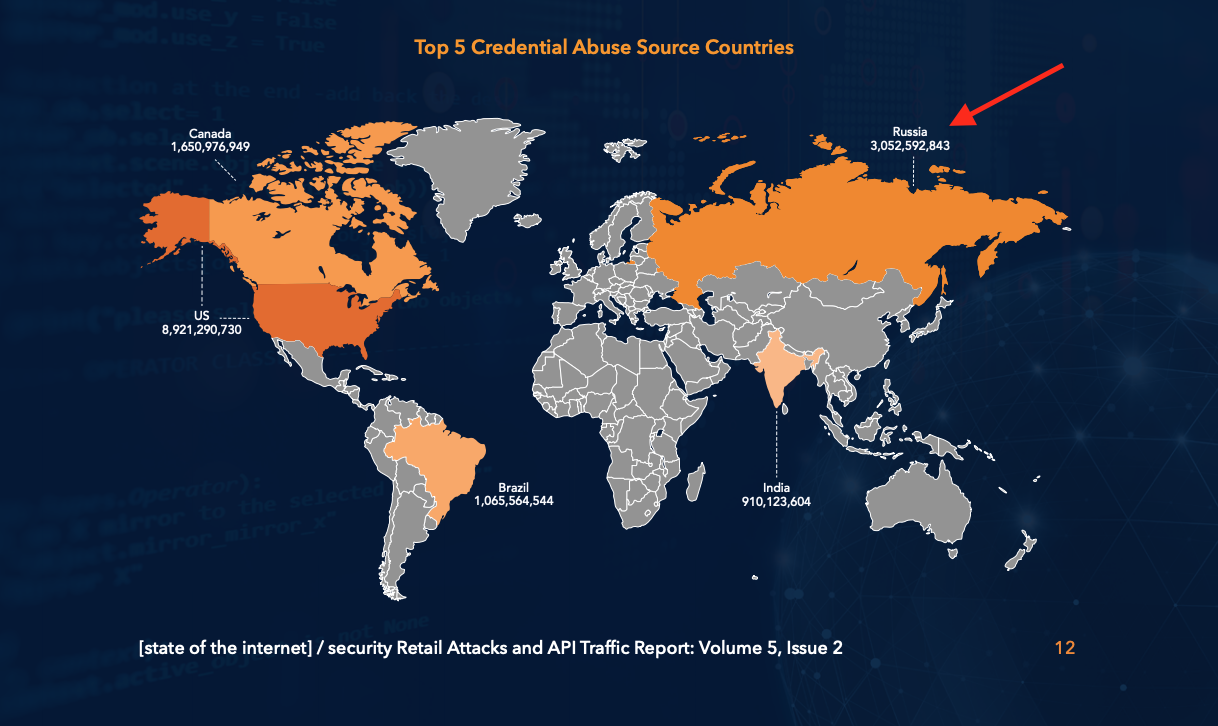
Специалисты Akamai проанализировали кибератаки на бизнес-отрасли, в ходе которых киберпреступники пытаются использовать похищенные учетные данные. Исследование вредоносной деятельности велось в период с 1 мая по 31 декабря 2018 года. Одним из основных источников кибератак эксперты назвали Россию.

Всего за восемь месяцев Akamai зафиксировала 27 985 920 324 попыток злоупотребления учетными данными. Выходит, что более 115 миллионов таких попыток компрометации аккаунтов происходили ежедневно.

«Причина этих атак довольно заурядная — киберпреступники ищут данные: персональную информацию, баланс аккаунтов и другие сведения, представляющие ценность», — пишут в отчете (PDF) специалисты Akamai.

«Их цель — обменять бонусные баллы на деньги у различных ритейлов».

Попытки скомпрометировать учетные данные производились ботами, немалая часть которых действовала из России — 3 052 592 843. Однако первое место все же держит США — 8 921 290 730.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru