



Эксперты нашли способ подделать цифровую подпись PDF-документов

Эксперты нашли способ подделать цифровую подпись PDF-документов

Эксперты нашли способ подделать цифровую подпись PDF-документов

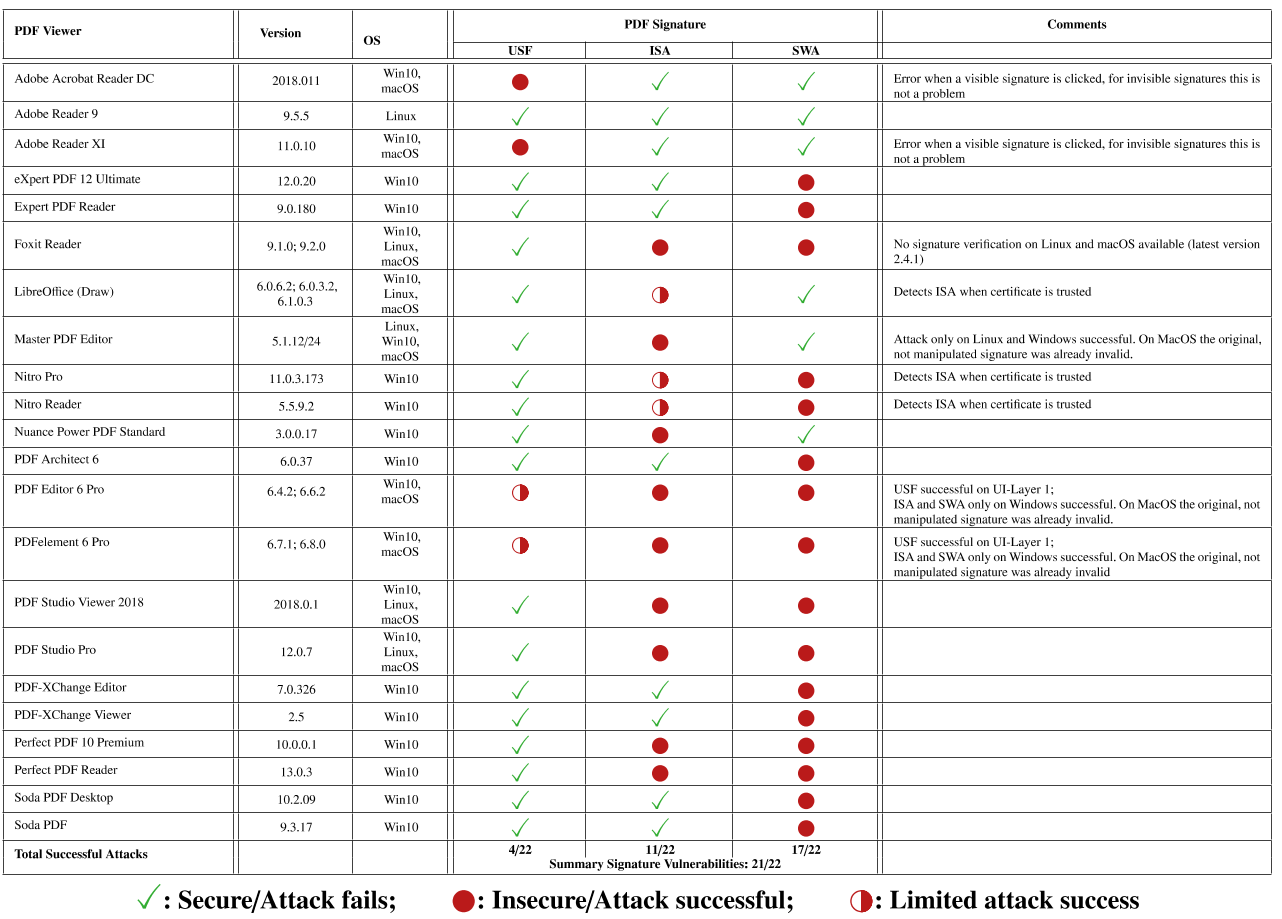
Специалисты Рурского университета в Бохуме утверждают, что им удалось сломать систему электронных подписей и создать фейковые сигнатуры для большинства десктопных приложений для просмотра файлов PDF.

В результате способ экспертов сработал в случае с 21 из 22 десктопных PDF-вьюверов. Помимо этого, исследователи также обошли защитные меры пяти из семи онлайн-сервисов для цифровой подписи PDF.

Из популярных приложений такого класса можно отметить Adobe Acrobat Reader, Foxit Reader и LibreOffice, а примеры вышеназванных сервисов — DocuSign и Evotrust.

Группа из пяти экспертов работала над этой техникой с октября 2018 года. И теперь им удалось выявить уязвимые приложения и онлайн-сервисы. Специалисты дождались выхода патчей от разработчиков, и лишь потом открыли результаты своего исследования.

Исследователи отмечают, что цифровые подписи PDF крайне важны. Именно поэтому они были готовы ждать целые месяцы, пока компании выпускают патчи. Их можно понять, ведь подписанный цифровой подписью PDF-документ может использоваться в суде.

Более того, такие документы также используют для подтверждения финансовых транзакций и пресс-релизов государственного уровня.

Если у злоумышленников будет возможность подделать цифровую подпись, появится возможность для кражи огромного количества денег. Также киберпреступники, используя фейковую подпись для документа PDF, могут посеять хаос среди компаний.

Всего эксперты описали три важнейшие уязвимости:

  1. Universal Signature Forgery (USF) — позволяет атакующим воздействовать на процесс валидации подписи. Таким образом, пользователю отобразится поддельное сообщение о достоверности подписи.
  2. Incremental Saving Attack (ISA) — позволяет добавить дополнительный контент на уже подписанный документ PDF.
  3. Signature Wrapping (SWA) — схожая с ISA уязвимость, однако здесь используется система «оборачивания» вокруг дополнительного контента злоумышленника.

«На данный момент мы не встречали подтверждение того, что эксплойты для этих брешей используются в реальных атаках», — пишут эксперты.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru