



Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Аутентификацию с помощью Face ID или Touch ID в WhatsApp можно обойти

Пользователь Reddit под ником «de_X_ter» рассказал о проблеме с последней функцией, реализованной в мессенджере WhatsApp для iOS. Речь идет о возможности блокировки приложения с помощью Face ID или Touch ID.

«de_X_ter» утверждает, что экран блокировки можно обойти благодаря багу, который был обнаружен в интеграции с Face ID и Touch ID.

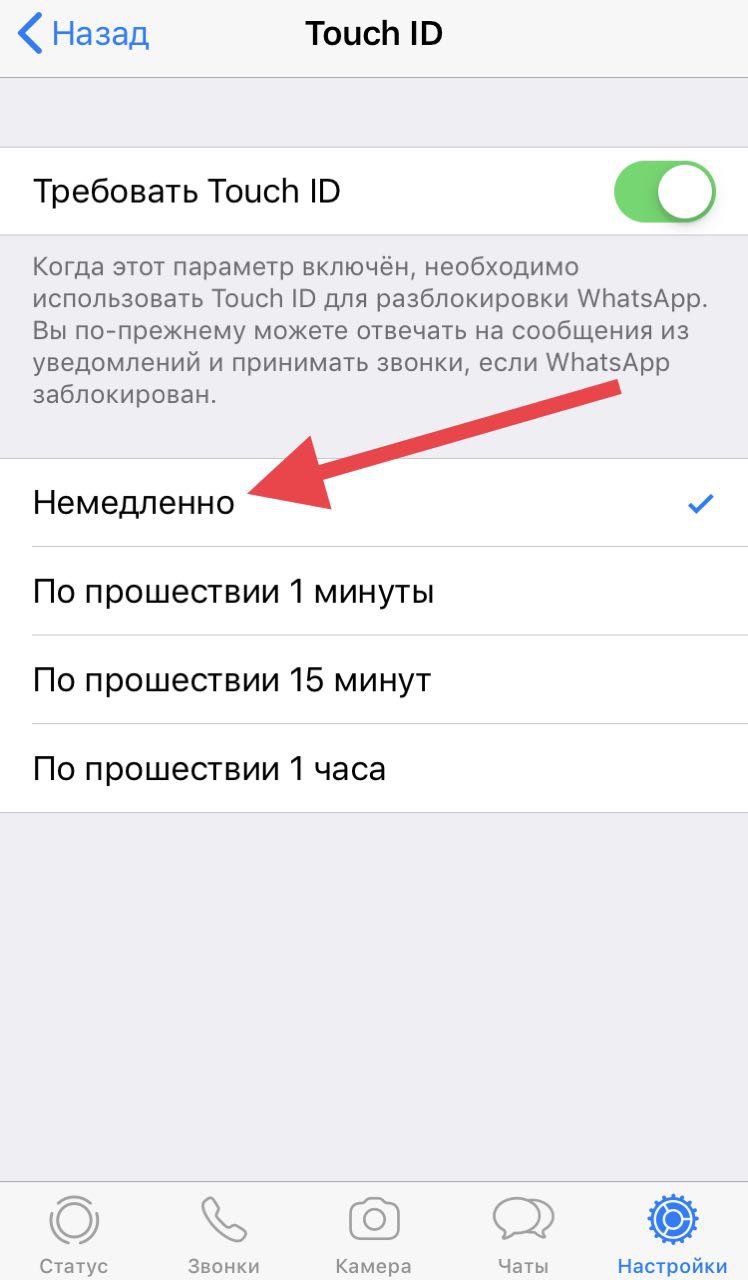
«Баг может быть воспроизведен, если в настройках WhatsApp “Настройки -> Учетная запись -> Конфиденциальность -> Блокировка экрана“ установлено любое значение кроме “Немедленно“», — пишет пользователь.

Для эксплуатации бага нужно выполнить следующие действия:

  1. Открыть Share Sheet в iOS.
  2. Кликнуть там на иконку WhatsApp.
  3. При переходе на другой экран вы обнаружите, что никакого запроса верификации с помощью FaceID или TouchID не происходит.
  4. Далее просто выйдите на домашний экран iOS.
  5. Попробуйте открыть WhatsApp.

По словам пользователя, в этом случае никаких запросов выводится не будет, и вы сможете спокойно войти и пользоваться приложением. Сам «de_X_ter» воспроизводил этот баг с настройкой «По прошествии 1 минуты».

В начале этого месяца популярный мессенджер WhatsApp, принадлежащий интернет-гиганту Facebook, получил очередное обновление для мобильной операционной системы iOS. Этот релиз отметился новой функцией — была добавлена поддержка биометрической аутентификации, теперь приложение можно разблокировать, используя Face ID или Touch ID.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru