



Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Среди топовых бесплатных приложений в Microsoft Store найдены майнеры

Специалисты антивирусной компании Symantec обнаружили несколько приложений, размещенных в официальном магазине Microsoft Store, которые тайно добывали криптовалюту Monero. При этом пользователь был совершенно не в курсе такого поведения программ.

Нежелательные приложения размещались злоумышленниками в Microsoft Store, они использовали ресурсы процессора скачавших их пользователей для майнинга цифровой валюты. Эксперты Symantec незамедлительно уведомили Microsoft об этих программах, что позволило интернет-гиганту оперативно удалить их из магазина.

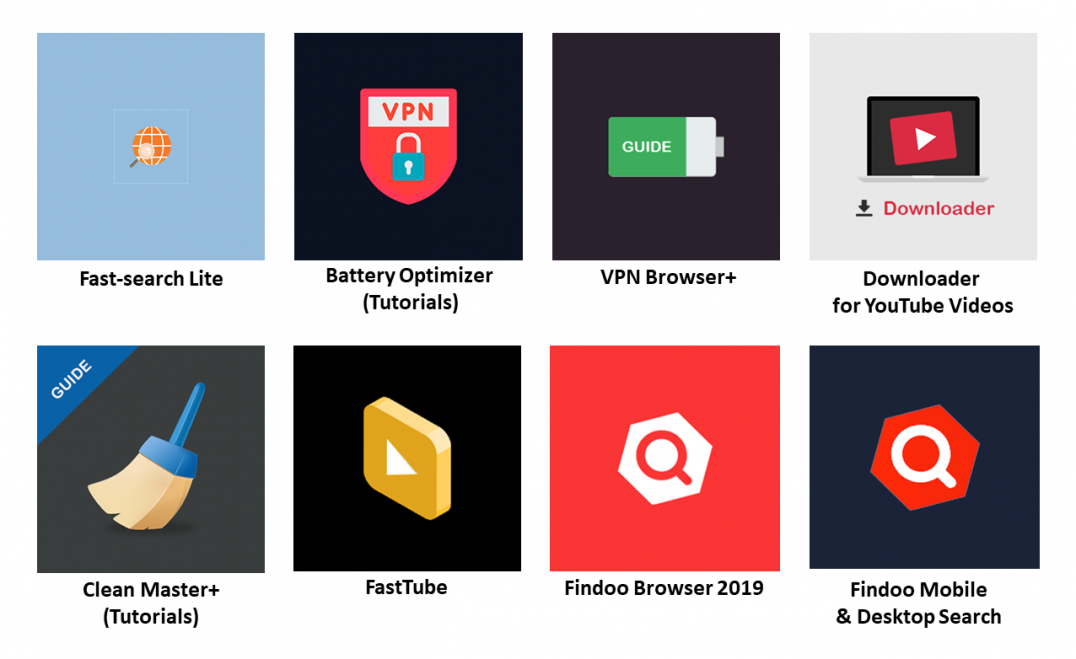
Маскировались скрытые майнеры под самые разные категории программ: оптимизаторы батареи и производительности, поисковики, браузеры, загрузчики для видео. Но разработчиками всех этих приложений были три компании - DigiDream, 1clean и Findoo.

“В общей сложности мы выявили восемь таких приложений. Они были разработаны тремя этими компаниями и демонстрировали одно и то же нежелательное поведение. После проведения небольшого расследования у нас есть основания полагать, что за всеми этими майнерами стоит один человек или группа лиц”, - пишут исследователи Symantec.

Наткнуться на эти программы пользователь мог в списке лучших бесплатных приложений Microsoft Store. Обнаруженные исследователями семплы были предназначены для работы в системе Windows 10.

После загрузки и запуска эти приложения догружали JavaScript-код, предназначенный для майнинга криптовалюты. Это происходило путем вызова Google Tag Manager (GTM) на сервере разработчиков.

После этого скрипт использовал ресурсы процессора жертвы для добычи цифровой валюты, принося таким образом прибыль разработчикам программ. Все приложения были опубликованы в магазине в период с апреля по декабрь 2018 года.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru