



Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Специалисты компании Trend Micro предупреждают, что вредоносный exe-файл может заразить пользователей операционной системы macOS, обойдя все системы защиты. Утверждение кажется абсурдным, учитывая, что расширение EXE используется в системах Windows, однако эксперты подробно объяснили схему этой атаки.

Исследователи наткнулись на несколько образцов вредоносных файлов .dmg, которые используются в системе macOS. Они были замаскированы под установочные файлы различных популярных программ и распространялись на торрент-сайтах.

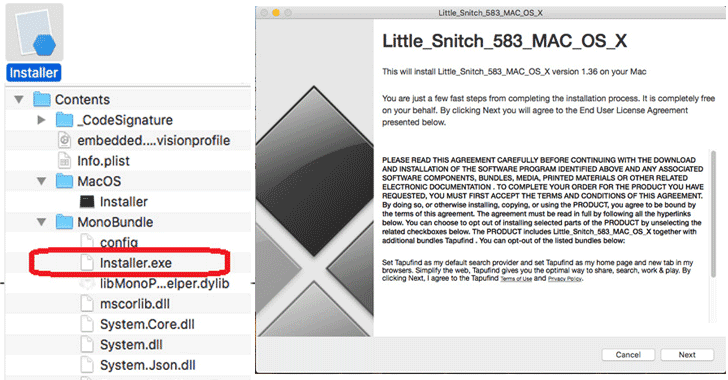
Что самое интересное — эти семплы включали приложение EXE, скомпилированное при помощи фреймворка Mono, который делает файлы такого формата совместимым с macOS.

Mono представляет собой имплементацию Microsoft .NET Framework с открытым исходным кодом, которая позволяет разработчикам создавать кроссплатформенные программы.

Обычно файлы формата EXE при попытке запуска в системе macOS выдают ошибку. Еще немаловажен тот факт, что защитные функции вроде Gatekeeper не сканируют файлы .exe на наличие вредоносного кода.

Фейковый установщик, обнаруженный экспертами, замаскирован под инсталляционный файл от фаервола Little Snitch:

В процессе установки зловред предлагает пользователю установить набор адваре, некоторые из которых замаскированы под Adobe Flash Media Player и Little Snitch. Экспертам не удалось выделить какой-либо специфический паттерн этих атак.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru