



Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Специалисты компании Trend Micro предупреждают, что вредоносный exe-файл может заразить пользователей операционной системы macOS, обойдя все системы защиты. Утверждение кажется абсурдным, учитывая, что расширение EXE используется в системах Windows, однако эксперты подробно объяснили схему этой атаки.

Исследователи наткнулись на несколько образцов вредоносных файлов .dmg, которые используются в системе macOS. Они были замаскированы под установочные файлы различных популярных программ и распространялись на торрент-сайтах.

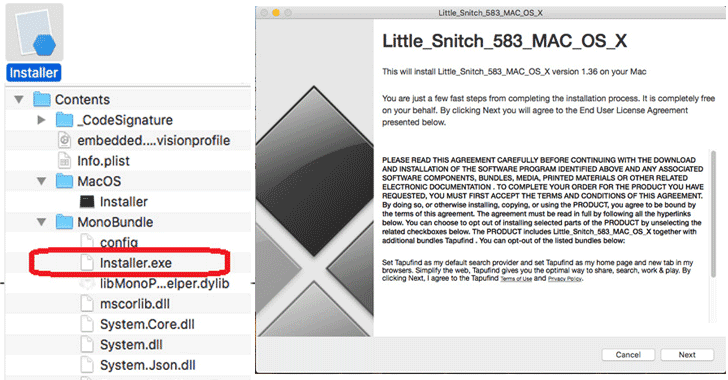
Что самое интересное — эти семплы включали приложение EXE, скомпилированное при помощи фреймворка Mono, который делает файлы такого формата совместимым с macOS.

Mono представляет собой имплементацию Microsoft .NET Framework с открытым исходным кодом, которая позволяет разработчикам создавать кроссплатформенные программы.

Обычно файлы формата EXE при попытке запуска в системе macOS выдают ошибку. Еще немаловажен тот факт, что защитные функции вроде Gatekeeper не сканируют файлы .exe на наличие вредоносного кода.

Фейковый установщик, обнаруженный экспертами, замаскирован под инсталляционный файл от фаервола Little Snitch:

В процессе установки зловред предлагает пользователю установить набор адваре, некоторые из которых замаскированы под Adobe Flash Media Player и Little Snitch. Экспертам не удалось выделить какой-либо специфический паттерн этих атак.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru