



Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Обнаружен вредоносный EXE-файл, способный заразить систему macOS

Специалисты компании Trend Micro предупреждают, что вредоносный exe-файл может заразить пользователей операционной системы macOS, обойдя все системы защиты. Утверждение кажется абсурдным, учитывая, что расширение EXE используется в системах Windows, однако эксперты подробно объяснили схему этой атаки.

Исследователи наткнулись на несколько образцов вредоносных файлов .dmg, которые используются в системе macOS. Они были замаскированы под установочные файлы различных популярных программ и распространялись на торрент-сайтах.

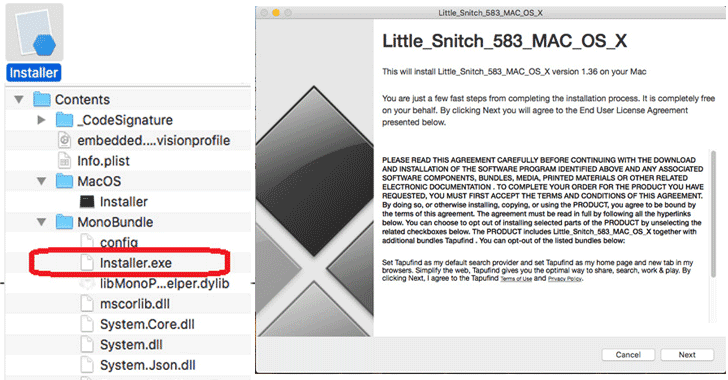
Что самое интересное — эти семплы включали приложение EXE, скомпилированное при помощи фреймворка Mono, который делает файлы такого формата совместимым с macOS.

Mono представляет собой имплементацию Microsoft .NET Framework с открытым исходным кодом, которая позволяет разработчикам создавать кроссплатформенные программы.

Обычно файлы формата EXE при попытке запуска в системе macOS выдают ошибку. Еще немаловажен тот факт, что защитные функции вроде Gatekeeper не сканируют файлы .exe на наличие вредоносного кода.

Фейковый установщик, обнаруженный экспертами, замаскирован под инсталляционный файл от фаервола Little Snitch:

В процессе установки зловред предлагает пользователю установить набор адваре, некоторые из которых замаскированы под Adobe Flash Media Player и Little Snitch. Экспертам не удалось выделить какой-либо специфический паттерн этих атак.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru