



Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Anonymous: Integrity Initiative пытался получить 5,5 млн у правительства

Участники знаменитой киберпреступной группировки Anonymous продолжают свои нападки на британский проект Integrity Initiative, а также на стоящий за созданием этого проекта Институт государственного управления. На этот раз в очередной порции документов по этому делу хакеры из Anonymous опубликовали информацию о финансировании проекта.

Согласно опубликованным документам, Integrity Initiative, который задумывался для противостояния России в информационном пространстве, пытался получить финансирование у британского правительства.

Создавший проект Институт государственного управления обращался к властям Британии с целью получить в районе 5,5 миллионов фунтов, которые, по сути, были выплачены британскими налогоплательщиками.

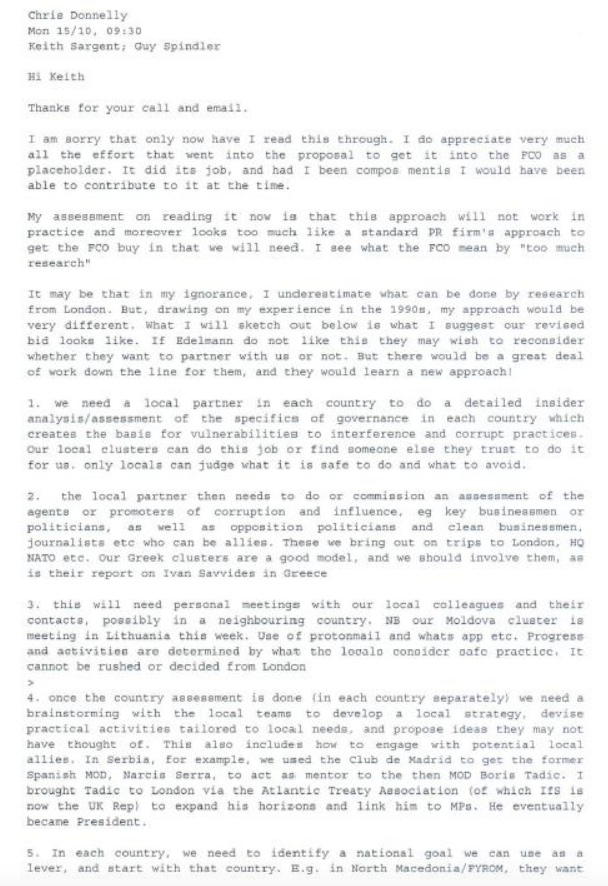
Как и в прошлые эпизоды публикаций, Anonymous выложили всю информацию в своем блоге CyberGuerrilla. В частности, хакеры опубликовали фрагмент письма главы Института государственного управления, в котором последний описывает свое видение способов укрепления влияния в балканских странах.

Исходя из опубликованных данных, британское правительство изначально отказало Институту государственного управления в предоставлении 5,5 миллионов фунтов по той причине, что эти исследования не являлись конкретными в глазах властей.

Также Anonymous указывают на то, что глава института видит необходимость в наличии партнеров в каждой стране. Именно эти партнеры нужны для проведения анализа местного правления и выявления его особенностей.

В прошлом месяце очередная порция документов, принадлежащих британскому проекту Integrity Initative, оказалась в Сети благодаря знаменитой хакерской группировке Anonymous. В тот раз опубликованная информация проливала свет на вербовку успешных бизнесменов для разведки и подготовку Integrity Initiative к ядерному столкновению с Россией.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru