Компания «Код безопасности» анонсирует итоги работы в 2018 году. В числе значимых результатов юбилейного для компании года – обновление продуктового портфеля, использование решений компании для обеспечения безопасности систем и событий, оказавших огромное влияние на жизнь и экономику страны, новые технологические и бизнес-альянсы, высокие оценки независимых аналитиков.
По итогам 2018 года оборот «Кода безопасности» составил 4 045 000 тыс. руб., при этом второй год подряд он превышает 4 000 000 тыс. руб. Компания от года к году наращивает уровень прибыльности бизнеса: в 2018 году EBITDA достигла 910 000 тыс. руб. (в 2017 году – 900 000 тыс. руб.).
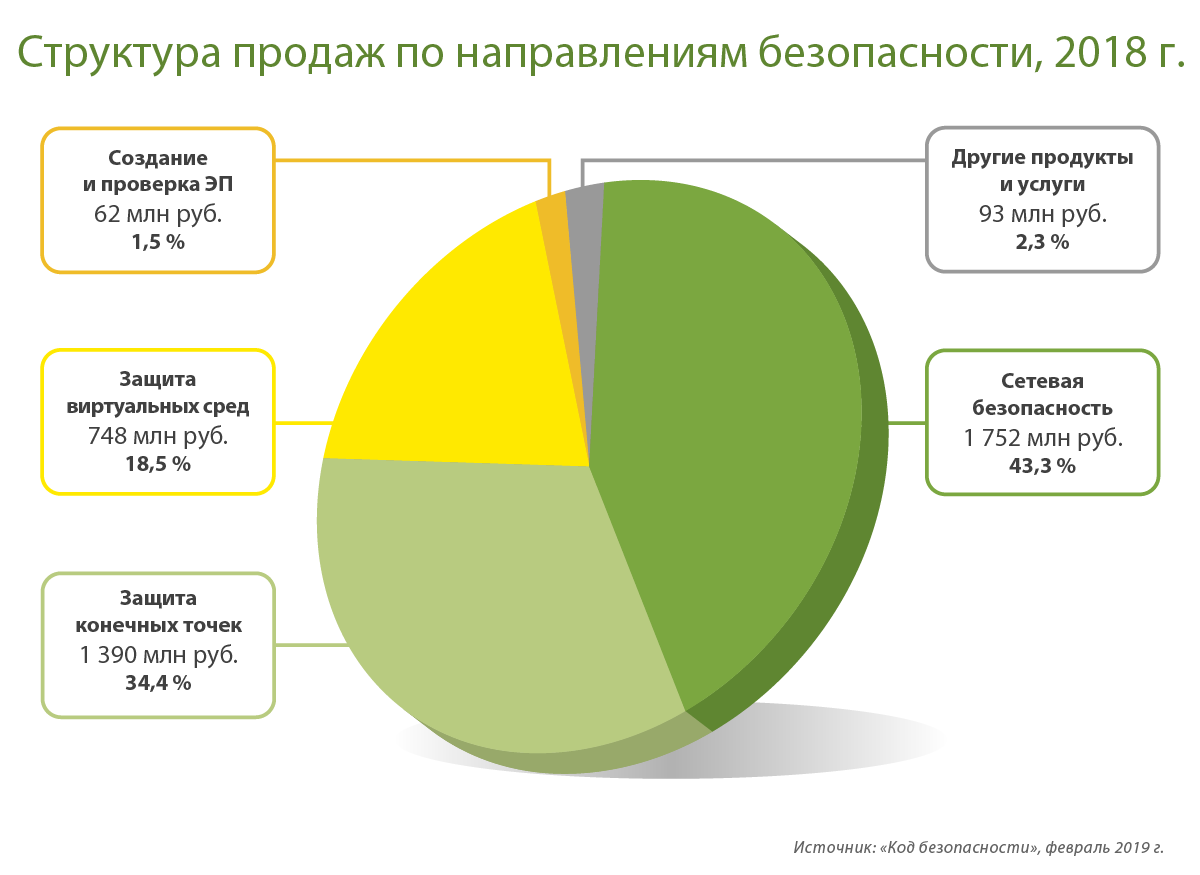
Наибольшие доли в обороте компании в 2018 году заняли такие направления безопасности, как защита сетевой инфраструктуры (43,3%) и защита конечных точек (34,4%).
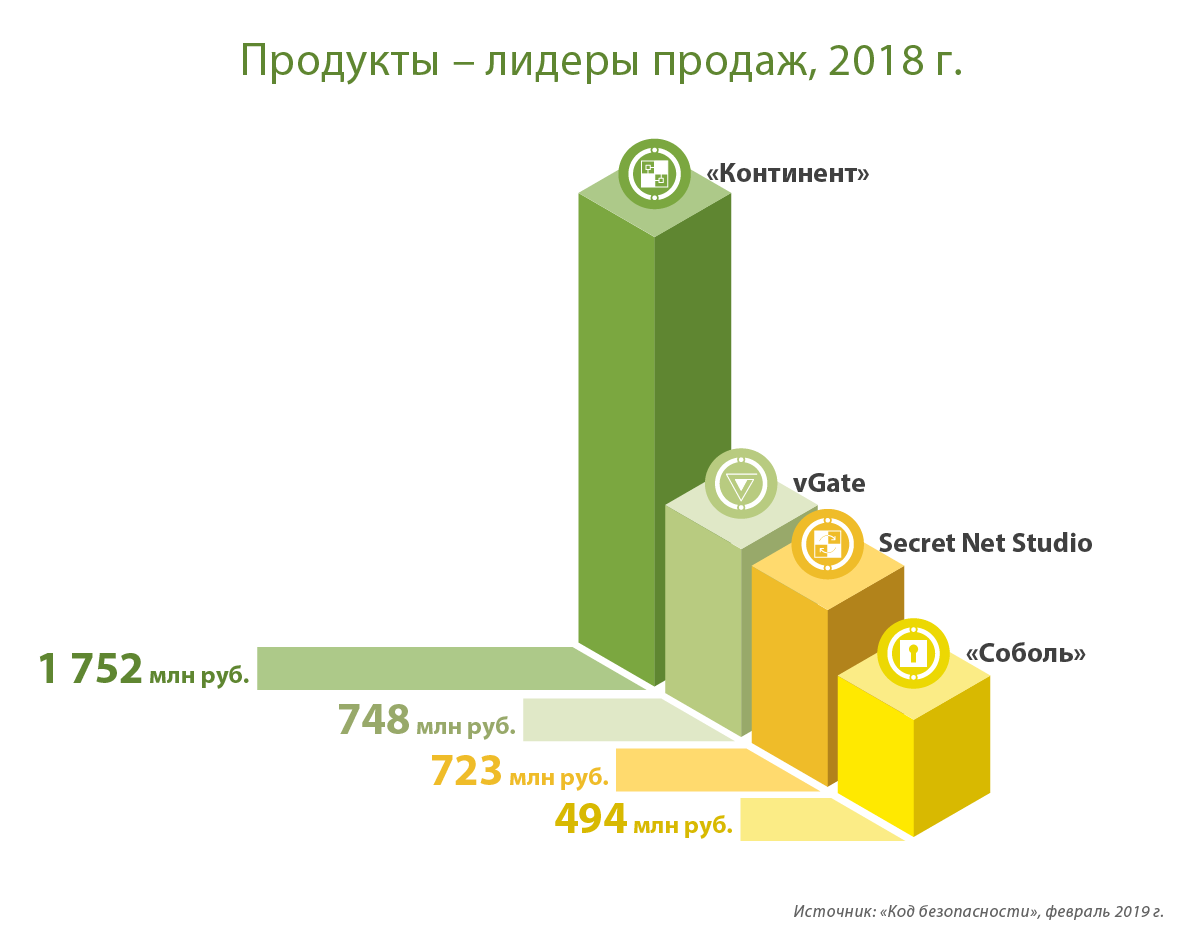
Лидерами продаж по итогам 2018 года стали продукты линейки «Континент» (1752 млн руб.), vGate (748 млн руб.) и Secret Net Studio (723 млн руб.). Самую высокую динамику по сравнению с 2017 годом продемонстрировали Secret Net Studio и vGatе: рост составил 95% и 93% соответственно.
Прошедший отчетный период стал для «Кода безопасности» годом активного обновления продуктового портфеля и получения новых сертификатов регуляторов. В группе средств сетевой безопасности появился «Континент» 3.9 с новыми платформами, повышенной производительностью межсетевого экрана и аппаратным криптоускорителем для шифрования по ГОСТ. Вышел «Континент TLS-сервер» 2 с поддержкой нескольких криптопровайдеров. Успешно завершилась процедура сертификации продукта «Континент» WAF на соответствие новым требованиям ФСТЭК России к межсетевым экранам.
В группе средств защиты конечных точек важно выделить выпуск очередной версии Secret Net Studio 8.4 и прохождение продуктом инспекционного контроля во ФСТЭК России. В конце 2018 года был получен сертификат ФСТЭК России на ПАК «Соболь» 4 и стартовали продажи продукта. Ключевыми отличиями нового поколения модулей доверенной загрузки стали поддержка технологии UEFI, совместимость с USB 3.0, а также расширение функциональных возможностей. Также была выпущена новая версия и расширен список доступных платформ продукта Terminal – тонкого клиента со встроенными средствами защиты информации от несанкционированного доступа.
Главным событием в сегменте средств защиты виртуальных сред стал выпуск обновленного продукта vGate 4.1 с безагентным виртуальным межсетевым экраном vNetwork, позволяющим создавать правила фильтрации как на уровне отдельной виртуальной машины, так и на уровне групп виртуальных машин.
Усилению направления собственной аналитической экспертизы «Кода безопасности» в 2018 году способствовал выпуск нового исследования «Защита виртуальной инфраструктуры», где были выявлены особенности архитектуры виртуальной среды российских компаний, специфика обрабатываемой и хранящейся информации, определены наиболее критичные ИБ-риски и эффективные способы защиты при использовании средств виртуализации.
В прошедший отчетный период продолжилось развитие не только продуктовых, но и сервисных сегментов бизнеса компании, второй год подряд составляющих 9% в общей выручке «Кода безопасности». В минувшем году компания добавила в перечень профессиональных сервисов новое направление – анализ безопасности ПО. Интерес к данному виду деятельности продиктован его высокой рыночной динамикой, а также растущим спросом заказчиков.
В 2018 году продукты компании обеспечили защиту важнейших для страны событий. Одно из них – президентские выборы: успешное отражение целевых атак на ресурсы ЦИК (защищаемые «Континентом») было официально подтверждено руководством страны. Второе – Чемпионат мира по футболу: система с использованием продуктов компании защитила основные объекты ИТ-инфраструктуры на 7 футбольных аренах: в Екатеринбурге, Ростове-на-Дону, Калининграде, Нижнем Новгороде, Волгограде, Самаре и Саранске.
В числе крупнейших заказчиков года можно отметить Банк России, Банк ВТБ, Федеральное казначейство, Министерство обороны РФ, ФСО России, ФНС России, Министерство финансов РФ, ФСИН России, Пенсионный фонд РФ, Госкорпорацию «Ростех», Госкорпорацию «Росатом» и ФГУП «Спорт Инжиниринг».
В 2018 году «Код безопасности» расширил круг технологических партнеров. В частности, сотрудничество с «Лабораторией Касперского» затронуло направления защиты конечных устройств и корпоративных сетей и позволило интегрировать в продукты «Кода безопасности» ряд технологических решений антивирусного разработчика. В числе значимых бизнес-альянсов года важно отметить стратегическое партнерство с мэрией города Новосибирска. Сотрудничество предусматривает развитие деловых контактов в сфере информационно-телекоммуникационных технологий и информационной безопасности.
«Код безопасности» в 2018 году продолжал развитие зарубежного бизнеса: компания получила разрешительные документы на экспорт Secret Net Studio, поучаствовала в нескольких крупных международных выставках на территории Ближнего Востока и Африки, реализовала с помощью партнеров ряд пилотных проектов в государственных и силовых структурах Индонезии, Чили, Перу, ОАЭ.
За отчетный период достижения компании и ее разработки были неоднократно отмечены экспертами рынка и отраслевыми СМИ, причем не только российскими, но и международными. Так, «Код безопасности» был включен в исследования Gartner по защите виртуализованных серверов и данных на конечных точках как поставщик решений, позволяющих реализовать указанные в отчетах меры. А инновационный продукт «Континент» 4 получил награду CNews Awards в номинации «Защита сетевой инфраструктуры».
В 2018 году – как и в предыдущие отчетные периоды – «Код безопасности» был включен независимыми аналитиками в ряд значимых рейтингов, сформированных по итогам 2017 года. Экспертами были позитивно оценены результаты работы компании в целом, уровень компетенций специалистов по ряду направлений деятельности, а также объемы бизнеса на вертикальных рынках (госсектор, промышленность, финансы, транспорт).
«Юбилейный год «Код безопасности» провел, продолжая усиливать функциональные возможности нового поколения продуктов и защищая крупнейшие информационные системы страны. Мы видим результат огромной работы, проделанной нами за минувшее десятилетие. Мне приятно осознавать, что наш выбор бизнес-стратегии оказался правильным», – прокомментировал итоги работы в 2018 году Андрей Голов, генеральный директор компании «Код безопасности».
«Мы наметили на ближайший год развитие не только на уже привычных нам рынках России, Латинской Америки и Ближнего Востока. Сегодня большой интерес к обеспечению реальной защиты с помощью продуктов «Кода безопасности» демонстрируют заказчики стран СНГ и Юго-Восточной Азии. Уверен, что 2019 год станет годом первых внедрений наших средств защиты информации в этих регионах», – рассказал Федор Дбар, коммерческий директор компании «Код безопасности».










