



Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Эксперт Google предупреждает об атаках на пользователей iPhone

Один из ведущих экспертов Google в области безопасности предупреждает об использовании киберпреступниками двух 0-day уязвимостей iOS в реальных атаках. Атаки были зафиксированы до того, как Apple выпустила iOS 12.1.4. Пользователям iPhone рекомендуют установить вышедший вчера патч.

О проблеме безопасности сообщил руководитель команды в проекте Project Zero Бен Хоукис. Эксперт, однако, не уточнил, какие обстоятельства требуются для успешной эксплуатации этих уязвимостей.

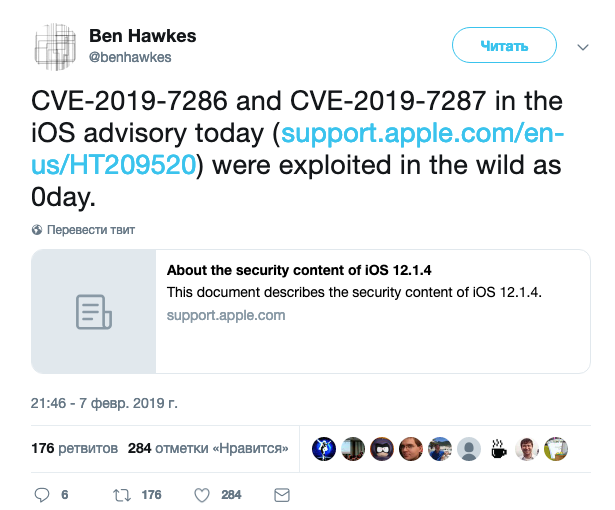
Бреши получили идентификаторы CVE-2019-7286 и CVE-2019-7287. Об их эксплуатации в реальных атаках Хоукис сообщил в Twitter:

«Упомянутые в заметках о релизе патча для iOS уязвимости CVE-2019-7286 и CVE-2019-7287 используются злоумышленниками в реальных атаках».

На данный момент непонятно, для чего именно используются эти две бреши — для атак по всему миру, не имеющих конкретной цели, или же для скоординированной кибершпионской кампании.

Как пишет Apple, CVE-2019-7286 затрагивает фреймворк Foundation — один из ключевых компонентов операционной системы iOS. Вторая — CVE-2019-72867 — затрагивает I/O Kit. Злоумышленник может воспользоваться вредоносным приложением и выполнить код с привилегиями ядра.

На данный момент ни Google, ни Apple не прокомментировали эти проблемы безопасности.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru