



Несколько популярных приложений для iPhone тайком записывают экран

Несколько популярных приложений для iPhone тайком записывают экран

Несколько популярных приложений для iPhone тайком записывают экран

Исследователи обнаружили несколько популярных приложений для iPhone, которые тайком записывают действия на экране смартфона, даже не спрашивая при этом пользователей. Усугубляет ситуацию тот факт, что многие из таких приложений ненароком могут раскрыть конфиденциальную информацию.

Отличились компании Air Canada, Hollister и Expedia, которые разрабатывают приложения, помогающие пользователям путешествовать.

Все дело в том, что разработчики приложений Abercrombie & Fitch, Hotels.com и Singapore Airlines используют технологию «session replay», которую встраивают в свои программы. Именно она позволяет записывать экран устройства.

Обычно такая запись делается в целях анализа поведения пользователя — как именно он пользуется приложением, на что нажимает и прочее. Также этот метод полезен для выявления и устранения различных ошибок, которые возникают в процессе эксплуатации.

Все тщательно снятые скриншоты каждого нажатия отправляются разработчику приложения. По словам авторов таких программ, подобная запись действий пользователя помогает улучшить опыт использования приложений.

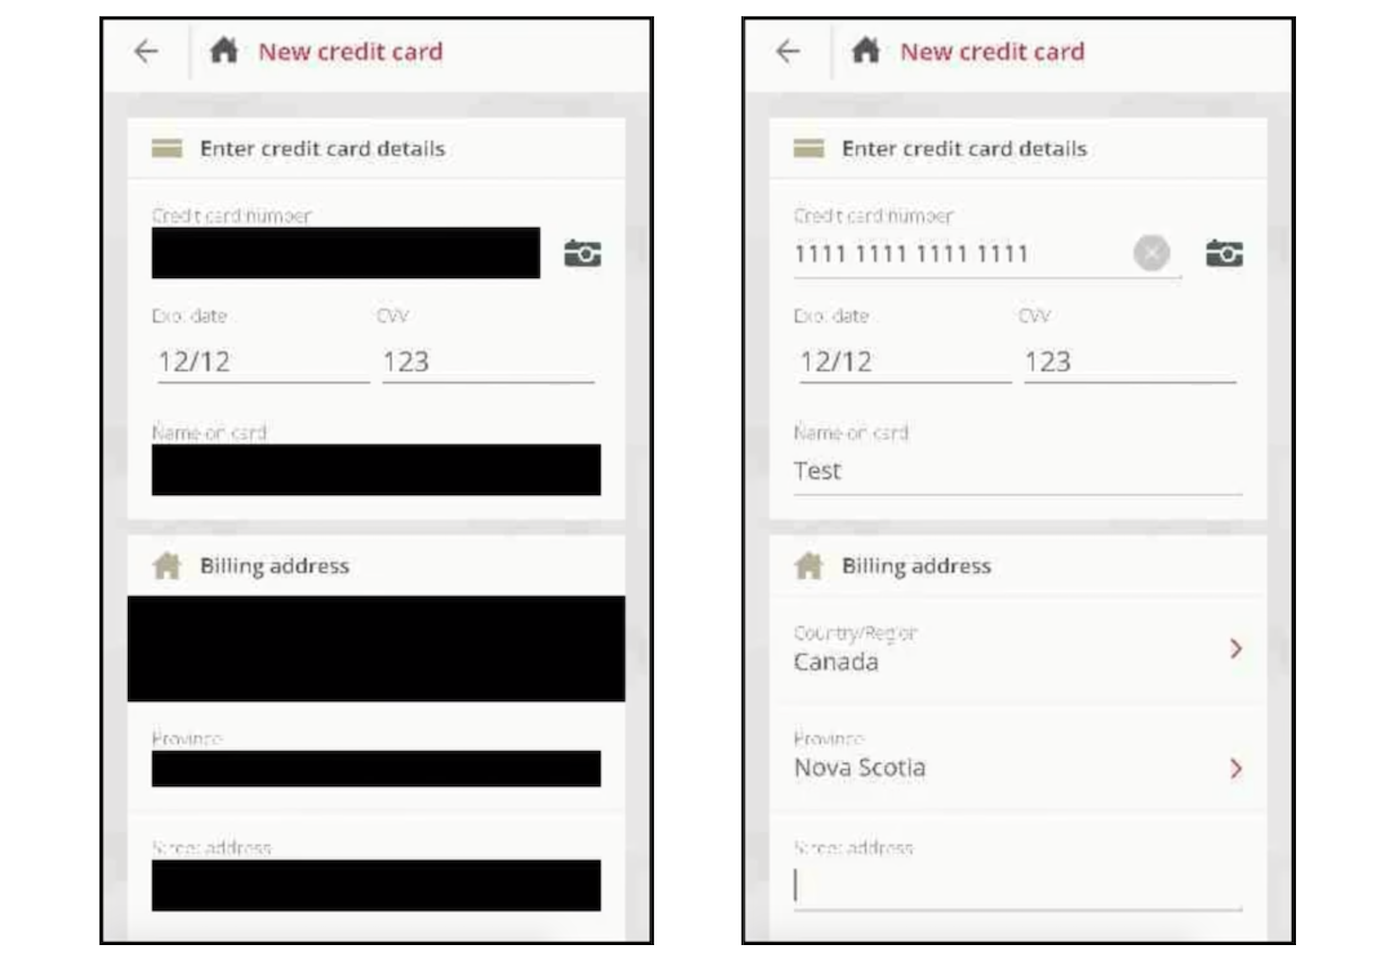
Однако в случае с некоторыми приложениями запись экрана создает дополнительные риски. Эксперты в области безопасности обнаружили, что приложение Air Canada не маскировало должным образом запись экрана.

При отправке таких скриншотов на них можно было обнаружить данные кредитных карт. К слову, буквально несколько недель назад Air Canada призналась, что приложение пострадало от утечки данных — были скомпрометированы 20 000 пользовательских профилей.

Так что пользователям придется соблюдать особую осторожность при работе с такими приложениями. Возможно, лучшим выходом будет вовсе не использовать их.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru