



Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Киберпреступная группировка использует сервис Google Translate для сокрытия домена своего фишингового сайта. Исследователи в области безопасности отметили, что вредоносные электронные письма, в которых используется эта тактика, уже были замечены в реальных атаках.

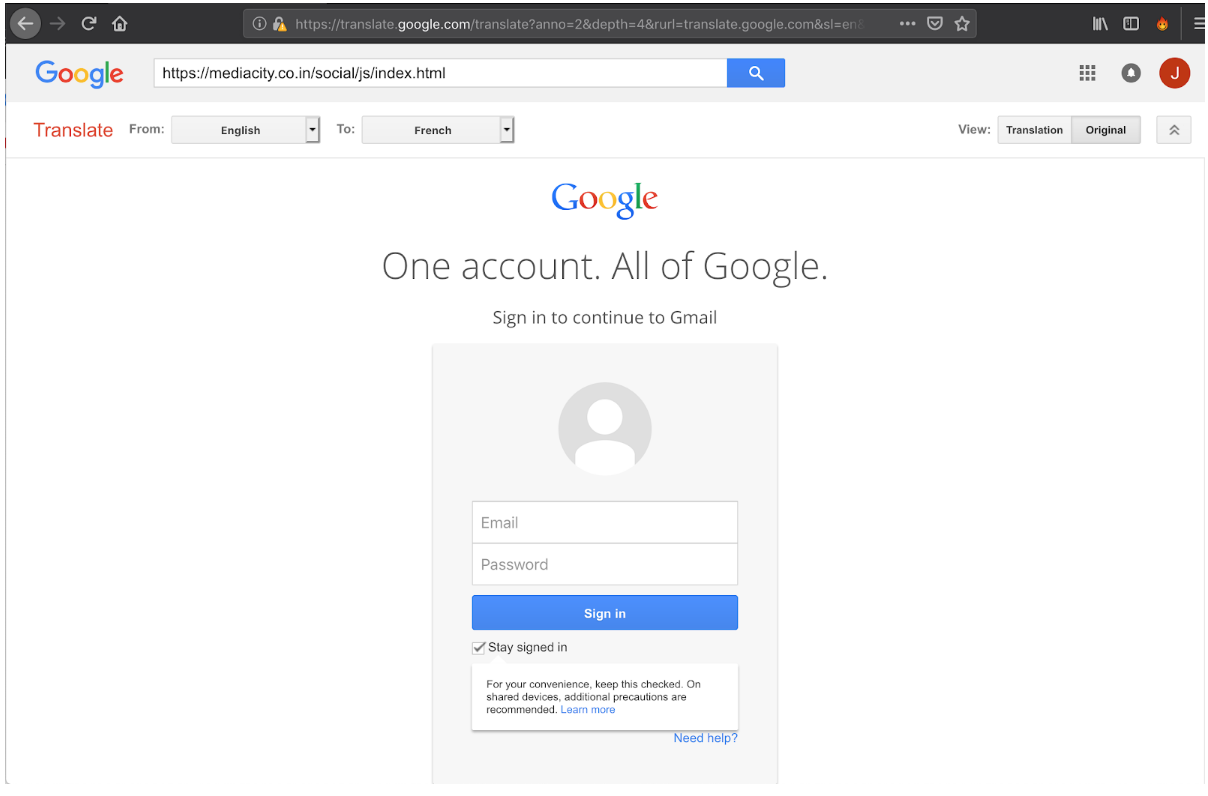
Сам принцип, который используют злоумышленники, крайне прост — вместо прямой ссылки на фишинговый сайт письма содержат URL, который сначала был пропущен через Google Translate. То есть сгенерированную этим сервисом ссылку мошенники используют, чтобы ввести пользователей в заблуждение.

Если пользователь нажмет на такую ссылку в письме, он попадает на страницу Google Translate, где настоящий адрес фишингового сайта будет виден в строке ввода:

Таким образом, злоумышленники загружают фишинговую форму ввода учетных данных через Google Translate. Эта техника не так эффективна в случае с десктопами — множество признаков мошеннических действий запросто выдадут пользователю истинные намерения киберпреступников.

Однако если пользователь получил письмо на мобильное устройство, шансы мошенников значительно возрастают, так как пользователю будет гораздо сложнее идентифицировать фишинг. Как сообщают исследователи Akamai, обнаружившие данную кампанию, злоумышленники пытаются выкрасть учетные данные от аккаунтов Google и Facebook.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru