



Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Мошенники используют Google Translate для загрузки фишингового ресурса

Киберпреступная группировка использует сервис Google Translate для сокрытия домена своего фишингового сайта. Исследователи в области безопасности отметили, что вредоносные электронные письма, в которых используется эта тактика, уже были замечены в реальных атаках.

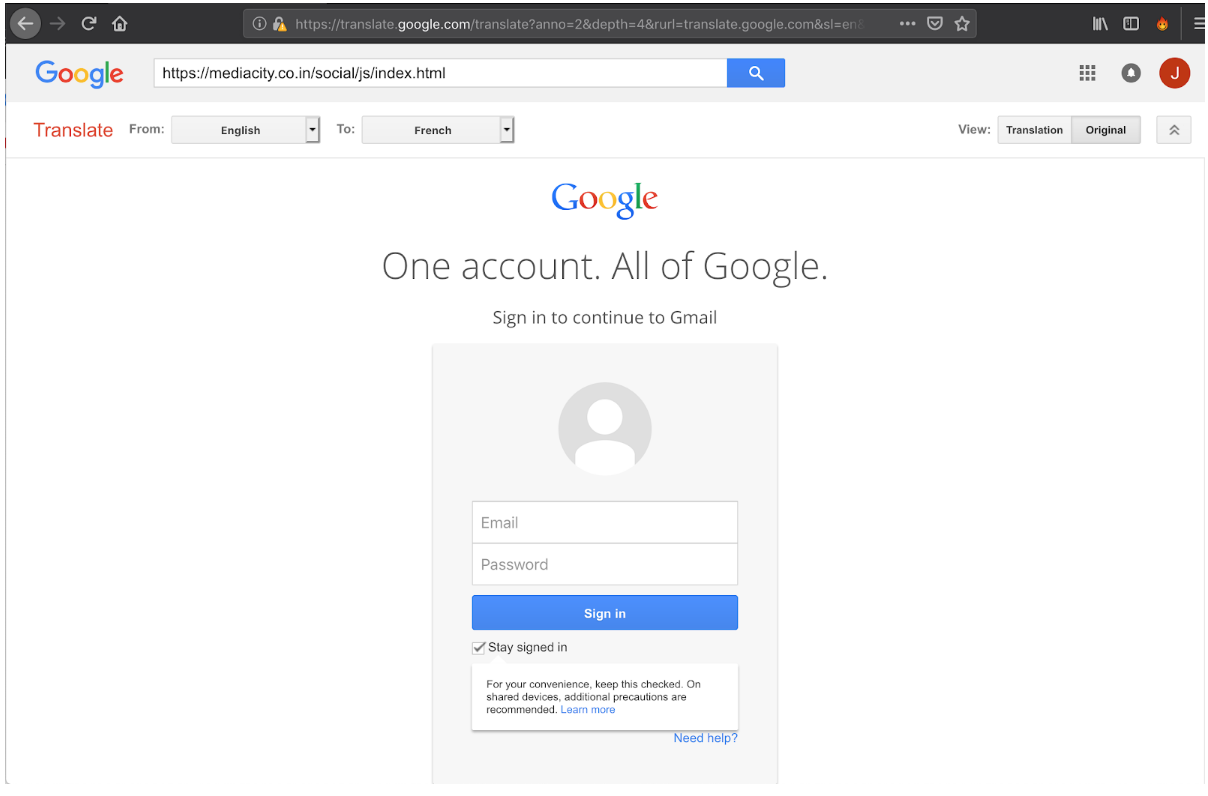
Сам принцип, который используют злоумышленники, крайне прост — вместо прямой ссылки на фишинговый сайт письма содержат URL, который сначала был пропущен через Google Translate. То есть сгенерированную этим сервисом ссылку мошенники используют, чтобы ввести пользователей в заблуждение.

Если пользователь нажмет на такую ссылку в письме, он попадает на страницу Google Translate, где настоящий адрес фишингового сайта будет виден в строке ввода:

Таким образом, злоумышленники загружают фишинговую форму ввода учетных данных через Google Translate. Эта техника не так эффективна в случае с десктопами — множество признаков мошеннических действий запросто выдадут пользователю истинные намерения киберпреступников.

Однако если пользователь получил письмо на мобильное устройство, шансы мошенников значительно возрастают, так как пользователю будет гораздо сложнее идентифицировать фишинг. Как сообщают исследователи Akamai, обнаружившие данную кампанию, злоумышленники пытаются выкрасть учетные данные от аккаунтов Google и Facebook.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru