



Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

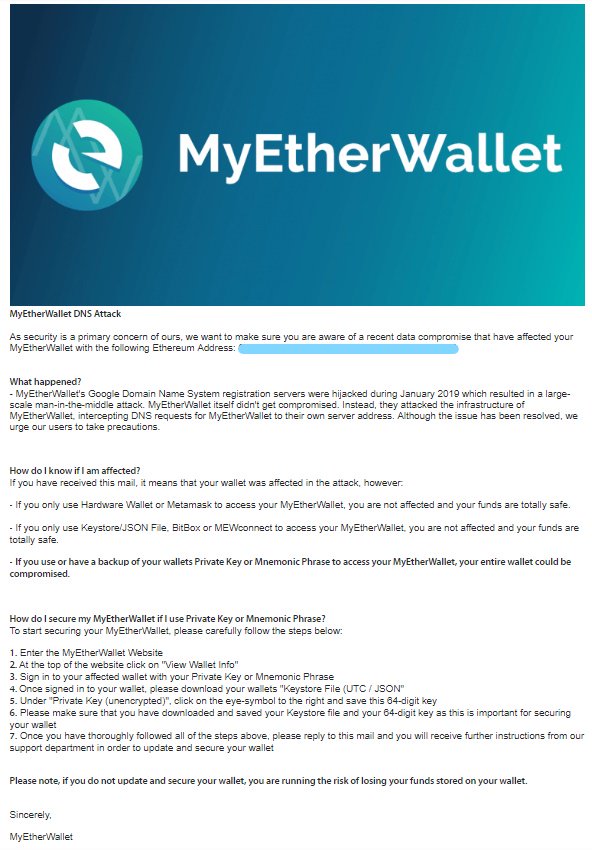
Пользователи криптовалютного кошелька MyEtherWallet подверглись массовым фишинговым рассылкам. В этой вредоносной схеме мошенники призывали пользователей скачать некое обновление безопасности, которое призвано устранить уязвимость в системе Electrum.

О фишинговых атаках 4 февраля сообщили пользователи на площадках Twitter и Reddit. Согласно этим сообщениям, если пользователь попадался на эту схему, злоумышленники устанавливали на его компьютер скомпрометированную версию Electrum.

Это позволяло киберпреступникам получить доступ к средствам жертв.

Вредоносные письма содержали ссылку на GitHub, поэтому пользователи призывают всех быть крайне бдительными и с большим подозрением относиться к такого рода «обновлениям» посредством GitHub.

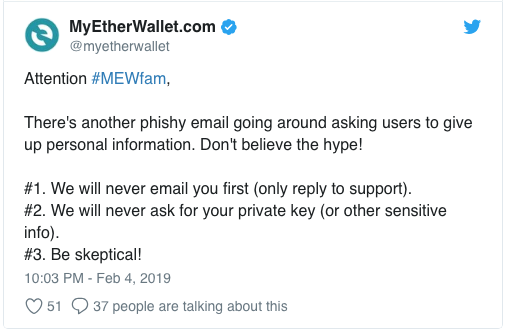
Команда разработчиков MyEtherWallet также отреагировала на сообщения о фишинговых электронных письмах, которые призывают установить фейковые обновления. Представители криптокошелька еще раз напомнили — никогда не предоставляйте персональные данные, так как компания никогда не запрашивает подобную информацию по электронной почте.

Свою позицию представители MyEtherWallet сформулировали в Twitter:

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru