



Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

Пользователей кошелька MyEtherWallet атаковали фишинговыми рассылками

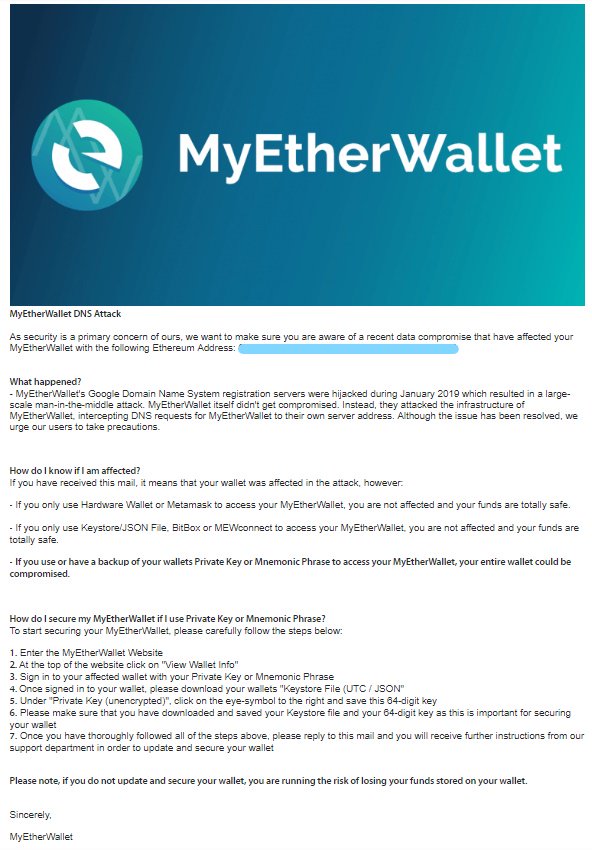
Пользователи криптовалютного кошелька MyEtherWallet подверглись массовым фишинговым рассылкам. В этой вредоносной схеме мошенники призывали пользователей скачать некое обновление безопасности, которое призвано устранить уязвимость в системе Electrum.

О фишинговых атаках 4 февраля сообщили пользователи на площадках Twitter и Reddit. Согласно этим сообщениям, если пользователь попадался на эту схему, злоумышленники устанавливали на его компьютер скомпрометированную версию Electrum.

Это позволяло киберпреступникам получить доступ к средствам жертв.

Вредоносные письма содержали ссылку на GitHub, поэтому пользователи призывают всех быть крайне бдительными и с большим подозрением относиться к такого рода «обновлениям» посредством GitHub.

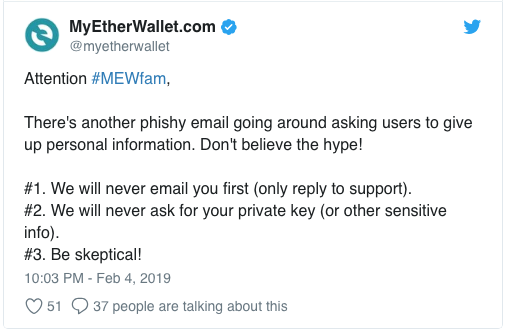
Команда разработчиков MyEtherWallet также отреагировала на сообщения о фишинговых электронных письмах, которые призывают установить фейковые обновления. Представители криптокошелька еще раз напомнили — никогда не предоставляйте персональные данные, так как компания никогда не запрашивает подобную информацию по электронной почте.

Свою позицию представители MyEtherWallet сформулировали в Twitter:

Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru