



В Firefox 67 будет реализована защита от вредоносных майнеров

В Firefox 67 будет реализована защита от вредоносных майнеров

В Firefox 67 будет реализована защита от вредоносных майнеров

Несмотря на то, что версия Firefox 65 вышла буквально на днях, в Сети появилась информация о новых функциях, которые Mozilla планирует реализовать в Firefox 67. Согласно этим данным, компания сделает еще больший акцент на обеспечении безопасности своих пользователей.

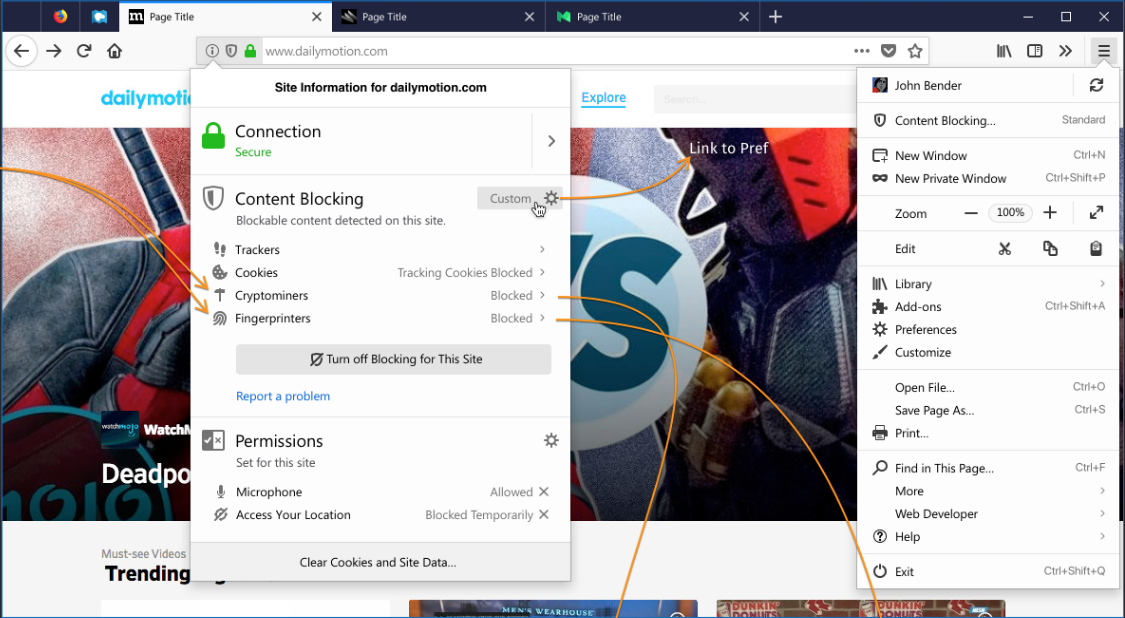
Согласно информации на официальном сайте, которой поделились пользователи проекта Bugzilla, в Firefox 67 будет реализована защита от вредоносных криптомайнеров, а также от различных скриптов, предназначенных для фингерпринтинга (снятия цифрового отпечатка пальца).

Принцип работы и дизайн новых функций можно увидеть на соответствующем скриншоте:

На данный момент дата релиза Firefox 67 назначена на 14 мая 2019 года.

Напомним, что выпущенный на прошлой неделе Firefox 65 уже успел отметиться наличием проблем — пользователи пожаловались на вывод предупреждения «Ваше соединение незащищенно» при посещении популярных сайтов. Mozilla была вынуждена приостановить рассылку обновлений для систем Windows.

Опытным путем пользователи выяснили, что проблемы с Firefox 65 испытывают те, у кого установлены антивирусы AVG или Avast. Надоедливое сообщение выводилось при посещении сайтов, работающих по HTTPS.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru