



В Firefox 67 будет реализована защита от вредоносных майнеров

В Firefox 67 будет реализована защита от вредоносных майнеров

В Firefox 67 будет реализована защита от вредоносных майнеров

Несмотря на то, что версия Firefox 65 вышла буквально на днях, в Сети появилась информация о новых функциях, которые Mozilla планирует реализовать в Firefox 67. Согласно этим данным, компания сделает еще больший акцент на обеспечении безопасности своих пользователей.

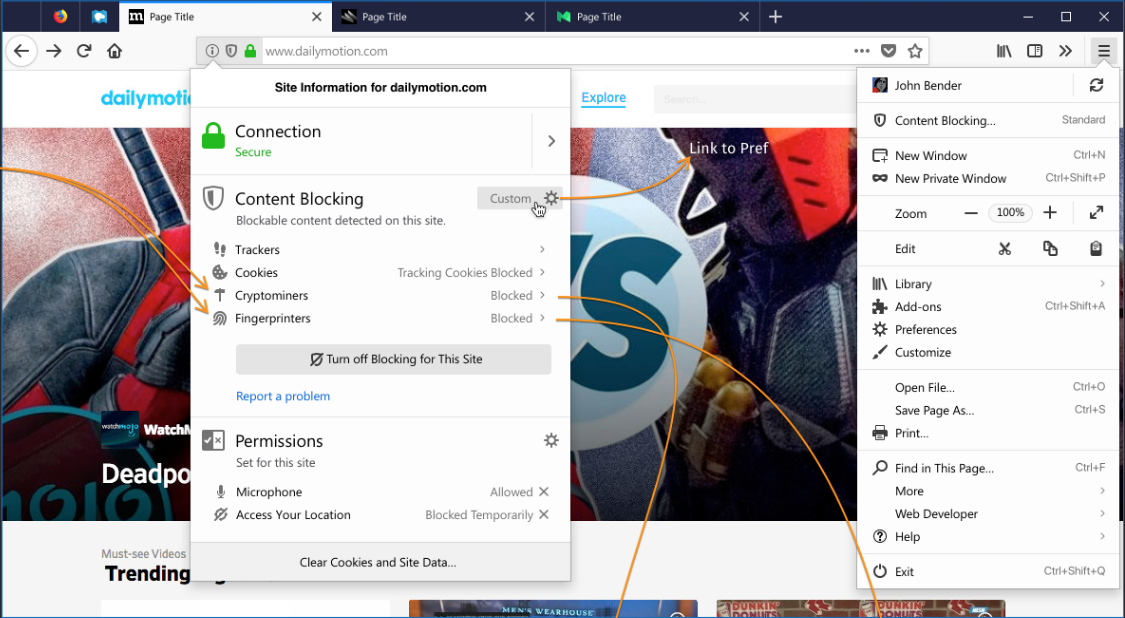
Согласно информации на официальном сайте, которой поделились пользователи проекта Bugzilla, в Firefox 67 будет реализована защита от вредоносных криптомайнеров, а также от различных скриптов, предназначенных для фингерпринтинга (снятия цифрового отпечатка пальца).

Принцип работы и дизайн новых функций можно увидеть на соответствующем скриншоте:

На данный момент дата релиза Firefox 67 назначена на 14 мая 2019 года.

Напомним, что выпущенный на прошлой неделе Firefox 65 уже успел отметиться наличием проблем — пользователи пожаловались на вывод предупреждения «Ваше соединение незащищенно» при посещении популярных сайтов. Mozilla была вынуждена приостановить рассылку обновлений для систем Windows.

Опытным путем пользователи выяснили, что проблемы с Firefox 65 испытывают те, у кого установлены антивирусы AVG или Avast. Надоедливое сообщение выводилось при посещении сайтов, работающих по HTTPS.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru