



Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали и установили на свои устройства 29 приложений, предназначенных для обработки фотографий различными фильтрами. На деле это оказались фейки, в задачу которых входила демонстрация рекламы, ведущей пользователей на порнографические и фишинговые сайты.

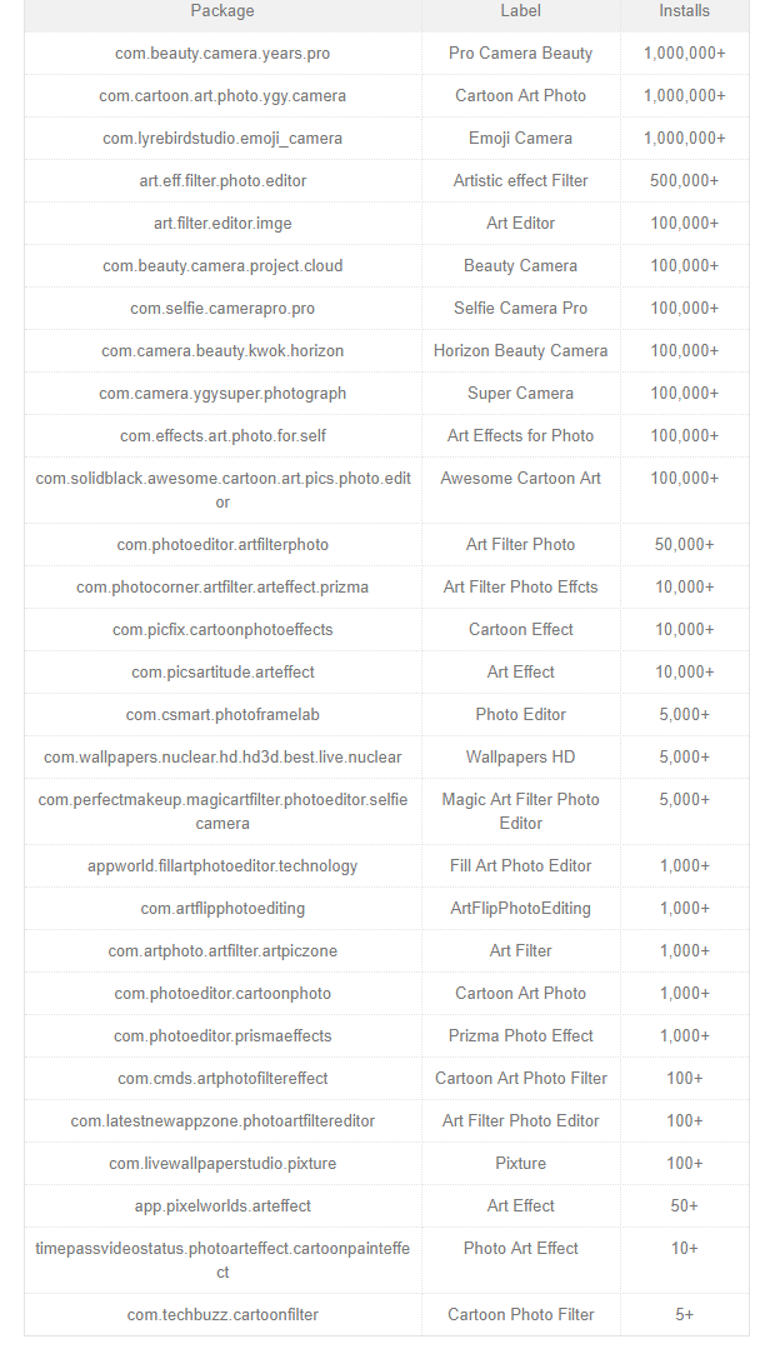
Некоторые из этих вредоносных приложений — Pro Camera Beauty, Cartoon Art Photo и Emoji camera — были загружены более миллиона раз. Как сообщают специалисты компании Trend Micro, в настоящее время эти программы удалены из официального магазина.

К сожалению, в этом случае приходится опять признать, что разработчикам вредоносных приложений удалось обойти всевозможные защитные меры, которые корпорация Google реализовала в своем магазине Play Store.

Предположительно, разработчики использовали упаковщики, которыми сжимали файлы APK, эти пакеры затрудняют анализ такой программы.

Злонамеренные приложения из этой партии отличались умением препятствовать удалению с устройства. Например, одна из программ просто убирала свой ярлык из списка приложений, чтобы затруднить процесс удаления.

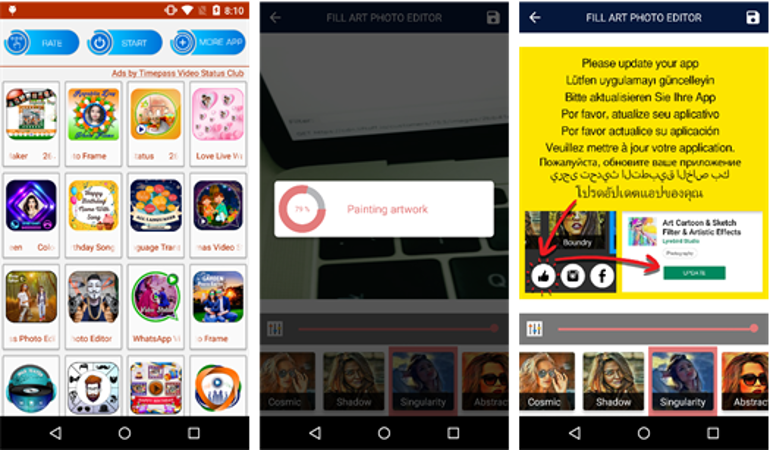
Эти приложения отображали пользователю рекламу на весь экран в процессе веб-серфинга посредством браузера. Юзерам не всегда удавалось связать факт отображения рекламы с установкой вредоносного приложения, именно поэтому источник агрессивной рекламы часто оставался в тени.

С полным списком злонамеренных приложений можно ознакомиться в отчете Trend Micro. Также приводим его здесь:

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru