



Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали фейковые фильтры для фото

Миллионы пользователей Android скачали и установили на свои устройства 29 приложений, предназначенных для обработки фотографий различными фильтрами. На деле это оказались фейки, в задачу которых входила демонстрация рекламы, ведущей пользователей на порнографические и фишинговые сайты.

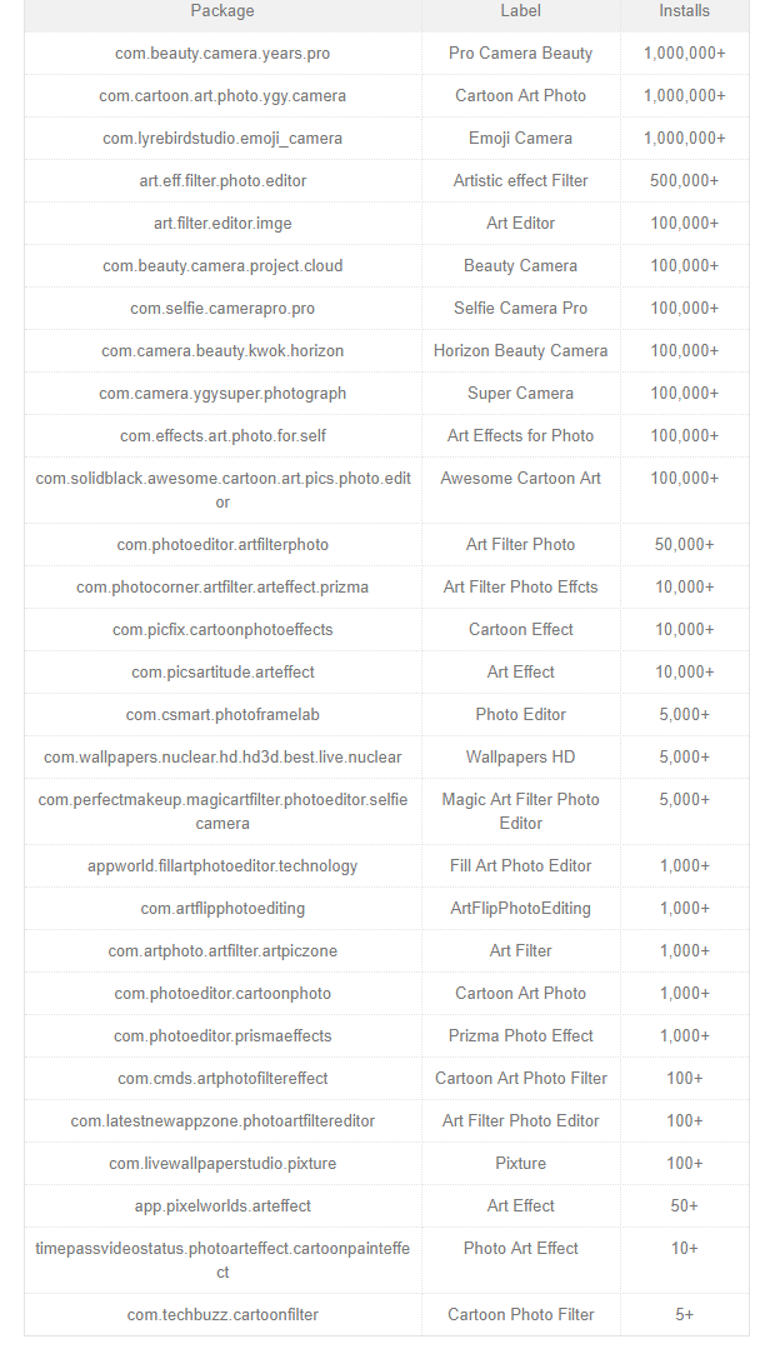
Некоторые из этих вредоносных приложений — Pro Camera Beauty, Cartoon Art Photo и Emoji camera — были загружены более миллиона раз. Как сообщают специалисты компании Trend Micro, в настоящее время эти программы удалены из официального магазина.

К сожалению, в этом случае приходится опять признать, что разработчикам вредоносных приложений удалось обойти всевозможные защитные меры, которые корпорация Google реализовала в своем магазине Play Store.

Предположительно, разработчики использовали упаковщики, которыми сжимали файлы APK, эти пакеры затрудняют анализ такой программы.

Злонамеренные приложения из этой партии отличались умением препятствовать удалению с устройства. Например, одна из программ просто убирала свой ярлык из списка приложений, чтобы затруднить процесс удаления.

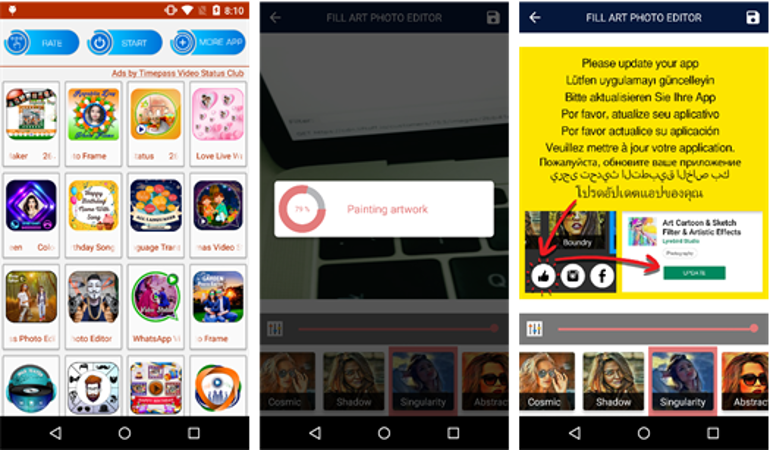
Эти приложения отображали пользователю рекламу на весь экран в процессе веб-серфинга посредством браузера. Юзерам не всегда удавалось связать факт отображения рекламы с установкой вредоносного приложения, именно поэтому источник агрессивной рекламы часто оставался в тени.

С полным списком злонамеренных приложений можно ознакомиться в отчете Trend Micro. Также приводим его здесь:

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru