



Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google работает над внедрением новой функции безопасности в своем браузере Google Chrome. Ее основная задача — предупреждать пользователей при посещении сайтов, адрес которых очень похож на адрес популярных легитимных ресурсов. В корпорации считают, что такой подход обезопасит пользователей от фишинговых атак.

В тестовой Canary-версии для разработчиков Chrome 74 добавлена эта новая возможность, пока в качестве эксперимента. Она должна уведомлять при посещении URL, который пытается замаскироваться под популярный веб-ресурс.

Среди таких злонамеренных адресов могут быть следующие: appl3.com, tw1tter.com или m1crosoft.com.

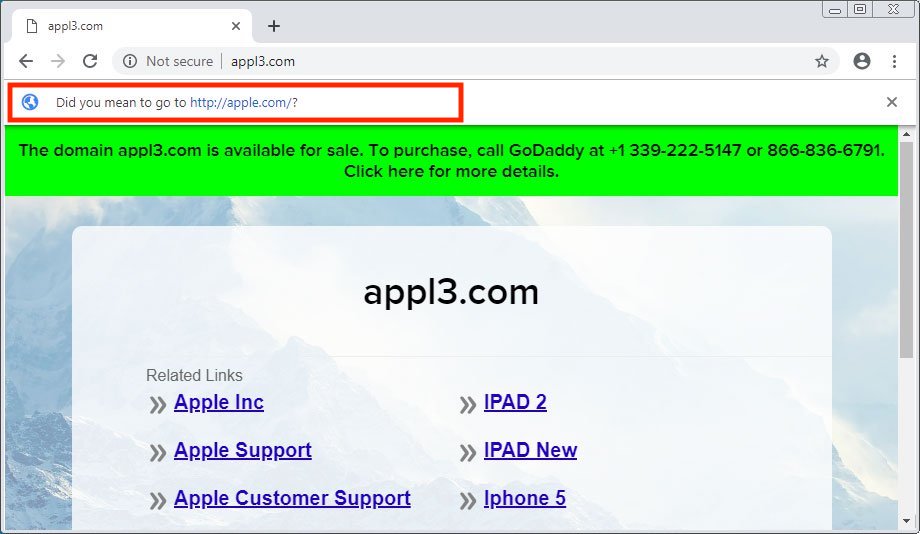
При попытке посещения такого URL Chrome задаст пользователю вопрос: «Вы хотели перейти по ссылке [url]?». Например, если попробовать зайти на appl3.com, браузер спросит: «Вы хотели перейти по ссылке http://apple.com/?»

Чтобы проверить данную фичу, вы можете загрузить Chrome Canary, однако следует помнить, что это всего лишь экспериментальная версия, так что возможны частичные сбои или некорректная работа.

На прошлой неделе один из разработчиков браузера Chrome заявил, что Защитник Windows — единственный благонравный антивирус на рынке.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru