



Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google работает над внедрением новой функции безопасности в своем браузере Google Chrome. Ее основная задача — предупреждать пользователей при посещении сайтов, адрес которых очень похож на адрес популярных легитимных ресурсов. В корпорации считают, что такой подход обезопасит пользователей от фишинговых атак.

В тестовой Canary-версии для разработчиков Chrome 74 добавлена эта новая возможность, пока в качестве эксперимента. Она должна уведомлять при посещении URL, который пытается замаскироваться под популярный веб-ресурс.

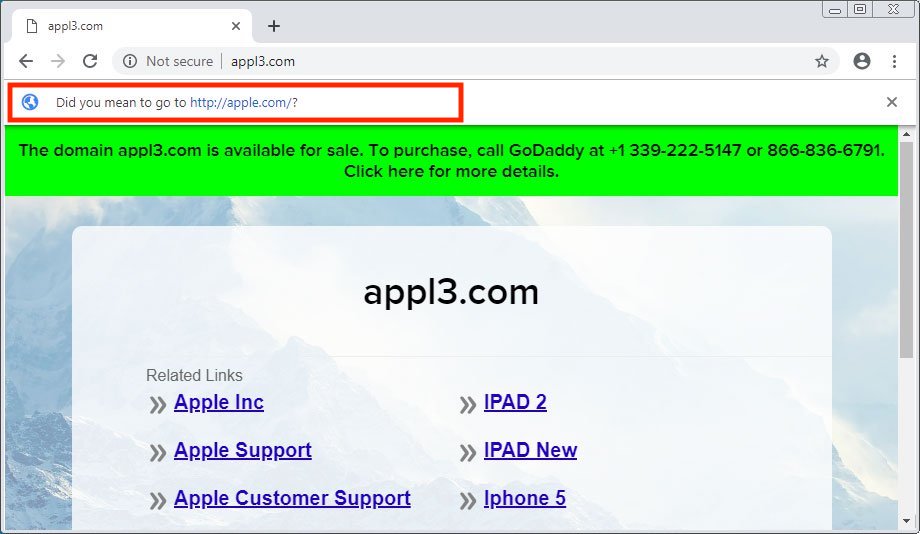
Среди таких злонамеренных адресов могут быть следующие: appl3.com, tw1tter.com или m1crosoft.com.

При попытке посещения такого URL Chrome задаст пользователю вопрос: «Вы хотели перейти по ссылке [url]?». Например, если попробовать зайти на appl3.com, браузер спросит: «Вы хотели перейти по ссылке http://apple.com/?»

Чтобы проверить данную фичу, вы можете загрузить Chrome Canary, однако следует помнить, что это всего лишь экспериментальная версия, так что возможны частичные сбои или некорректная работа.

На прошлой неделе один из разработчиков браузера Chrome заявил, что Защитник Windows — единственный благонравный антивирус на рынке.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru