



Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google тестирует в Chrome функцию борьбы с фишинговыми сайтами

Google работает над внедрением новой функции безопасности в своем браузере Google Chrome. Ее основная задача — предупреждать пользователей при посещении сайтов, адрес которых очень похож на адрес популярных легитимных ресурсов. В корпорации считают, что такой подход обезопасит пользователей от фишинговых атак.

В тестовой Canary-версии для разработчиков Chrome 74 добавлена эта новая возможность, пока в качестве эксперимента. Она должна уведомлять при посещении URL, который пытается замаскироваться под популярный веб-ресурс.

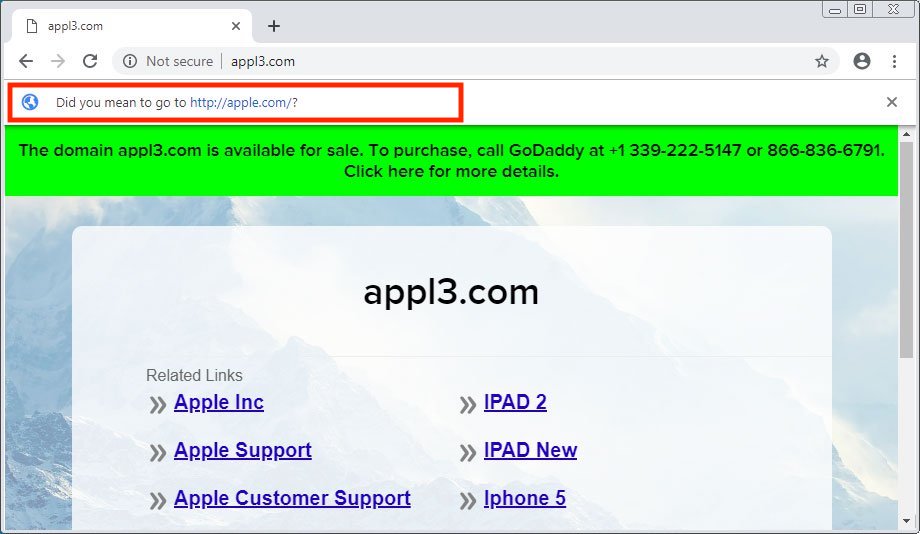
Среди таких злонамеренных адресов могут быть следующие: appl3.com, tw1tter.com или m1crosoft.com.

При попытке посещения такого URL Chrome задаст пользователю вопрос: «Вы хотели перейти по ссылке [url]?». Например, если попробовать зайти на appl3.com, браузер спросит: «Вы хотели перейти по ссылке http://apple.com/?»

Чтобы проверить данную фичу, вы можете загрузить Chrome Canary, однако следует помнить, что это всего лишь экспериментальная версия, так что возможны частичные сбои или некорректная работа.

На прошлой неделе один из разработчиков браузера Chrome заявил, что Защитник Windows — единственный благонравный антивирус на рынке.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru