



Facebook платит юзерам за установку приложения, которое следит за ними

Facebook платит юзерам за установку приложения, которое следит за ними

Facebook платит юзерам за установку приложения, которое следит за ними

Компания Facebook, и так изрядно потрепанная различными скандалами с персональными данными пользователей, теперь была уличена в еще одной сомнительной кампании. На этот раз детище Цукерберга платило пользователям за установку VPN «Facebook Research», которое собирало данные об использовании смартфона и сетевой активности.

Facebook Research можно сравнить с другим приложением — Onavo Protect, которое Apple запретила на своей платформе еще в июне. Представители Facebook уже подтвердили, что Facebook Research используется для сбора данных и привычек пользователей.

Стало известно, что Facebook платила пользователям возрастной группы от 13 до 35 лет $20 в месяц за установку на Android приложения «Facebook Research». Компания даже просила предоставить скриншот, подтверждающий установку соответствующего софта.

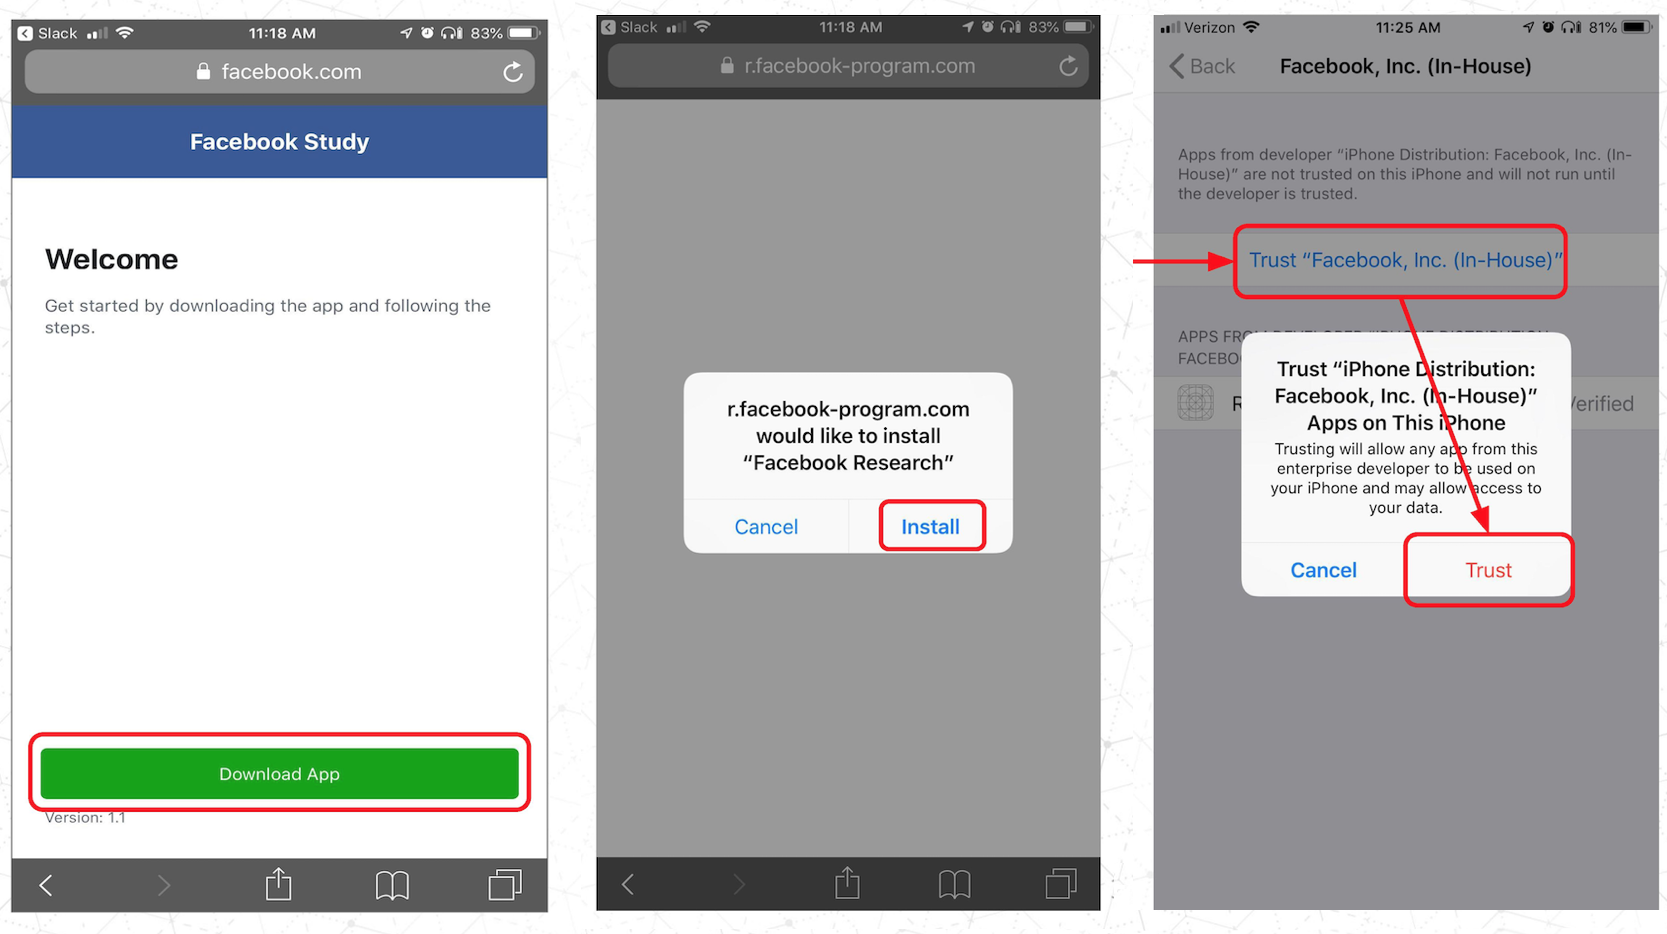
Что касается iOS, то эта мобильная операционная система предупреждает пользователей о возможной установке Facebook Research:

Эксперт в области безопасности из Guardian Mobile Firewall, проанализировав данное приложение, заявил следующее:

«В случае установки этого приложения на мобильное устройство пользователя Facebook сможет собирать следующую информацию: личные сообщения из социальных сетей, чаты из различных мессенджеров (включая фото и видео), электронные письма, поисковые запросы и историю просмотра в браузере».

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru