



Facebook платит юзерам за установку приложения, которое следит за ними

Facebook платит юзерам за установку приложения, которое следит за ними

Facebook платит юзерам за установку приложения, которое следит за ними

Компания Facebook, и так изрядно потрепанная различными скандалами с персональными данными пользователей, теперь была уличена в еще одной сомнительной кампании. На этот раз детище Цукерберга платило пользователям за установку VPN «Facebook Research», которое собирало данные об использовании смартфона и сетевой активности.

Facebook Research можно сравнить с другим приложением — Onavo Protect, которое Apple запретила на своей платформе еще в июне. Представители Facebook уже подтвердили, что Facebook Research используется для сбора данных и привычек пользователей.

Стало известно, что Facebook платила пользователям возрастной группы от 13 до 35 лет $20 в месяц за установку на Android приложения «Facebook Research». Компания даже просила предоставить скриншот, подтверждающий установку соответствующего софта.

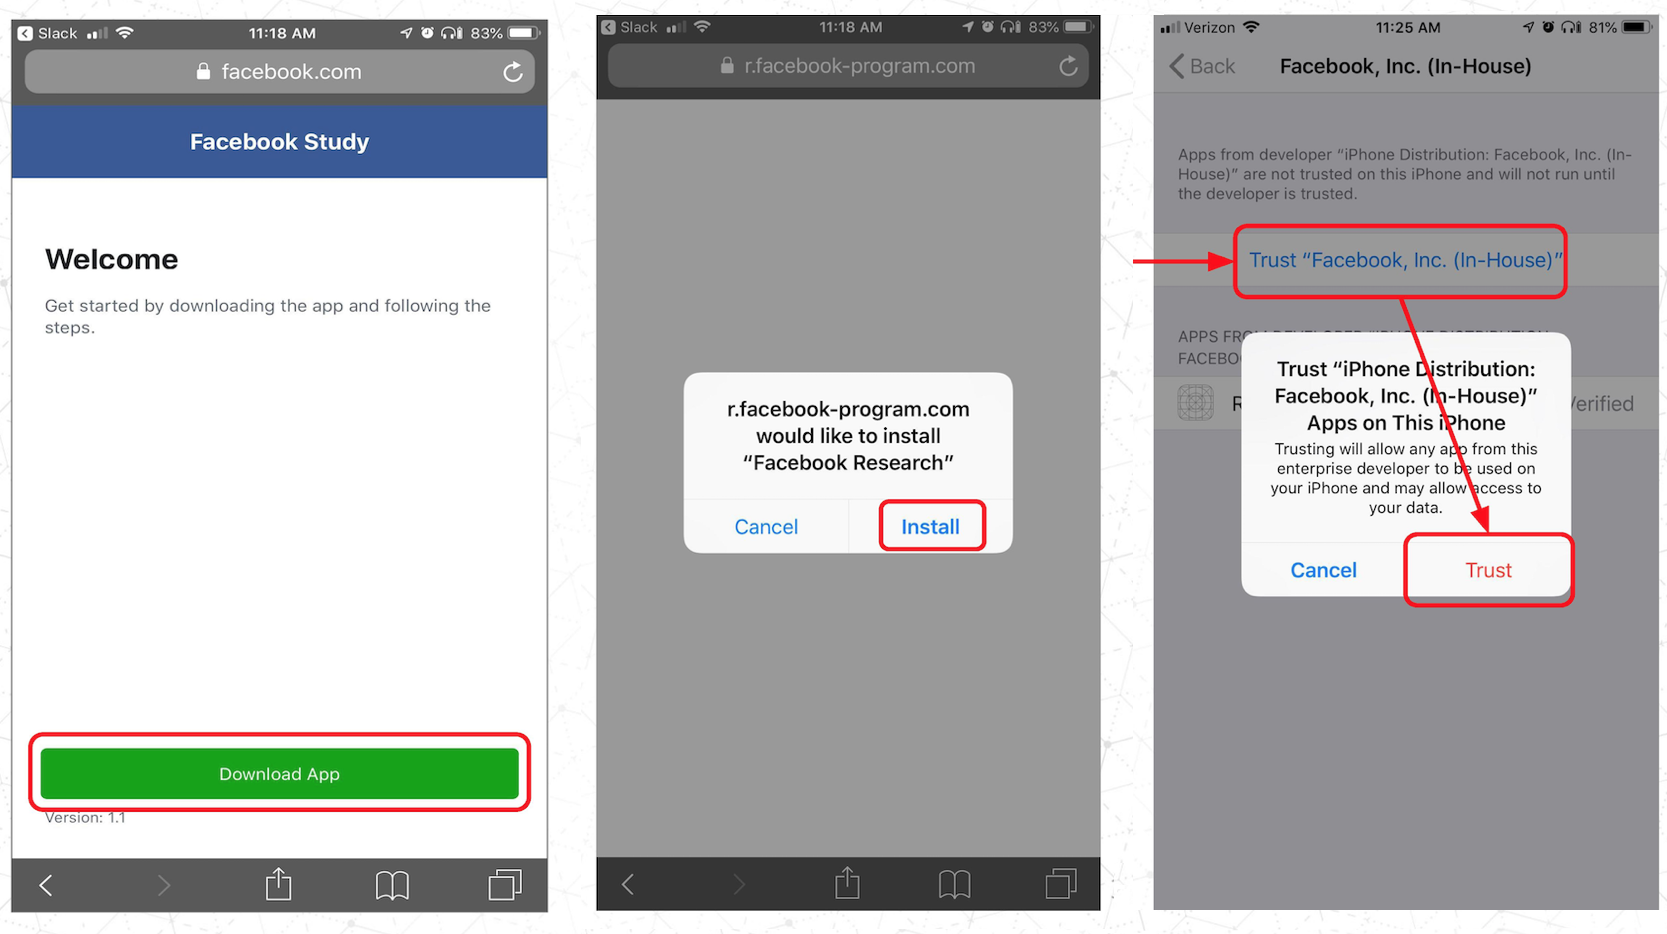
Что касается iOS, то эта мобильная операционная система предупреждает пользователей о возможной установке Facebook Research:

Эксперт в области безопасности из Guardian Mobile Firewall, проанализировав данное приложение, заявил следующее:

«В случае установки этого приложения на мобильное устройство пользователя Facebook сможет собирать следующую информацию: личные сообщения из социальных сетей, чаты из различных мессенджеров (включая фото и видео), электронные письма, поисковые запросы и историю просмотра в браузере».

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru