



Zecurion DLP 9.0 обзавелся модулем контроля приложений

Zecurion DLP 9.0 обзавелся модулем контроля приложений

Zecurion DLP 9.0 обзавелся модулем контроля приложений

Компания Zecurion, ведущий российский вендор средств защиты информации, выпустила девятую версию DLP-системы с обширным списком новых возможностей, повышающих скорость ежедневной работы офицеров ИБ и существенно упрощающих внедрение и обслуживание системы в средних и крупных организациях.

Одно из основных нововведений девятой версии – модуль контроля приложений. Офицер ИБ с помощью политик может разрешать или блокировать доступ конкретного пользователя или группы к определённым программам. В Zecurion DLP 9.0 предустановлено 11 категорий приложений, а также есть возможность добавлять и редактировать собственные категории. Система фиксирует запуск разрешённых приложений, формирует отчёты о попытках открытия запрещённых и уведомляет об этом офицера ИБ.

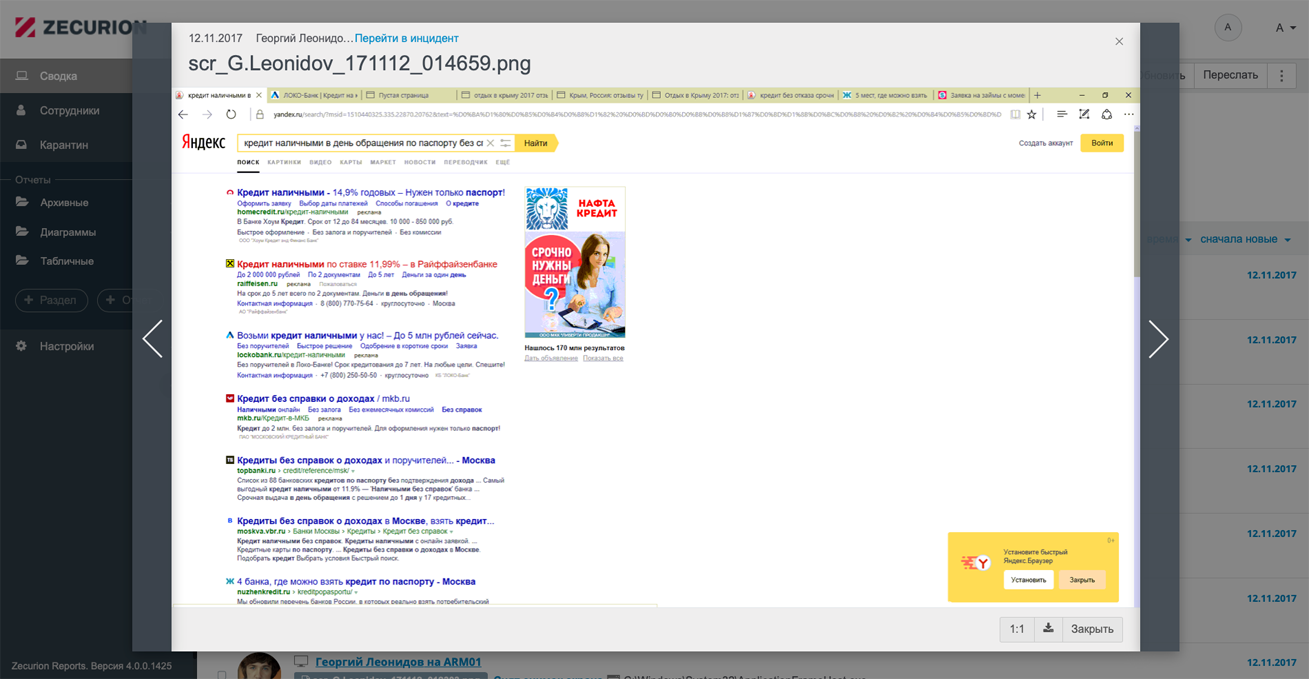
Стало удобнее просматривать информацию о действиях сотрудников. Zecurion DLP 9.0 позволяет выгружать скриншоты из архива в формате видеофайлов или просматривать их в режиме слайд-шоу прямо из веб-консоли.

В Zecurion DLP 9.0 появился новый компонент — сервер установки. С помощью него администратор системы может самостоятельно управлять установкой, обновлением и обслуживанием агентов Zecurion DLP без привлечения ИТ-департамента и использования групповых политик домена или других решений.

«В этой версии мы сделали упор на удобство управления системой. В частности, серьёзно оптимизировали работу в крупных корпоративных сетях с сотнями тысяч пользователей. Девятая версия на порядок быстрее работает с большими объёмами данных Active Directory и без задержек выгружает до 1 млн объектов, — говорит Александр Ковалёв, заместитель генерального директора Zecurion. — Также мы точечно обновили веб-интерфейс. Расширили возможности рабочей среды офицера ИБ, сделали табличный вид отчётов с удобной сортировкой и быстрыми фильтрами. В карточках сотрудников добавили опцию комментария и статусы пользователей. Эти и другие улучшения в 9.0 позволят офицерам ИБ быстрее и комфортнее выполнять повседневную работу».

В качестве дополнительных возможностей в Zecurion DLP 9.0 расширена поддержка российской СУБД Postgres Pro, добавлен импорт дополнительной информации о пользователях из Microsoft Active Directory и возможность выгрузки инцидентов в HTML-формате. В веб-интерфейсе добавлены новые типы отчётов и графиков, например, табличный отчёт с возможностью оперативной фильтрации и поиска по большому количеству инцидентов (до 100 тыс.). Внесён ряд изменений для более глубокой интеграции с Zecurion SWG 2.0 и PAM 2.0.

Также в версии 9.0 предусмотрено отдельное iPad-приложение для управления системой и просмотра отчётности, которое обеспечивает более удобное взаимодействие с DLP администраторов и бизнес-пользователей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru