



Шифровальщик Shade теперь атакует российских бизнес-пользователей

Шифровальщик Shade теперь атакует российских бизнес-пользователей

Шифровальщик Shade теперь атакует российских бизнес-пользователей

Специалисты в области кибербезопасности из антивирусной компании ESET в своем блоге опубликовали информацию о новой атаке шифровальщика Shade, который теперь нацелен на российский бизнес.

Сама вредоносная программа детектируется ESET как Win32/Filecoder.Shade, злоумышленники распространяли этот шифровальщик еще с октября прошлого года. Тогда эксперты обратили внимание на специфическую спам-кампанию.

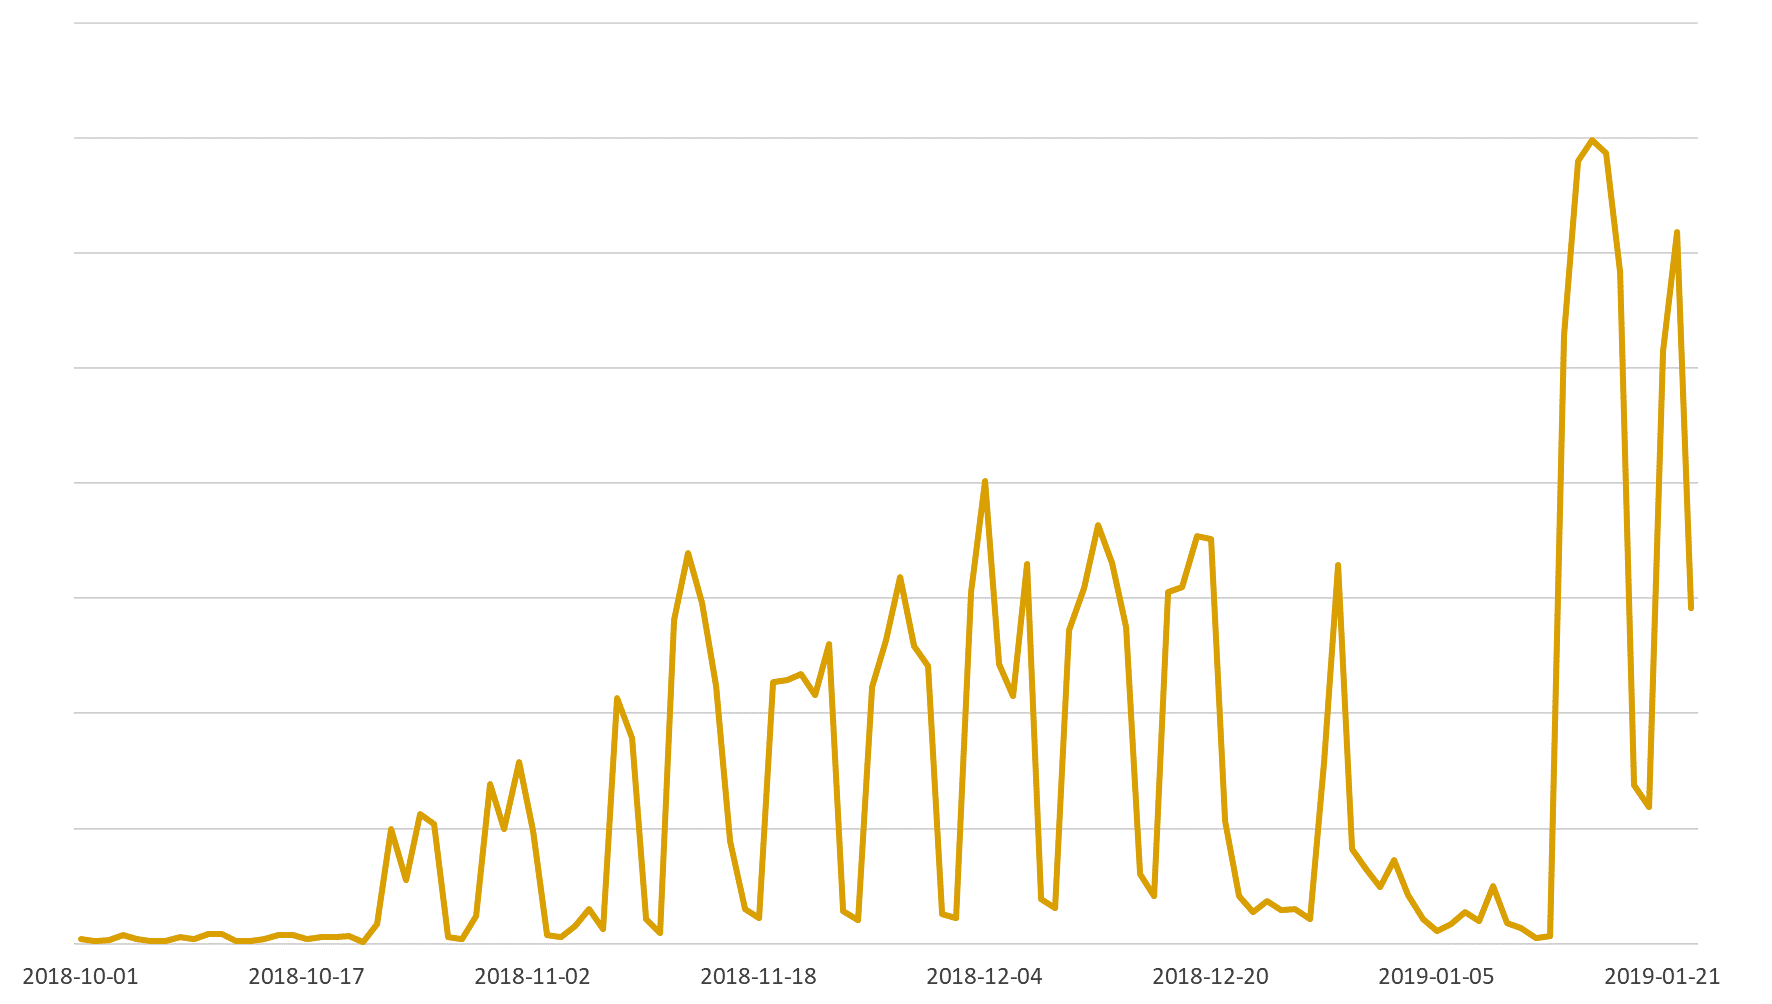
«В январе 2019 года мы зафиксировали резкий рост числа обнаружений вредоносных почтовых вложений JavaScript (в 2018 году данный вектор атаки использовался минимально)», — пишет ESET в своем блоге.

«В “новогоднем выпуске“ можно выделить рассылку на русском языке, предназначенную для распространения шифратора Shade (он же Troldesh), который детектируется продуктами ESET как Win32/Filecoder.Shade».

Скачкообразную активность вредоносной кампании наглядно демонстрирует график, предоставленный антивирусными аналитиками:

Сам вымогатель распространяется за счет вредоносных вложений JavaScript.

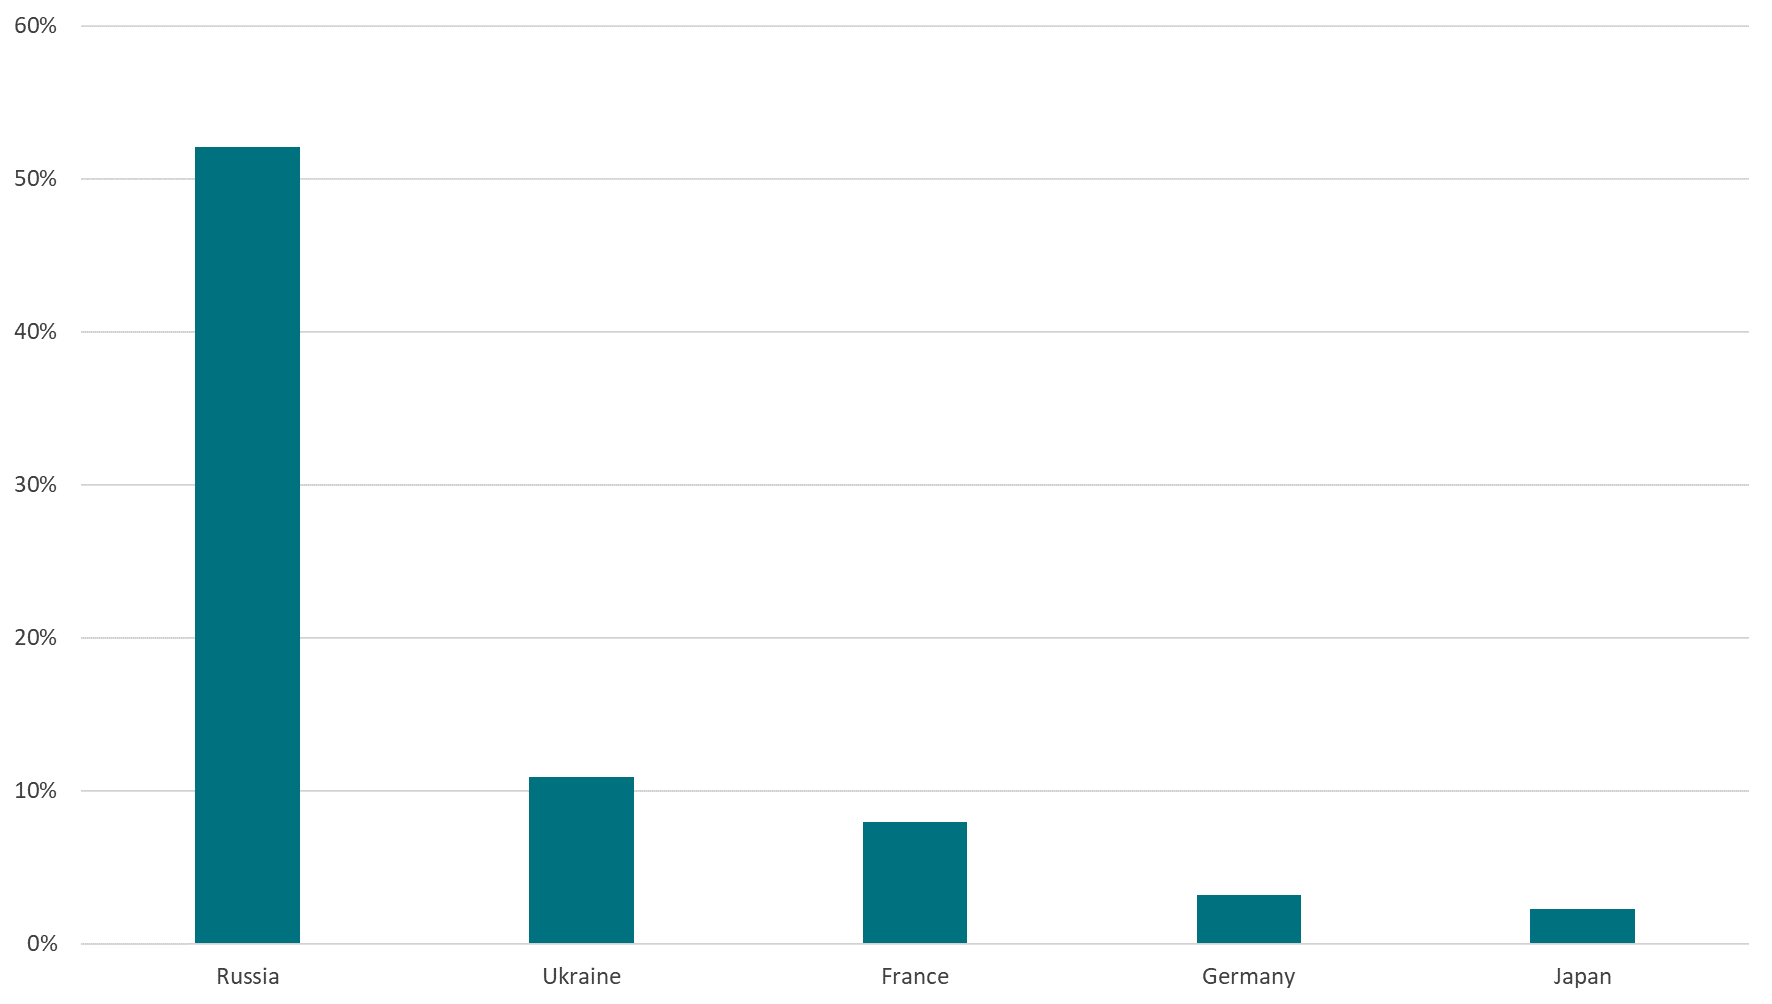
«Стоит отметить, что кампания по распространению шифратора Shade наиболее активна в России, на которую приходится 52% от общего числа обнаружений вредоносных вложений JavaScript. В числе прочих пострадавших – Украина, Франция, Германия и Япония, как показано ниже», — заключили эксперты.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru