



Под видом любовных писем распространяется вымогатель GandCrab

Под видом любовных писем распространяется вымогатель GandCrab

Под видом любовных писем распространяется вымогатель GandCrab

Эксперт в области анализа вредоносного трафика рассказал о новой спам-кампании, в ходе которой злоумышленники используют тему любовных писем. Воспользовавшись поиском в Twitter, исследователь пришел к выводу, что в этой кампании киберпреступники распространяют вымогатель GandCrab.

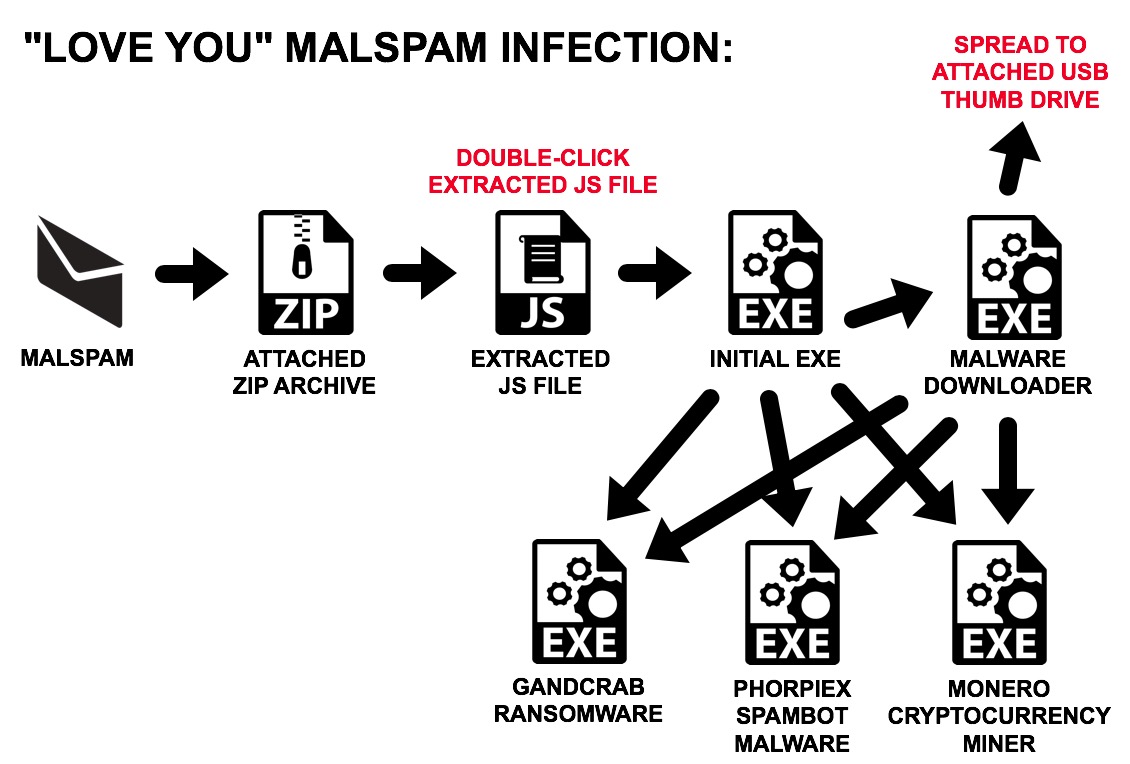
Об угрозе сообщил Брэд Данкан. После дальнейшего изучения вредоносной активности специалист обнаружил, что данные рассылки связаны с ботнетом Phorpiex. Схему этих атак Данкан представил в виде следующей инфографики:

«Имена всех вложений начинались с “Love_You_“, а тема писем указывала на то, что это любовные письма. Исследование показало, что подобным образом злоумышленники распространяют шифровальщик GandCrab. Кампания активна с ноября 2018 года», — пишет эксперт в анализе.

Помимо вышеупомянутых вредоносов, эксперт связывает этот злонамеренный трафик с майнером криптовалюты Monero — XMRig.

Киберпреступники используют поддельные адреса отправления писем, чтобы придать им легитимный вид, а также фейковые заголовки (header). Заслуживает внимания еще тот факт, что при запуске вредоносного содержимого даунлоадер копируется на внешний USB-накопитель, подключенный к зараженному компьютеру.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru