



Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Баг в поиске Google способствует распространению дезинформации

Простенький баг в поисковой системе Google может использовать любой желающий для распространения дезинформации, которая бы выглядела как вполне правдоподобные данные. Проблему обнаружил эксперт в области безопасности из Лондона Витце Бьюкма.

По словам самого исследователя, багом можно воспользоваться за счет соединения значений, полученных от семантической технологии Google «knowledge graph». Речь идет о небольших окошках, в которых по поисковому запросу перечисляются основные факты и присутствует визуальное оформление запрашиваемого объекта.

Эти окошка появляются в правой части страницы с результатами поиска, там можно найти информацию о странах, планетах, популярных сайтах и прочем. Это сделано для удобства пользователя — не надо заходить на какой-либо ресурс, чтобы узнать основную информацию об объекте поиска.

В своем блоге Бьюкма поделился следующей информацией — короткий URL, который используется для отображения это справки в поисковой выдаче, может быть подменен на любой другой, относящийся не к теме поиска.

Следовательно, если злоумышленник сформирует ссылку с запросом «столица Великобритании», результат в правой части страницы можно подменить таким образом, что там будет указано: «Марс».

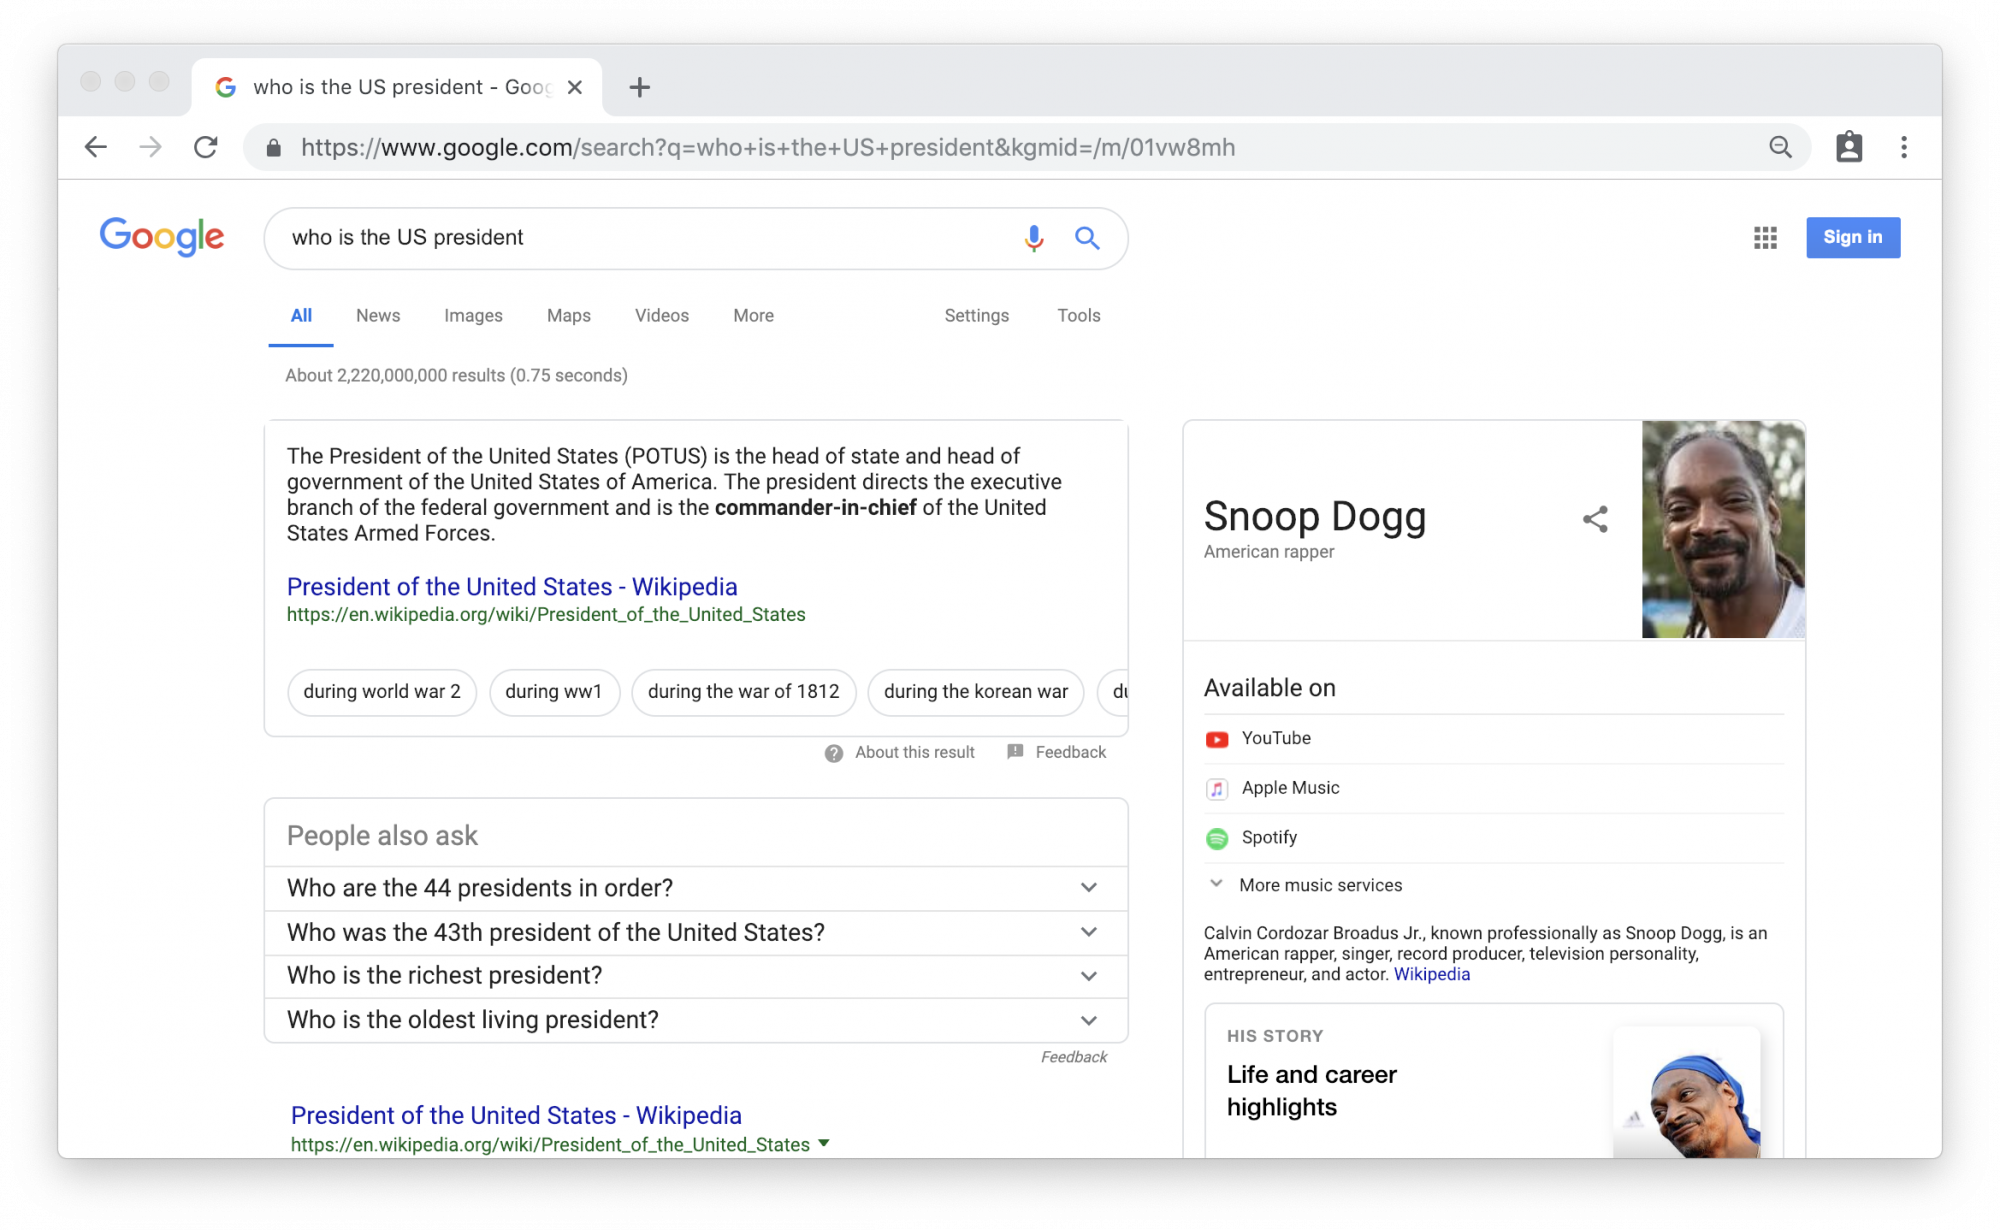
Ради примера эксперт использовал этот баг в случае с поисковым запросом «кто является президентом США». Результат исследователь подменил на американского рэпера Снуп Догга:

Таким образом, по словам специалиста, баг настолько легко использовать, что любой может сформировать специальную ссылку с подмененной информацией, а далее уже отправить ее по электронной почте или опубликовать на Facebook.

Как можно понять, открывается целое поле для распространения дезинформации и подкрепления теорий заговоров.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru