



Пользователи смартфонов Samsung не могут удалить приложение Facebook

Пользователи смартфонов Samsung не могут удалить приложение Facebook

Пользователи смартфонов Samsung не могут удалить приложение Facebook

На общей волне скандалов, связанных с сомнительным использованием персональных данных пользователей со стороны социальной сети Facebook, некоторые юзеры смартфонов Samsung обратили внимание на то, что удалить одноименное приложение со своих устройств они не могут.

Свое недовольство пользователи стали выражать на разных форумах, одним из которых был Android Central. В частности, отмечается невозможность именно деинсталляции приложения Facebook, при этом можно отключить программу.

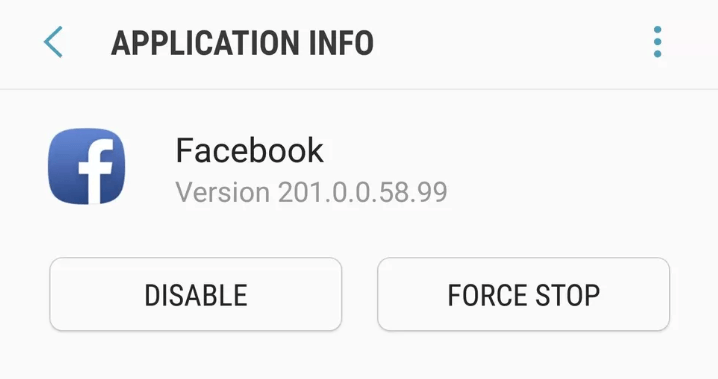
На предоставленных юзерами скриншотах видно, что у них имеются две опции: «отключить» и «принудительно остановить». Обычно, как утверждают пользователи, на месте опции «отключить» присутствует опция «удалить».

Помимо этого, на смартфонах Samsung также есть «родные» приложения, завязанные на Facebook, пишет издательство Frossbytes. Одним из таких приложений является Samsung Mobile, которое запрашивает информацию о ваших друзьях на Facebook.

Официальные представители Facebook и Samsung заверили пользователей, что так называемое «отключение» приложения Facebook равнозначно его удалению с устройства.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru