



Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Новый инструмент способен автоматизировать фишинговые атаки и обойти 2FA

Недавно опубликованный инструмент для пентеста, как оказалось, способен автоматизировать фишинговые атаки. Более того, с его помощью злоумышленники потенциально могут взломать аккаунты, защищенные двухфакторной аутентификацией.

Речь идет об инструменте, получившем название Modlishka, который миру представил польский исследователь в области безопасности Петр Душиньский. Modlishka представляет собой то, что ИТ-специалисты называют обратным прокси, однако он модифицирован таким образом, чтобы обрабатывать трафик, предназначенный для фишинговых операций.

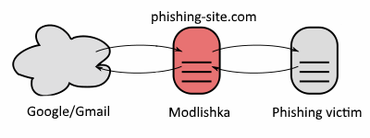
Наглядная схема работы данной разработки выглядит следующим образом:

Modlishka занимает место между пользователем и легитимным веб-сайтом вроде Gmail, Yahoo или ProtonMail. Таким образом, жертва фишинга сначала попадает на сервер Modlishka, а его компонент уже отправляет запросы тому сайту, который требуется подделать.

Следовательно, пользователь получается контент с легитимного сайта, однако весь трафик и взаимодействие пользователя с законным сайтом проходит через Modlishka (где также записывается).

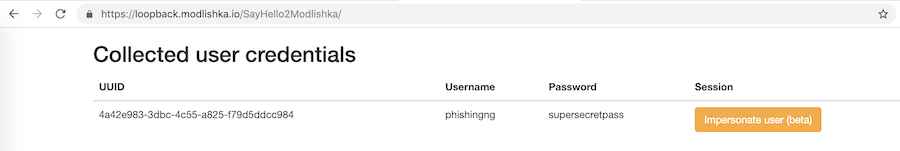
Любой пароль, который пользователь введет на сайте, будет записан Modlishka. Также этот обратный прокси способен обрабатывать 2FA-токены, если пользователь настроил использование двухфакторной аутентификации.

Для лучшего понимания принципа работы Modlishka эксперт опубликовал соответствующее видео, в котором видно, как фишинговый сайт берет контент у легитимного интерфейса Google.

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru